Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Propionanilide RAT
Trojan

Propionanilide RAT

Propionanilide é um Trojan de acesso remoto (RAT) baseado no Discord que pertence a uma família de RATs. Ele compartilha a funcionalidade principal com outros membros da família (UwUdisRAT, STD e Minecraft RATs). As versões iniciais do Propionanilide continham todas as funcionalidades em um único

Dante Spyware
Trojan

Dante Spyware

O Dante é um spyware sofisticado utilizado para espionagem direcionada. Os ataques envolvem um carregador persistente e um backdoor chamado LeetAgent para acesso pós-exploração. O Dante é implantado por meio de e-mails de phishing que exploram uma vulnerabilidade no navegador Chrome. O seu princip

Atroposia RAT
Trojan

Atroposia RAT

Atroposia é um cavalo de Tróia de acesso remoto (RAT) promovido em fóruns clandestinos. As suas capacidades incluem controlo remoto oculto do ambiente de trabalho, roubo de credenciais e carteiras de criptomoedas, sequestro de DNS e verificação de vulnerabilidades, entre outras. Se for detetado no

GhostGrab Malware (Android)
Trojan

GhostGrab Malware (Android)

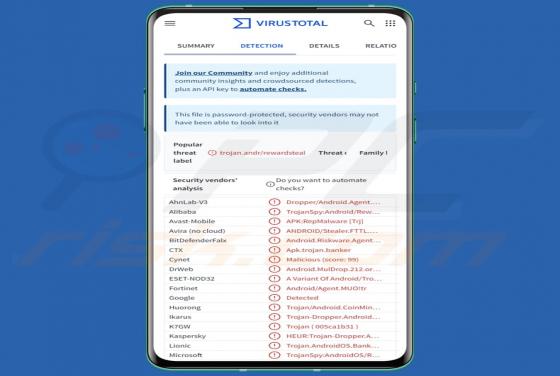
O GhostGrab é um malware Android com dupla finalidade que rouba dados financeiros enquanto usa secretamente dispositivos infetados para minerar criptomoedas. Ele recolhe logins bancários, dados de cartões e códigos únicos (através de SMS interceptados), imprenta digital de dispositivos e executa u

Golpe falso do protocolo Blockchain Vault
Phishing/Fraude

Golpe falso do protocolo Blockchain Vault

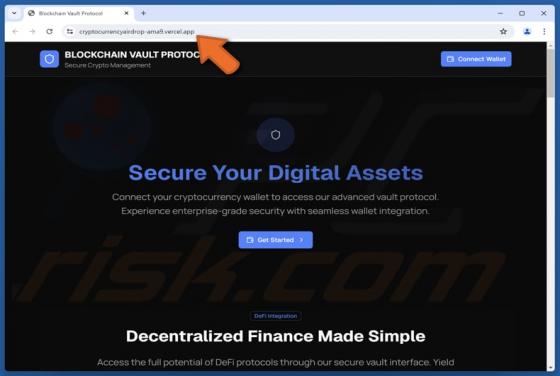
A nossa equipa inspecionou o site (cryptocurrencyairdrop-ama9.vercel[.]app) e descobriu que ele usa engano para extrair informações pessoais de visitantes desavisados. O objetivo final é roubar criptomoedas. Portanto, este site fraudulento não deve ser confiável e deve ser fechado se for aberto.

Encrypted Fax Document Received Email Fraude
Phishing/Fraude

Encrypted Fax Document Received Email Fraude

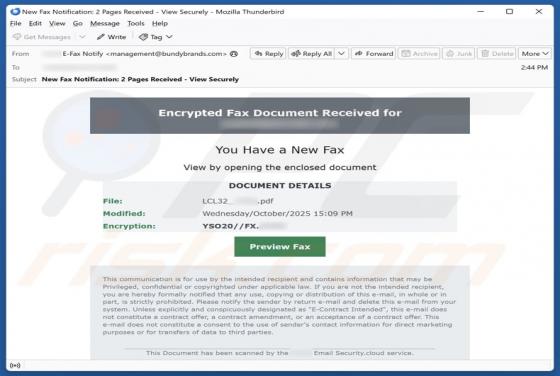
A nossa equipa concluiu que se trata de um e-mail de phishing que imita uma notificação sobre um documento fax encriptado. Ele foi criado para induzir os destinatários a abrir um site falso e inserir informações pessoais. Ser vítima desse golpe pode resultar no roubo de contas e outros problemas.

Exodus Wallet Verification Email Fraude
Phishing/Fraude

Exodus Wallet Verification Email Fraude

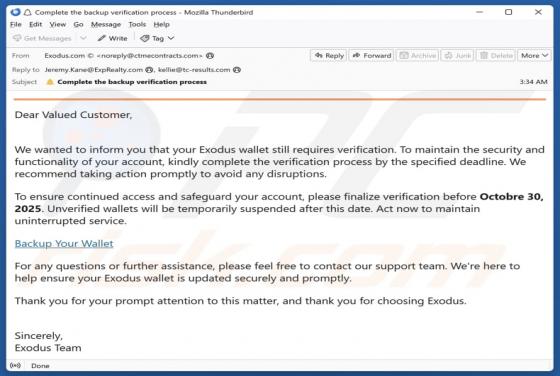
A nossa equipa analisou o e-mail e concluiu que se trata de uma mensagem falsa que se faz passar por uma notificação de verificação da carteira Exodus. Este e-mail fraudulento contém um link para uma página enganosa criada para recolher informações pessoais. Esses golpes são conhecidos como tentat

Meta Ads Critical Copyright Violations Email Fraude
Phishing/Fraude

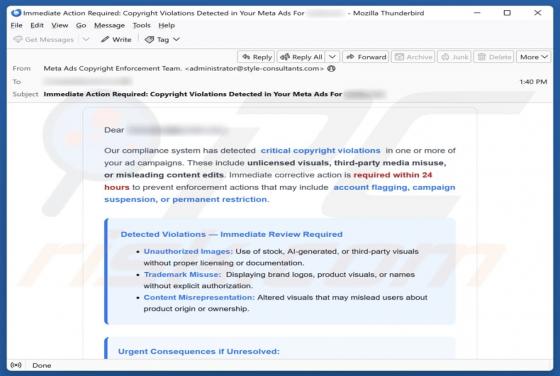
Meta Ads Critical Copyright Violations Email Fraude

Examinámos o e-mail e determinámos que se trata de uma tentativa de phishing. Os burlões por trás dele fingem ser da empresa Meta para enganar os destinatários, levando-os a acreditar que houve algumas violações de direitos autorais. O objetivo deles é roubar informações pessoais dos destinatários

AI-POWERED IQ TEST Fraude
Phishing/Fraude

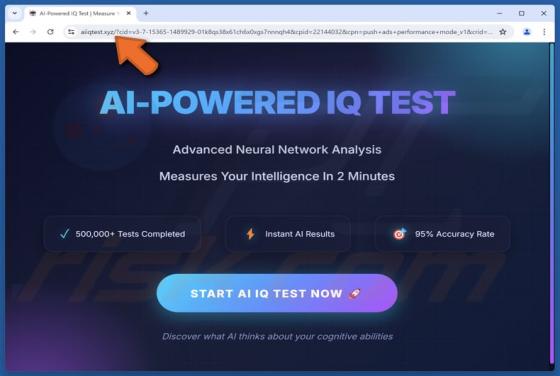
AI-POWERED IQ TEST Fraude

A nossa equipa examinou o site e concluiu que ele hospeda um teste de QI falso para enganar visitantes desavisados e levá-los a executar comandos maliciosos. Este site fraudulento usa uma técnica chamada ClickFix. Os utilizadores devem evitar visitar este site enganoso, pois ele pode causar infeçõ

Herodotus Malware (Android)
Trojan

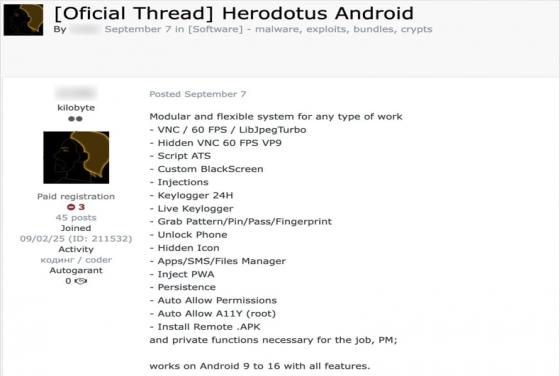
Herodotus Malware (Android)

Herodotus é um malware para Android que assume o controlo de dispositivos e tenta imitar ações humanas reais para escapar de verificações de segurança baseadas em comportamento. Ele já foi usado em ataques na Itália e no Brasil, e um modelo de Malware-as-a-Service já foi anunciado. Há indícios de