

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o KREMLIN Banking Trojan?
O KREMLIN Banking Trojan é um trojan bancário de múltiplas fases que adiciona secretamente uma extensão de navegador maliciosa ao Google Chrome e ao Microsoft Edge. A extensão espia sessões de banca online, regista o que a vítima digita, rouba cookies e palavras-passe guardadas e pode até alterar o que a vítima vê nos sites de banca.
De acordo com a investigação publicada pela Elastic Security Labs, a operação por detrás do KREMLIN está ativa desde, pelo menos, meados de 2025 e visa principalmente pessoas no Brasil. O nome vem do pseudónimo do autor do malware - as campanhas não têm qualquer ligação russa. As iscas fazem-se passar por bancos brasileiros e serviços de pagamento, e tudo o que é apresentado às vítimas está escrito em português.
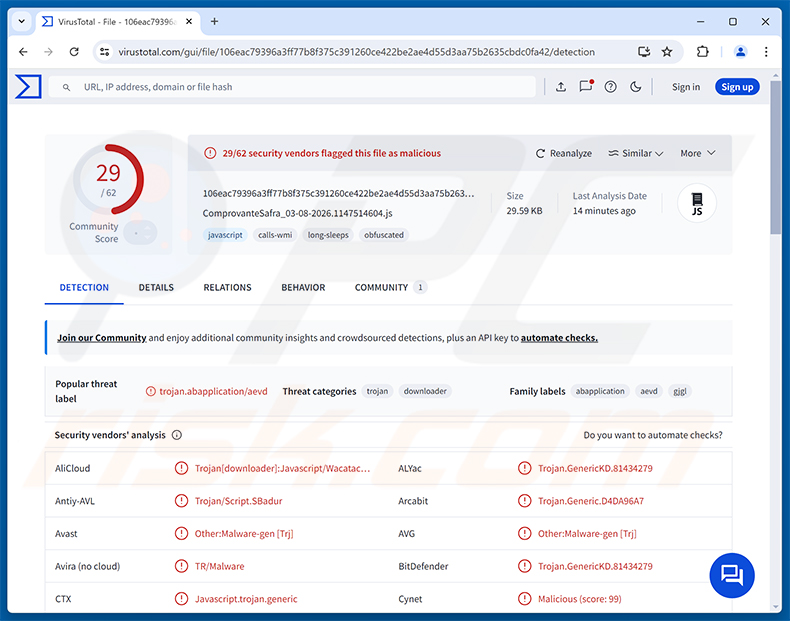
Visão geral do KREMLIN Banking Trojan
A infeção começa com um ficheiro JavaScript disfarçado de recibo bancário, confirmação de pagamento ou extrato bancário. Quando aberto, exibe uma mensagem de erro falsa, para que a vítima assuma que o documento simplesmente não conseguiu carregar. Entretanto, verifica se está a ser executado num computador real e não num ambiente de teste de um investigador, descarrega o Node.js e avança para a fase seguinte.
O KREMLIN mantém parte da sua configuração em smart contracts na blockchain Ethereum. Em vez de depender de um endereço de servidor fixo, o malware lê uma entrada pública da blockchain para descobrir onde descarregar os seus próximos componentes. Os operadores podem atualizar estes endereços a qualquer momento, o que torna a campanha mais difícil de encerrar. Alguns payloads também estão escondidos dentro de imagens JPEG de aparência comum carregadas no Internet Archive.
Na sua versão mais recente, o KREMLIN esconde-se por trás de um programa legítimo e assinado da SentinelOne (SentinelMemoryScanner.exe) e abusa dele para carregar o seu próprio ficheiro malicioso - uma técnica conhecida como DLL side-loading. Uma tarefa agendada chamada MicrosoftNodeRuntimeUpdater reinicia o malware um minuto após cada início de sessão.
Como a extensão maliciosa entra no navegador
As extensões de navegador são normalmente instaladas pelo utilizador ou provêm de uma loja oficial. O KREMLIN ignora ambos, copiando a extensão diretamente para cada perfil do Chrome e do Edge e editando o ficheiro de definições protegidas do navegador. Para contornar as verificações internas de adulteração do Chrome, extrai as chaves de encriptação internas do navegador da memória e utiliza-as para fazer com que as suas alterações pareçam genuínas.
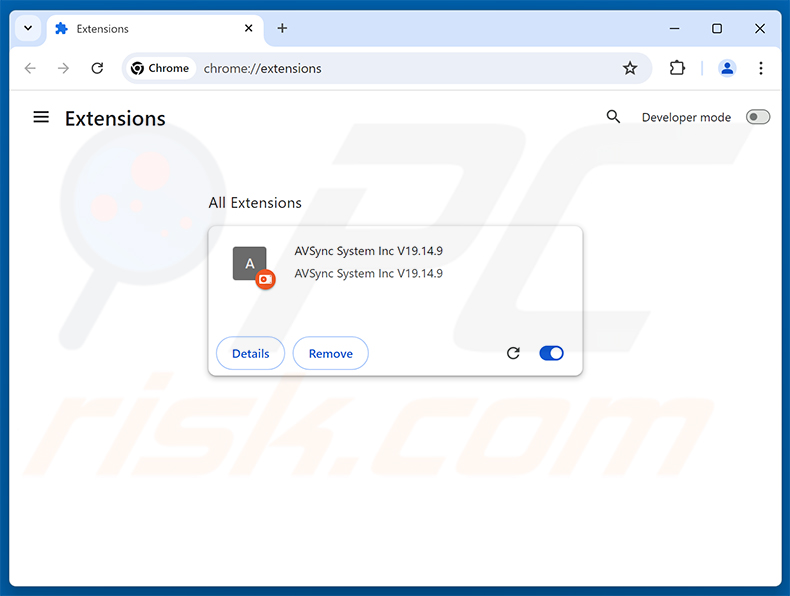
O malware espera até que o navegador seja fechado ou que o utilizador esteja inativo durante dois minutos antes de fazer isto, e força o encerramento do navegador se necessário. O navegador carrega então a extensão como se o utilizador a tivesse aprovado. A versão analisada pela Elastic chama-se AVSync System Inc V19.14.9, enquanto versões anteriores usaram nomes como FrameSync Driver System e FrameSync Plugin Project.
A extensão continua listada na página de extensões do navegador, com um ícone genérico simples e com o modo de Programador ativado. Nem o nome nem o "editor" pertencem a qualquer produto real, pelo que uma entrada desconhecida como esta é um forte indício de infeção.
O que o KREMLIN Banking Trojan rouba
Uma vez instalada a extensão, o KREMLIN recolhe os inícios de sessão guardados, os cookies, os dados de preenchimento automático e os ficheiros de extensão de cada perfil de navegador. Também obtém as chaves necessárias para desencriptar as palavras-passe guardadas, empacota tudo num arquivo encriptado e carrega-o para dois servidores dos atacantes. Na prática, todas as palavras-passe armazenadas no Chrome ou no Edge podem acabar nas mãos dos atacantes.
A extensão mantém-se então em contacto com o seu servidor de Comando e Controlo (C2) e aguarda instruções. Os operadores podem tirar capturas de ecrã de separadores abertos, listar quais os sites que estão abertos, copiar cookies e outros dados que os sites mantêm no navegador, descarregar o conteúdo completo de uma página e tentar recolher o histórico de navegação recente.
Sequestro de sessões bancárias
As funcionalidades mais perigosas são direcionadas para a banca online. Nos sites escolhidos pelos atacantes, a extensão funciona como um keylogger, capturando tudo o que é digitado em campos de texto, incluindo nomes de utilizador e palavras-passe. Também pode intercetar submissões de formulários e pedidos web, como detalhes de pagamento ou transferência, e enviar cópias aos atacantes.
A extensão também pode injetar conteúdo criado pelos atacantes em páginas web, e pode enviar a vítima para outro site quando esta clica num determinado botão ou ligação. Isto permite aos criminosos exibir formulários ou avisos falsos numa página bancária genuína, ou encaminhar discretamente a vítima para um site de phishing.
Uma variante anterior com tema de QR tinha como alvo o WhatsApp Web e o site do banco brasileiro Sicoob. Nestes sites, exibia uma sobreposição em português alegando que a sessão estava prestes a expirar e pedindo à vítima para digitalizar novamente um código QR. O código era fornecido pelos atacantes e era muito provavelmente usado para assumir o controlo das contas da vítima.
Payloads adicionais e escala
Algumas campanhas do KREMLIN instalaram um Trojan de Acesso Remoto (RAT) juntamente com a extensão - primeiro o PULSAR, e depois o REMCOS RAT. Estas ferramentas dão aos atacantes controlo em tempo real sobre todo o computador, indo muito além do que a extensão do navegador consegue fazer por si só.
Os investigadores da Elastic registaram um domínio que o malware utiliza para detetar ambientes de teste, o que impediu temporariamente que novas infeções progredissem para além da primeira fase. Mais de 1500 sistemas infetados contactaram esse domínio, 98,75% deles localizados no Brasil, e o número estava a crescer rapidamente - um sinal de que a campanha tinha apenas começado.
| Nome | malware bancário KREMLIN |
| Tipo De Ameaça | Banking Trojan, Ladrão de informações, Trojan, Vírus que rouba palavras-passe |
| Nomes De Deteção | Avast (Other:Malware-gen [Trj]), Combo Cleaner (Trojan.GenericKD.81434279), ESET-NOD32 (JS/TrojanDownloader.Agent.AEVD Trojan), Kaspersky (Trojan-Downloader.Script.Agent.gp), Microsoft (Trojan:Win32/Vigorf.A), Lista Completa (VirusTotal) |
| Sintomas | Os trojans são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que nenhum sintoma específico é claramente visível numa máquina infetada. |
| Métodos De Distribuição | Ficheiros JavaScript maliciosos disfarçados de documentos bancários, ficheiros de atalho LNK, sites falsos de atualização de software, engenharia social. |
| Danos | Palavras-passe e informações bancárias roubadas, sessões de banca online sequestradas, roubo de identidade, sequestro de contas, infeções adicionais, perda monetária. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O KREMLIN Banking Trojan volta o próprio navegador da vítima contra ela. Rouba palavras-passe e cookies guardados, regista o que é digitado em sites bancários, interceta dados de transações e pode alterar ou redirecionar páginas bancárias - tudo enquanto o navegador trata a extensão como legítima. Algumas campanhas também entregam aos atacantes o controlo remoto total do computador. O KREMLIN deve ser removido imediatamente. Mais exemplos de trojans são Maverick, Javali e CHAVECLOAK.
Como é que o KREMLIN Banking Trojan se infiltrou no meu computador?
Conforme documentado pela Elastic Security Labs, o KREMLIN espalha-se através de ficheiros JavaScript com nomes que os fazem parecer documentação bancária brasileira - recibos de pagamento, extratos bancários, confirmações de transferências PIX e TED e, em vagas posteriores, licenças e certificados comerciais. Os nomes dos ficheiros referenciam o Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander e Mercado Pago.
Outras campanhas utilizaram um plugin falso do Adobe Acrobat oferecido num site imitador, bem como ficheiros de atalho LNK que executam scripts PowerShell. Os atacantes também colocam partes da sua infraestrutura em sites legítimos sequestrados, adicionando o seu próprio subdomínio junto ao conteúdo original.
De forma mais ampla, ameaças deste tipo chegam às vítimas através de e-mails de phishing, mensagens com anexos ou ligações maliciosas, páginas de download falsas, malvertising e software pirateado. Ficheiros como estes são normalmente enviados como anexos ou ligações, e basta um único clique no ficheiro errado para iniciar a infeção.
Como evitar a instalação de malware?
Tenha cuidado com e-mails e mensagens inesperados, especialmente aqueles que contêm recibos, faturas ou documentos bancários. Os bancos reais não enviam documentos como ficheiros JavaScript (.js ou .jse), por isso nunca abra um. Descarregue software e atualizações apenas de sites oficiais e lojas de aplicações, e evite cracks e programas pirateados.
Mantenha o Windows e as suas aplicações atualizados, e verifique de tempos a tempos a página de extensões do seu navegador, removendo qualquer coisa que não reconheça. Utilize software de segurança de boa reputação e execute análises regulares. Se acredita que o seu computador já está infetado, recomendamos executar uma análise com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Extensão maliciosa do KREMLIN Banking Trojan (AVSync System Inc V19.14.9) instalada no Chrome (fonte: elastic.co):
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
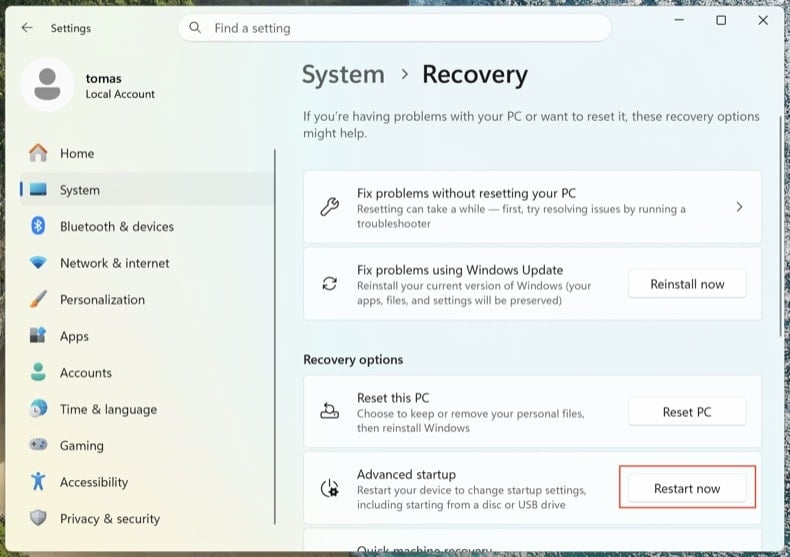
Abra . Clique em Reiniciar agora junto a Arranque avançado.
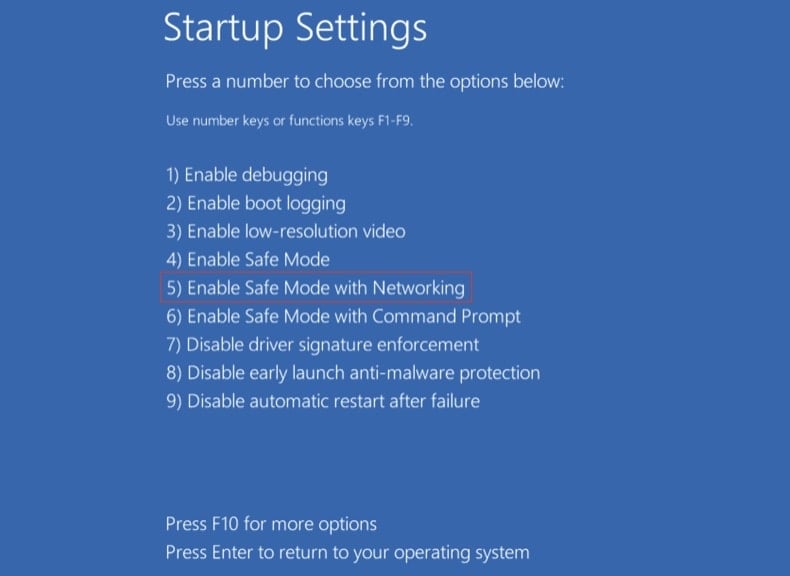
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
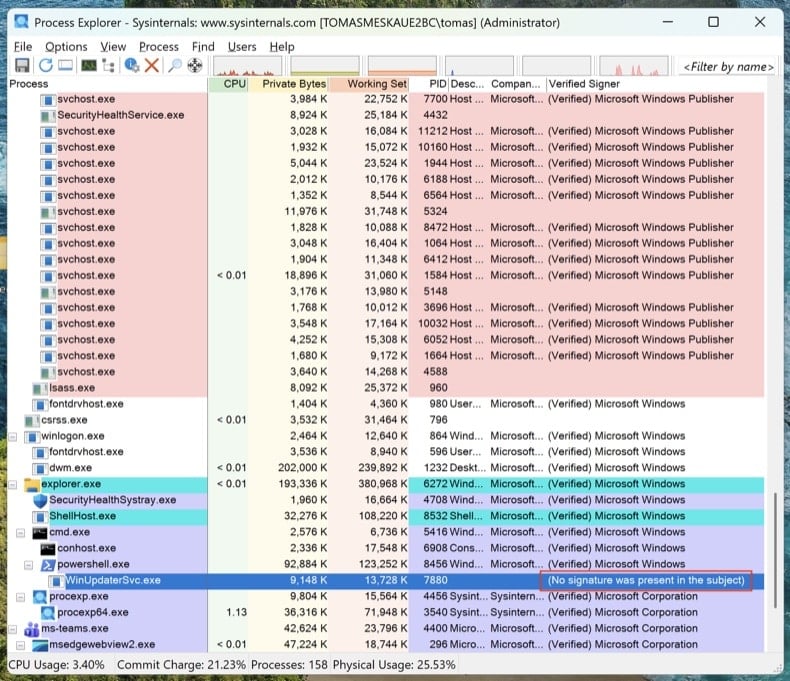
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
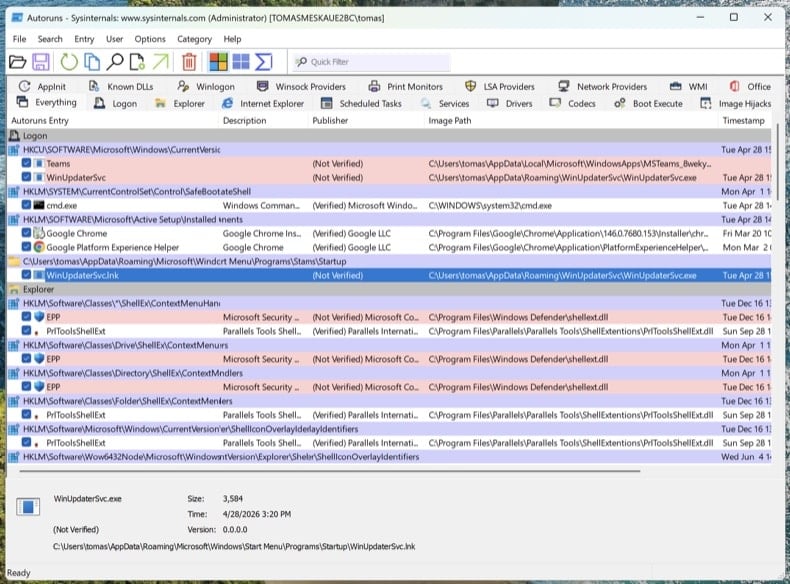
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
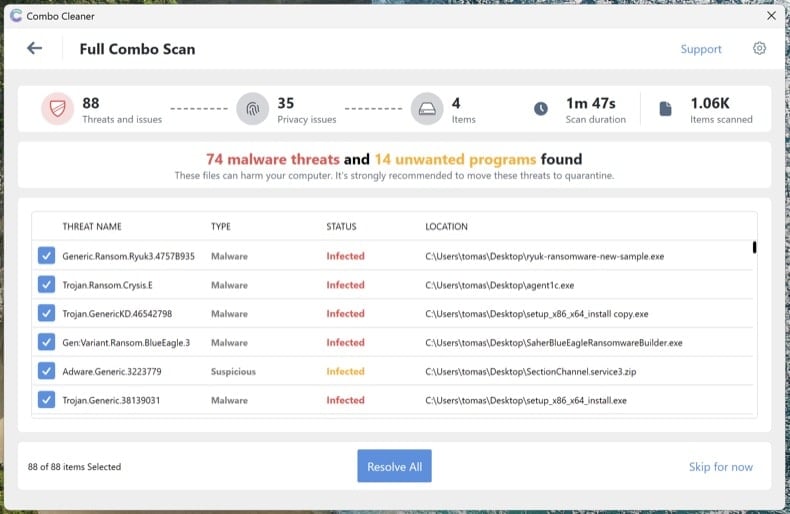
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
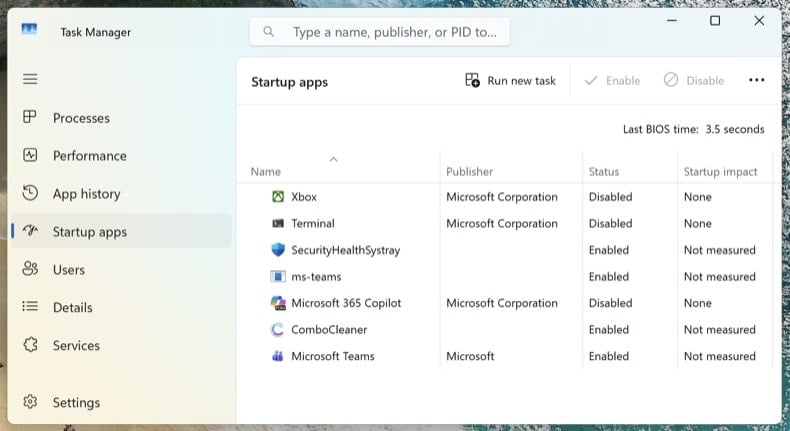
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware KREMLIN Banking Trojan, devo formatar o meu dispositivo de armazenamento para me livrar dele?
A formatação removeria o KREMLIN, mas também elimina todos os ficheiros da unidade. Tente primeiro uma ferramenta de segurança de boa reputação, como o Combo Cleaner. Após a limpeza, altere as suas palavras-passe bancárias e de e-mail a partir de um dispositivo que sabe estar limpo.
Quais são os maiores problemas que o malware KREMLIN Banking Trojan pode causar?
O KREMLIN pode roubar palavras-passe e cookies guardados, registar os inícios de sessão digitados em sites bancários, intercetar detalhes de transações e mostrar conteúdo falso em páginas bancárias genuínas. Isto pode levar ao esvaziamento de contas bancárias, ao sequestro de contas online e ao roubo de identidade. Algumas campanhas também instalam um RAT que dá aos atacantes o controlo total do computador.
Qual é o objetivo do malware KREMLIN Banking Trojan?
O objetivo do KREMLIN é sequestrar sessões de banca online. Fá-lo através de uma extensão de navegador oculta que rouba credenciais e cookies, regista as teclas digitadas e manipula sites bancários, visando principalmente clientes de bancos e serviços de pagamento brasileiros.
Como é que o malware KREMLIN Banking Trojan se infiltrou no meu computador?
O KREMLIN espalha-se através de ficheiros JavaScript disfarçados de recibos, extratos e confirmações de transferências de bancos brasileiros. Abrir um ficheiro deste tipo inicia a infeção. Outras campanhas utilizaram um plugin falso do Adobe Acrobat e ficheiros de atalho LNK que executam scripts PowerShell.
O Combo Cleaner protege-me do malware?
Sim. O Combo Cleaner consegue detetar e remover a maioria do malware conhecido. O KREMLIN coloca componentes em vários locais (uma tarefa agendada, ficheiros de programa e perfis de navegador), pelo que se recomenda uma análise completa do sistema para garantir que nada fica para trás.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários