

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Guia de remoção do "FedEx Express Email Virus"
O que é "FedEx Express Email Virus"?
"FedEx Express Email Virus" é mais uma campanha de e-mail de spam disfarçada como uma notificação de chegada de remessa da empresa FedEx. O principal objetivo desta campanha é dar a impressão de legitimidade e enganar os destinatários para que abram um anexo malicioso (Normalmente, um ficheiro compactado). Uma vez aberto/executado, o anexo injeta o trojan LokiBot no sistema. LokiBot é um malware de alto risco projetado para recolher vários dados e salvá-los num servidor remoto.
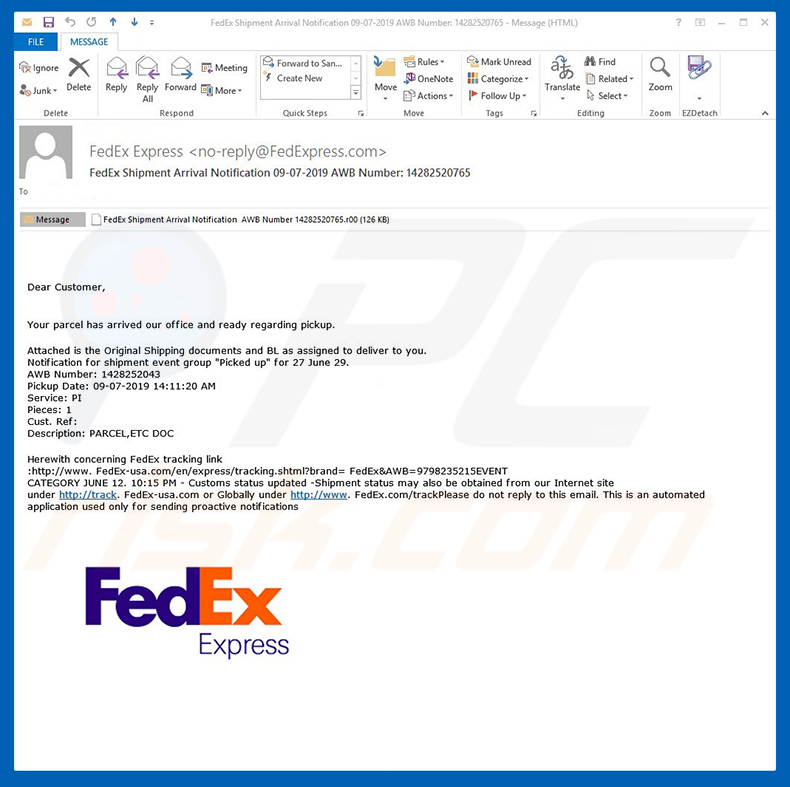
A campanha de spam "FedEx Express Email Virus" é bastante simples. Os criminosos cibernéticos enviam centenas de milhares de e-mails fraudulentos que contêm mensagens alegando que o pacote do destinatário chegou e que informações detalhadas são fornecidas no ficheiro anexo. Dessa forma, os criminosos tentam dar a impressão de legitimidade e enganar os destinatários para que abram o ficheiro. Infelizmente, isso resultará na infiltração do já mencionado trojan LokiBot. Esteja ciente que a FedEx é uma empresa legítima e não tem nada a ver com essa campanha de spam. Os criminosos cibernéticos costumam se esconder atrás de nomes de grandes empresas e agências governamentais, uma vez que os destinatários são muito mais propensos a abrir anexos recebidos de organizações conhecidas. O malware LokiBot representa uma ameaça significativa à sua privacidade. O trojan regista várias credenciais de conta, como logins/palavras-passe, dados de e-mail e assim por diante. Note que existe uma versão Android do LokiBot, que é ainda mais avançada e capaz de simular aplicações para induzir os utilizadores a realizar várias ações. Por exemplo, o LokiBot pode abrir uma janela de 'conta bancária' e exibir uma notificação alegando falsamente que alguém transferiu dinheiro para a conta da vítima. Além disso, a notificação incentiva os utilizadores a inserir as credenciais da conta. Todos os dados recolhidos são armazenados num servidor remoto controlado por criminosos cibernéticos. Uma vez que essas pessoas visam gerar o máximo de rendimento possível, podem usar indevidamente contas roubadas através de compras online, transações financeiras diretas, etc. Essas pessoas podem até tentar pedir dinheiro emprestado dos contatos da vítima em contas de e-mail, redes sociais e assim por diante. As vítimas podem perder economias e acumular dívidas consideráveis. Portanto, a presença do LokiBot pode conduzir a perdas financeiras e sérios problemas de privacidade. Se abriu anexos distribuídos através dessa campanha de spam e suspeita que o seu sistema está infectado, execute imediatamente uma verificação completa do sistema a usar um pacote antivírus confiável e elimine todas as ameaças detectadas.
| Nome | vírus de spam FedEx Express email |
| Tipo de Ameaça | Trojan, vírus para roubo de palavras-passe, malware de bancos, spyware |
| Farsa | Notificação de entrega de pacote FedEx. |
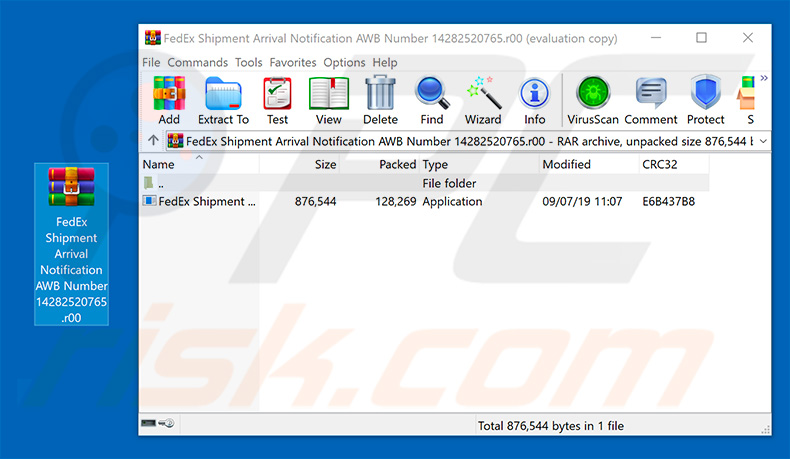
| Anexo(s) | FedEx Shipment Arrival Notification AWB Number 14282520765.r00 |
| Nomes de Detecção (Anexo Malicioso) | Avast (Win32:CrypterX-gen [Trj]), BitDefender (Gen:Variant.Razy.530795), ESET-NOD32 (Uma Variante De Win32/Injector.EGML), Kaspersky (Backdoor.Win32.Androm.stjf), Lista Completa de Detecções (VirusTotal) |
| Sintomas | Os trojans são projetados para infiltrar-se furtivamente no computador da vítima e permanecer em silêncio e, portanto, nenhum sintoma específico é claramente visível numa máquina infectada. |
| Carga Útil | trojan LokiBot |
| Métodos de Distribuição | Anexos de e-mail infectados, os anúncios online maliciosos, engenharia social, 'crackings' de software. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, o computador da vítima adicionado a um botnet. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Existem dezenas de campanhas de spam que partilham semelhanças com o "FedEx Express Email Virus", incluindo "Hydrotech Email Virus", "Maritime Email Virus", e "Google Winner Email Scam". Alguns são usados para proliferar malware, enquanto outros são usados para extorquir dinheiro de utilizadores desatentos. Em qualquer caso, confiar nestes e-mails pode resultar numa série de problemas, incluindo infecções de sistema de alto risco, perda financeira/de dados, problemas de privacidade, etc.
Como é que "FedEx Express Email Virus" infectou o meu computador?
Conforme mencionado, a campanha de spam "FedEx Express Email Virus" promove um anexo malicioso. No momento da pesquisa, o ficheiro anexado era um ficheiro .r00, que continha um executável apresentado como notificação de entrega. Abrir este ficheiro resulta numa infecção por malware; no entanto, distribuir ficheiros compactados é bastante incomum. Na maioria dos casos, os anexos vêm no formato de vários documentos do Microsoft Office (Word, Excel, etc.), que contêm macros maliciosas. Uma vez abertos, estes anexos exigem permissão para executar comandos de macro projetados para descarregar e instalar malware no sistema. As principais razões para essas infecções de computador são pouco conhecimento dessas ameaças e comportamento descuidado.
Como evitar a instalação de malware?
Trate todos os anexos de e-mail com cuidado. Arquivos/links recebidos de endereços de e-mail suspeitos/irreconhecíveis nunca devem ser abertos. O mesmo aplica-se a anexos que são irrelevantes ou que não dizem respeito a si. Esteja ciente que os criminosos costumam enviar e-mails com declarações que podem parecer boas demais para ser verdade (por exemplo, o destinatário ganhou na lotaria, herdou alguns bens, etc.). Na verdade, são - nunca caia nestes truques. Versões mais recentes (2010 e posteriores) do Microsoft Office são implementadas com "Visualização protegida", que permite que o pacote de software abra documentos descarregues recentemente num formato "somente leitura". Isso evita que documentos maliciosos executem macros automaticamente. Em suma, a chave para a segurança do computador é o cuidado. Se já abriu um anexo "FedEx Express Email Virus", recomendamos a execução de uma verificação com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Texto apresentado nesta campanha de e-mail de spam:
Dear Customer,
Your parcel has arrived our office and ready regarding pickup.
Attached is the Original Shipping documents and BL as assigned to deliver to you. Notification for shipment event group "Picked up" for 27 June 29. AWB Number: 1428252043 Pickup Date: 09-07-2019 14:11:20 AM Service: PI Pieces: 1 Cust. Ref: Description: PARCEL,ETC DOC
Herewith concerning FedEx tracking link :hxxp://www. FedEx-usa.com/en/express/tracking.shtml?brand= FedEx&AWB=9798235215EVENT CATEGORY JUNE 12. 10:15 PM - Customs status updated -Shipment status may also be obtained from our Internet site under hxxp://track. FedEx-usa.com or Globally under hxxp://www. FedEx.com/trackPlease do not reply to this email. This is an automated application used only for sending proactive notifications
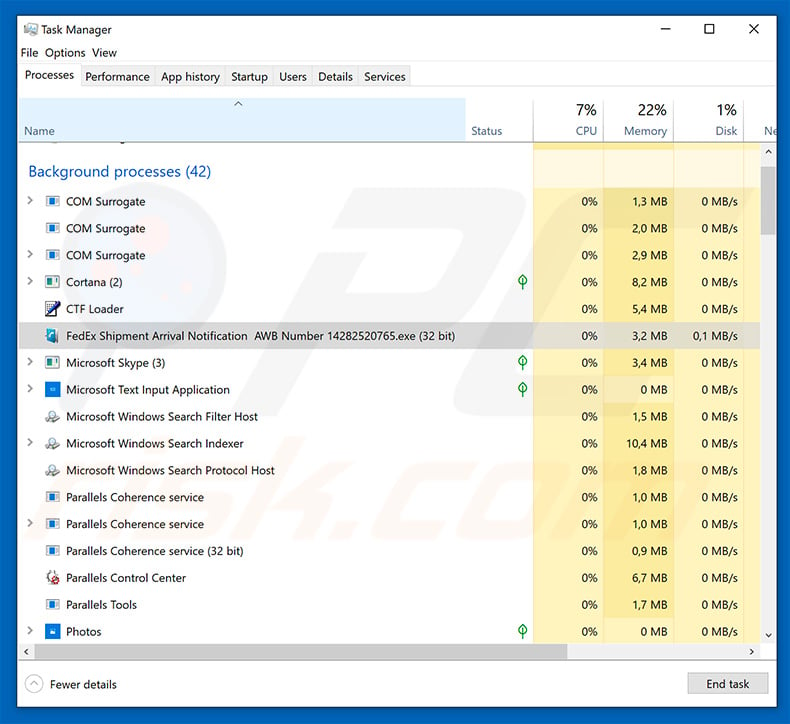
Screenshot do processo LokiBot ("FedEx Shipment Arrival Notification AWB Number 14282520765.r00") no Gestor de Tarefas do Windows:
Anexo malicioso (FedEx Shipment Arrival Notification AWB Number 14282520765.r00) distribuído através da campanha de spam "FedEx Express Email Virus":
Outra variante do e-mail de spam com tema FedEx Express usado para distribuir malware LokiBot:
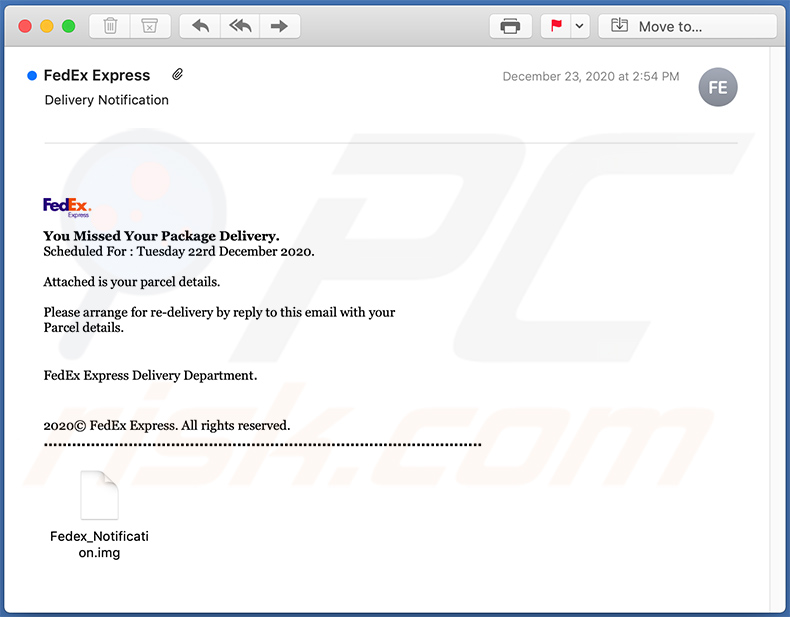
Texto apresentado em:
Subject: Delivery Notification
You Missed Your Package Delivery.
Scheduled For : Tuesday 22rd December 2020.Attached is your parcel details.
Please arrange for re-delivery by reply to this email with your
Parcel details.
FedEx Express Delivery Department.
2020© FedEx Express. All rights reserved.
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
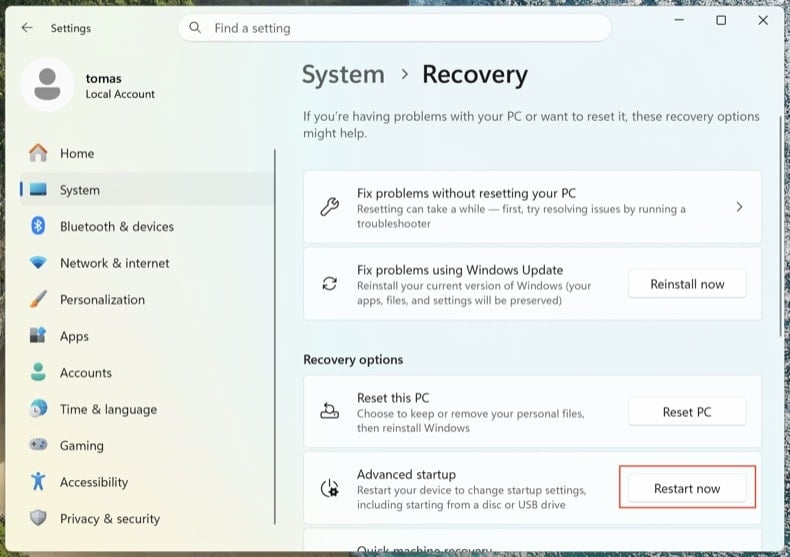
Abra . Clique em Reiniciar agora junto a Arranque avançado.
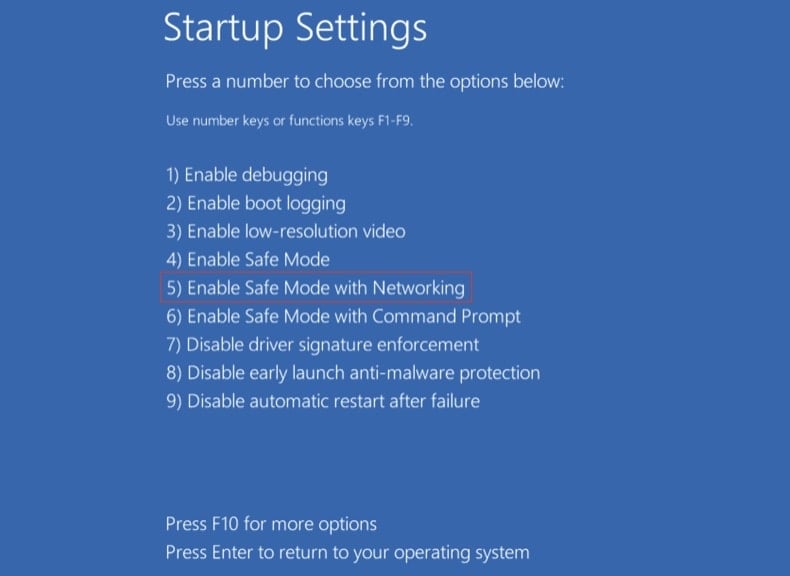
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
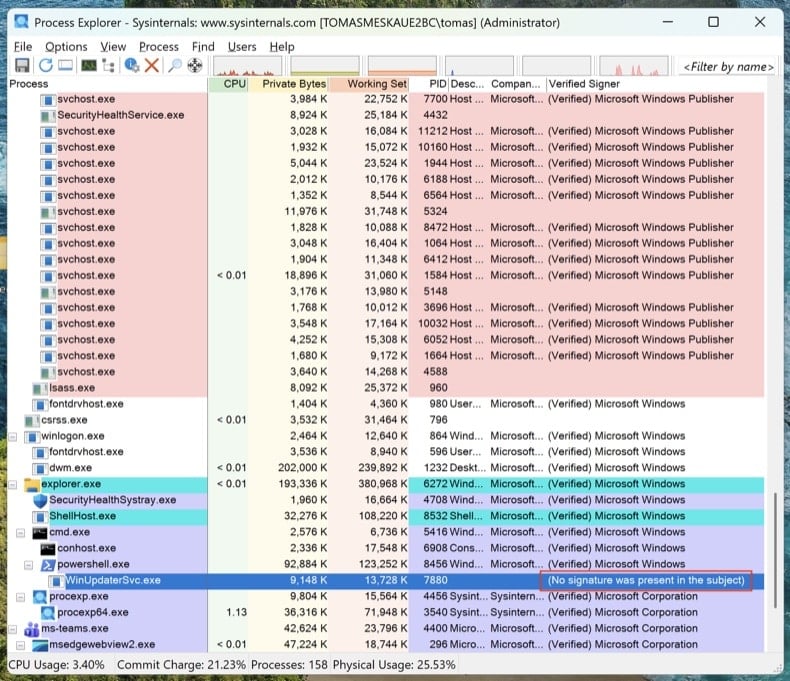
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
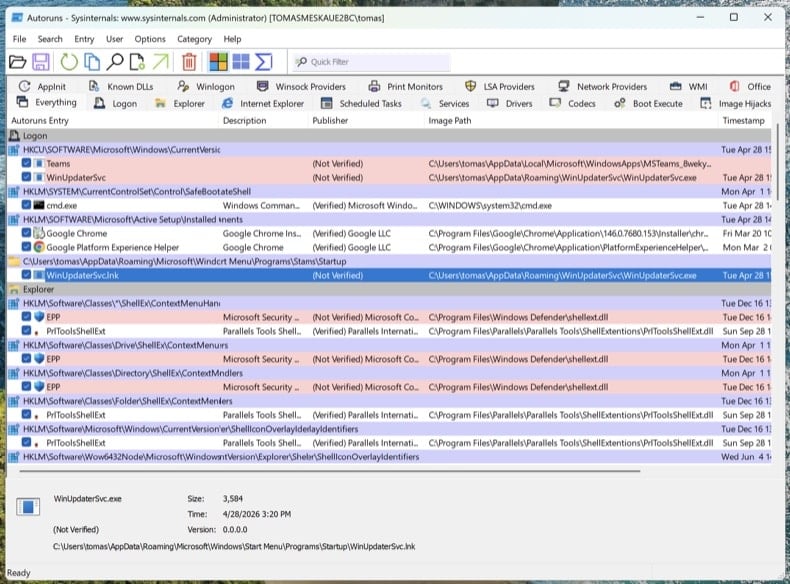
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
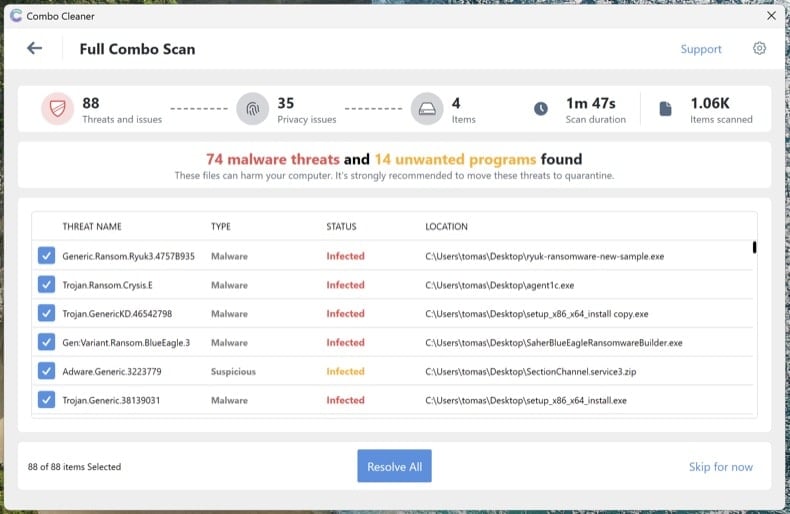
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
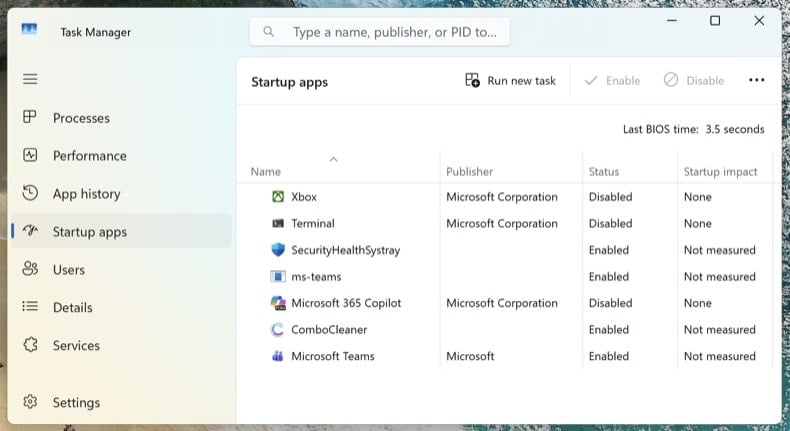
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários