
Como se livrar do SnakeBiteAgent RAT
TrojanTambém conhecido como: Trojan de acesso remoto SnakeBiteAgent

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o SnakeBiteAgent?
O SnakeBiteAgent é um Remote Access Trojan (RAT) descoberto pela ANY.RUN. Ele concede aos atacantes controlo sobre um computador Windows infetado e reúne roubo de palavras-passe, fraude bancária, roubo de criptomoedas e vigilância ao vivo numa única ferramenta.
O que torna este RAT invulgar é que ele não permanece completamente invisível. Depois de se instalar na máquina, pode exibir uma janela de bloqueio em ecrã inteiro que impede o acesso ao ambiente de trabalho e exige uma palavra-passe de desbloqueio, enquanto os restantes módulos continuam a funcionar em segundo plano.
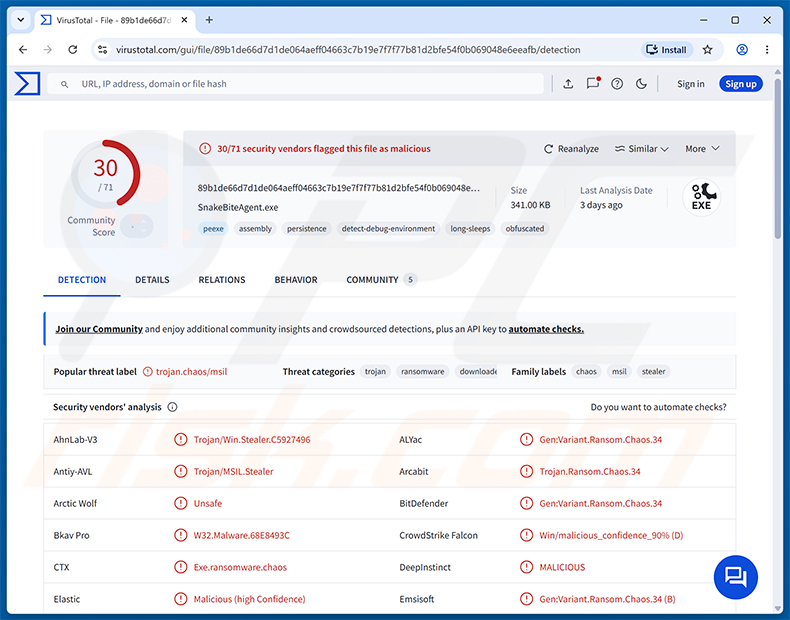
Visão geral do SnakeBiteAgent RAT
O malware é construído em torno de um grande conjunto de comandos - cerca de 274 métodos, nenhum deles ocultado por ofuscação, o que significa que cada técnica que ele suporta está claramente nomeada dentro do ficheiro. Os operadores ligam-se à máquina infetada através de um único canal e emitem comandos através dele.
Uma das funcionalidades principais é um ambiente de trabalho oculto. O RAT cria um segundo ambiente de trabalho invisível do Windows e inicia um navegador, o Explorer e o Bloco de Notas dentro dele. A vítima não vê nada no ecrã, mas o atacante pode navegar, abrir ficheiros e clicar como se estivesse sentado ao teclado.
Além disso, o SnakeBiteAgent captura o ecrã real e transmite as imagens de volta através da mesma ligação. Na prática, o operador vê tudo o que a vítima faz e também pode trabalhar na máquina sem ser visto.
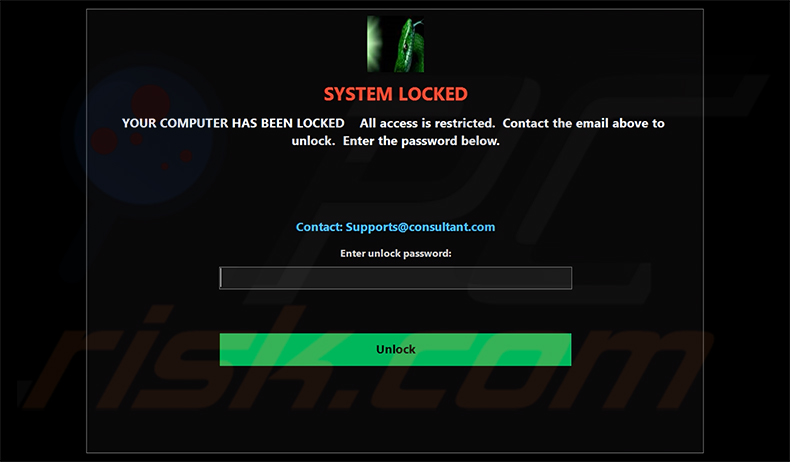
O ecrã de bloqueio apresentado após a infiltração
Depois de a infeção estar instalada, o malware pode exibir uma janela preta em ecrã inteiro intitulada SYSTEM LOCKED, afirmando que o computador foi bloqueado e que todo o acesso está restringido. Pede uma palavra-passe de desbloqueio e diz à vítima para contactar um endereço de e-mail, Supports@consultant.com, para obtê-la.
A mensagem é curta e não oferece qualquer explicação além disso. Não há razão para escrever aos criminosos por trás dela - pagar ou negociar não desfaz a infeção, e a máquina permanece totalmente comprometida independentemente de o ecrã de bloqueio ser removido.
Roubo de dados, bancário e de criptomoeda
O SnakeBiteAgent visa credenciais guardadas em navegadores baseados em Chromium, incluindo o Chrome e o Edge, extraindo tanto os inícios de sessão armazenados como os dados de cartões guardados. Também lê o ficheiro de palavras-passe guardadas usado pelo Firefox e recolhe credenciais armazenadas pelo próprio Windows.
O RAT pode injetar comandos numa sessão de navegador em execução e inicia o navegador fora do ecrã com os avisos de automatização desativados, para que nada pareça fora do lugar. Além disso, executa um pequeno servidor web na própria máquina, servindo páginas falsas de início de sessão incorporadas do Gmail, Microsoft e Yahoo e registando cada tentativa de início de sessão.
O setor bancário é uma prioridade clara. O malware vigia sites bancários em primeiro plano e analisa o histórico de navegação em busca de visitas recentes, com uma lista de alvos de 51 instituições, 31 delas no Sudeste Asiático. Para criptomoeda, monitoriza a área de transferência e troca endereços de carteiras e números de conta copiados, e procura ficheiros de carteiras no disco.
Capacidades de vigilância
O malware inclui um keylogger que regista as teclas premidas para um ficheiro local, pelo que as palavras-passe escritas manualmente acabam por ser capturadas mesmo quando não estão armazenadas num navegador. O conteúdo da área de transferência também é registado.
Também pode ligar a webcam e gravar a partir do microfone. Combinado com a captura de ecrã, isto dá aos operadores uma imagem bastante completa da vítima, do ambiente que a rodeia e das suas conversas.
Evasão de defesas e acesso remoto
Para permanecer ativo no sistema, o SnakeBiteAgent adultera o Microsoft Defender através de definições de política no Registo do Windows e tenta parar o serviço Defender. Também abusa de uma funcionalidade de depuração do Windows para bloquear o arranque de programas selecionados, o que é comummente usado para impedir que ferramentas de segurança sejam iniciadas.
Outro truque é um ciclo que reapresenta repetidamente o pedido de Controlo de Conta de Utilizador até que a vítima finalmente clique em Sim, concedendo direitos elevados ao malware.
Para acesso a longo prazo, o RAT instala silenciosamente software legítimo de suporte remoto como o AnyDesk e o MeshCentral, abre um proxy SOCKS que encaminha o tráfego do atacante através da ligação da vítima, analisa a rede local em busca de outras máquinas, e descarrega e executa mais payloads através do PowerShell.
| Nome | Trojan de acesso remoto SnakeBiteAgent |
| Tipo De Ameaça | Trojan de Acesso Remoto (RAT), Ladrão de Informações, Keylogger, Clipper |
| Nomes De Deteção | Avast (Win32:MalwareX-gen [Spy]), Combo Cleaner (Gen:Variant.Ransom.Chaos.34), ESET-NOD32 (MSIL/Spy.Agent.FUY Trojan), Kaspersky (HEUR:Trojan.Win32.Generic), Microsoft (Trojan:MSIL/Stealer.HC!MTB), Lista Completa (VirusTotal) |
| Sintomas | Os Trojans de Acesso Remoto são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não há sintomas específicos claramente visíveis numa máquina infetada. Neste caso, pode ser apresentada uma janela em ecrã inteiro afirmando que o sistema está bloqueado. |
| Métodos De Distribuição | Anexos de e-mail infetados, anúncios online maliciosos, engenharia social, "cracks" de software. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, computador da vítima adicionado a uma botnet, infeções adicionais, perda monetária, sequestro de contas. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O SnakeBiteAgent é uma ameaça grave que pode esvaziar contas bancárias e criptomoeda, entregar contas de e-mail e de redes sociais, espiar a vítima através da webcam e do microfone, e abrir a porta a mais infeções. O ecrã de bloqueio que apresenta é apenas a parte visível de um comprometimento muito mais amplo, e o malware deve ser removido o mais rapidamente possível.
Mais exemplos de RATs são o PackClient, o E4del e o PINHOLE.
Como é que o SnakeBiteAgent se infiltrou no meu computador?
Ameaças desta classe chegam geralmente através de e-mails e mensagens de phishing. O anexo ou ligação é apresentado como uma fatura, um aviso de entrega, uma oferta de emprego ou um documento que tem de ser revisto, e a sua abertura inicia o trojan.
O software pirateado é outra via comum. Ferramentas de ativação ilegais e cracks descarregados de sites de torrents, páginas de alojamento de ficheiros e fóruns duvidosos frequentemente transportam um RAT em vez de, ou juntamente com, o programa prometido. Pedidos falsos de atualização de software e anúncios enganosos levam ao mesmo resultado.
O malware também é distribuído através de sites de descarga falsos que se fazem passar por aplicações bem conhecidas, publicidade maliciosa, unidades USB infetadas e vulnerabilidades em software desatualizado. Os ficheiros utilizados variam de executáveis e instaladores a arquivos, documentos, scripts e ficheiros de atalho.
Como evitar a instalação de malware?
Trate e-mails e mensagens inesperados com suspeita, especialmente quando o incentivam a abrir um anexo ou a clicar numa ligação. Verifique quem é realmente o remetente antes de fazer qualquer coisa. Descarregue software apenas de sites oficiais e lojas de aplicações, e mantenha-se afastado de cracks, geradores de chaves e conteúdo pirateado, uma vez que essas são uma forma fiável de acabar infetado.
Mantenha o Windows e os seus programas instalados atualizados através das respetivas ferramentas oficiais de atualização, e não confie em pedidos de atualização que aparecem em sites aleatórios. Evite anúncios e janelas pop-up intrusivos, e não permita notificações de páginas que não conhece. Se acredita que o seu computador já está infetado, recomendamos executar uma análise com o Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Ecrã de bloqueio apresentado pelo SnakeBiteAgent após a infiltração:
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
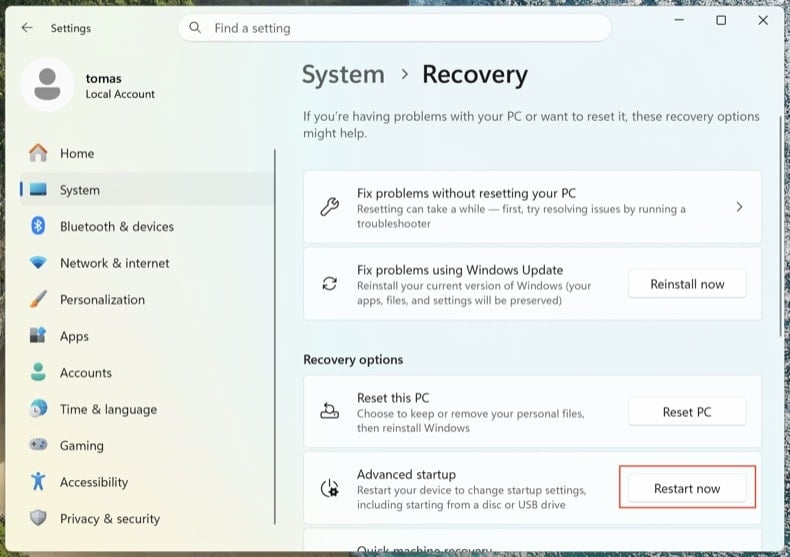
Abra . Clique em Reiniciar agora junto a Arranque avançado.
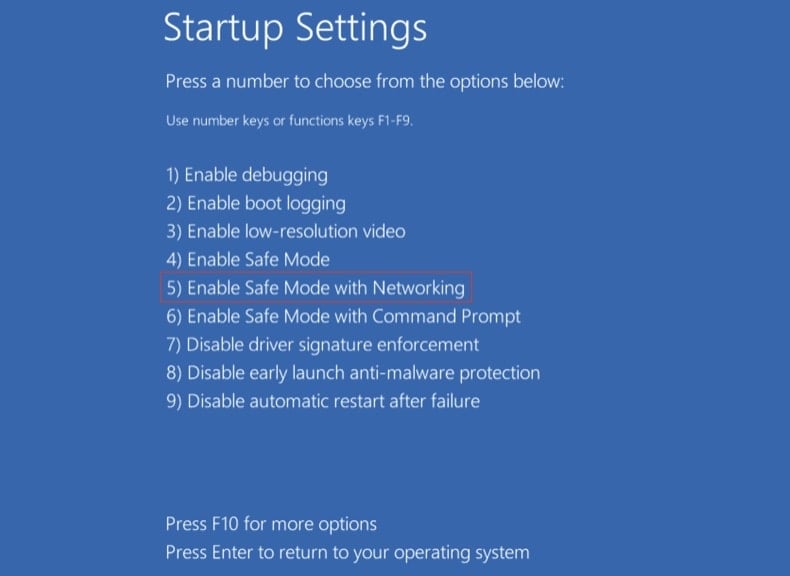
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
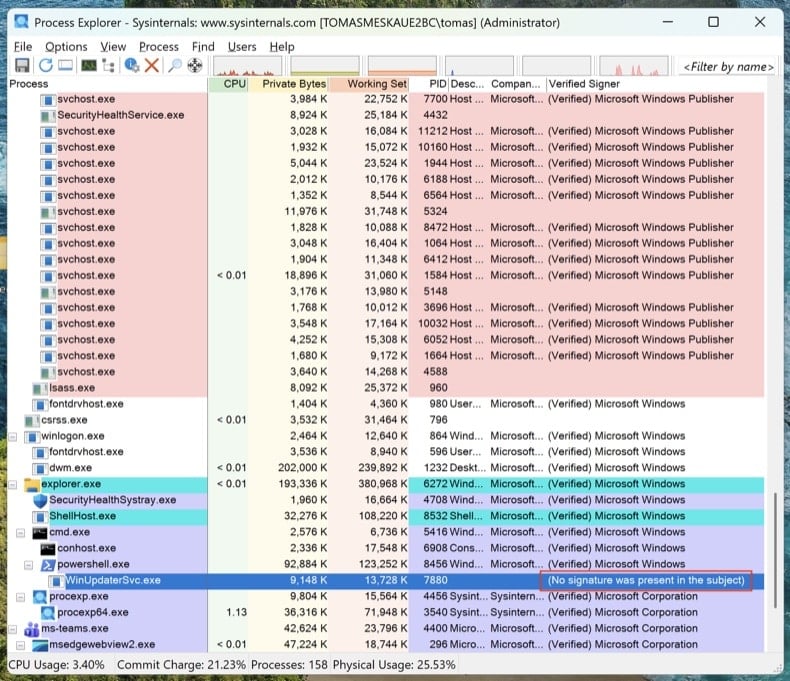
Inspecionar os processos em execução com o Process Explorer
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
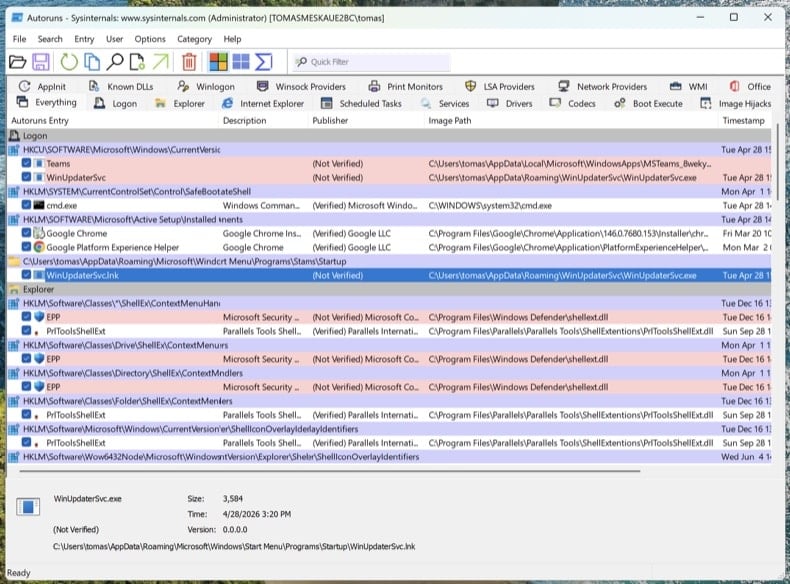
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
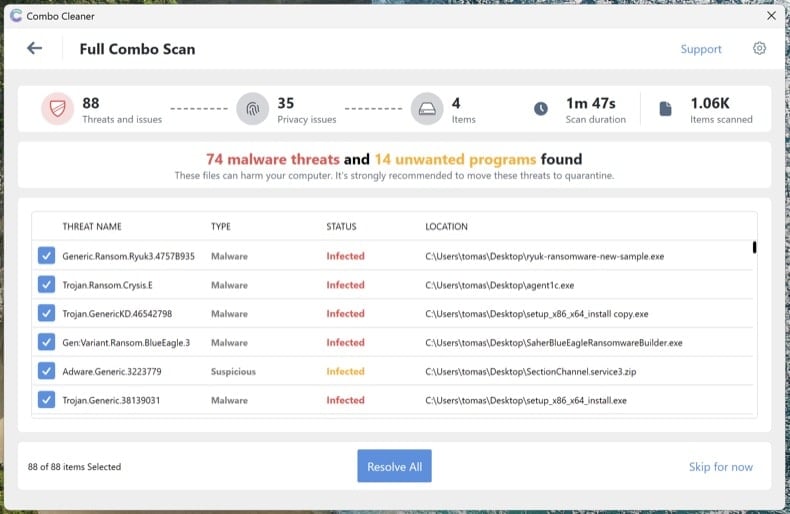
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
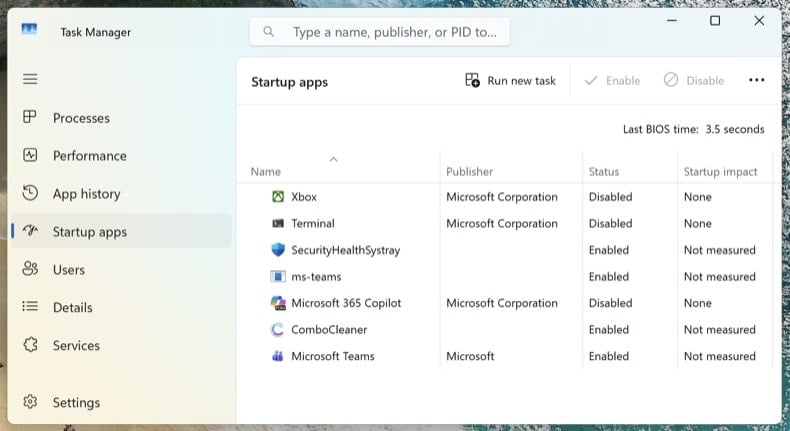
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware SnakeBiteAgent, devo formatar o meu dispositivo de armazenamento para me livrar dele?
A formatação certamente removerá a infeção, mas também apaga todos os ficheiros armazenados na unidade. Na maioria dos casos, uma análise com uma ferramenta de segurança respeitável como o Combo Cleaner é o melhor primeiro passo, e a formatação deve ser mantida como último recurso.
Quais são os maiores problemas que o malware SnakeBiteAgent pode causar?
Pode esvaziar contas bancárias e carteiras de criptomoeda, entregar contas de e-mail e de redes sociais, e gravar a vítima através da webcam e do microfone. Além disso, permite aos atacantes instalar mais malware e usar o computador infetado como trampolim para outros dispositivos na mesma rede.
Qual é o objetivo do malware SnakeBiteAgent?
O seu objetivo é dar aos atacantes controlo remoto oculto sobre o computador para que possam roubar credenciais, cometer fraude bancária e de criptomoeda, vigiar o utilizador e executar quaisquer comandos ou payloads adicionais que escolham. O ecrã de bloqueio que apresenta é usado para pressionar a vítima a contactar os criminosos.
Como é que o malware SnakeBiteAgent se infiltrou no meu computador?
RATs deste tipo geralmente chegam às vítimas através de e-mails de phishing com anexos ou ligações maliciosos, software pirateado e cracks, páginas falsas de descarga e atualização, publicidade maliciosa e unidades removíveis infetadas.
O Combo Cleaner protege-me de malware?
Sim. O Combo Cleaner deteta e remove quase todas as infeções de malware conhecidas. Tenha em conta que as ameaças avançadas frequentemente se enterram profundamente no sistema, pelo que executar uma análise completa do sistema em vez de uma rápida é importante.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários