
Que tipo de golpe de pop-up é "Microsoft Firewall Alert"
Phishing/FraudeTambém conhecido como: Microsoft Firewall Alert golpe de suporte técnico

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
O que é o esquema de pop-up "Microsoft Firewall Alert"?
Analisámos esta página e determinámos que se trata de um golpe de suporte técnico. Utiliza avisos de segurança falsos do Windows para assustar os visitantes e levá-los a ligar para um número de suporte fraudulento. A Microsoft Corporation e o Windows não têm qualquer ligação com este esquema.
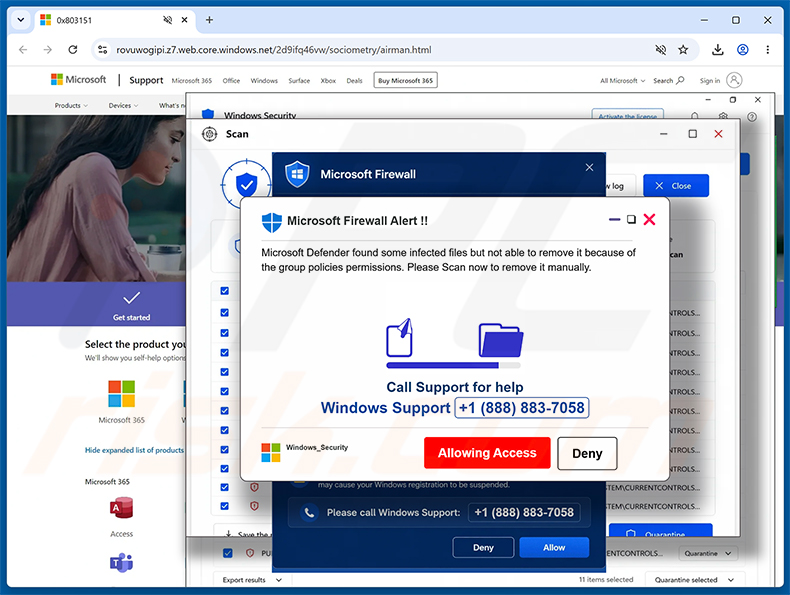
O golpe "Microsoft Firewall Alert" em detalhe
A página em rovuwogipi.z7.web.core.windows[.]net apresenta várias janelas pop-up sobrepostas para sobrecarregar os visitantes e dificultar o encerramento do navegador.
O pop-up em primeiro plano exibe o cabeçalho "Microsoft Firewall Alert !!" e afirma que o Microsoft Defender encontrou ficheiros infetados que não consegue remover devido a restrições de política de grupo. Os visitantes são instruídos a ligar para um número de "Windows Support" para obter ajuda.
Importa salientar que a Microsoft Corporation e o Windows não têm qualquer ligação a este esquema. Os alertas de segurança reais do Windows aparecem através do próprio sistema operativo, não através de uma janela do navegador, e nunca direcionam os utilizadores para ligarem para um número de telefone.
Quem ligar para o número apresentado irá contactar burlões que se fazem passar por agentes de suporte da Microsoft. Normalmente, pedem para se ligar ao computador remotamente através de software de acesso remoto como o TeamViewer. Uma vez ligados, podem roubar palavras-passe guardadas, aceder a contas bancárias ou cobrar à vítima por trabalhos de reparação inventados.
Conceder acesso remoto acarreta riscos graves e duradouros. Os atacantes podem instalar trojans, ransomware ou keyloggers que continuam a funcionar no dispositivo muito depois de a chamada terminar, causando danos que se estendem para além da sessão inicial.
Este golpe também é propagado através de e-mails de spam enganosos. Estas mensagens chegam com a linha de assunto "Activity Sent From Your Own Account" e avisam que foi detetada atividade invulgar na conta do destinatário. O e-mail inclui links denominados "Review account activity" e "Review security settings" - clicar em qualquer um deles redireciona o destinatário diretamente para a página do golpe.
A resposta correta ao deparar com esta página é fechar o navegador imediatamente. Se o navegador tiver deixado de responder, utilize o Gestor de Tarefas para o forçar a fechar. Não ligue para o número apresentado na página e não interaja com nenhum botão exibido nos pop-ups.
| Nome | Microsoft Firewall Alert golpe de suporte técnico |
| Tipo De Ameaça | Phishing, Golpe, Engenharia social, Fraude |
| Alegação Falsa | O Microsoft Defender encontrou ficheiros infetados no computador que não podem ser removidos devido a restrições de política de grupo |
| Disfarce | Alerta de segurança legítimo do Microsoft Windows Firewall e Defender |
| Número De Telefone Falso | +1 (888) 883-7058 |
| Domínio Relacionado | rovuwogipi.z7.web.core.windows[.]net |
| Estado Da Ameaça (Site De Phishing) | PCrisk Resultados do Scanner de Websites |
| Sintomas | Mensagens de erro falsas, avisos de sistema falsos, erros pop-up, verificação de computador fraudulenta. |
| Métodos De Distribuição | Websites comprometidos, anúncios pop-up online fraudulentos, e-mails de spam, aplicações potencialmente indesejadas. |
| Dano | Perda de informações privadas sensíveis, perda monetária, roubo de identidade, possíveis infeções por malware. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Os golpes online em geral
Os golpes de suporte técnico estão entre as categorias mais comuns de fraude online. Baseiam-se numa urgência falsa e numa identidade visual de aparência autoritária para empurrar as vítimas a agir sem parar para questionar o que estão a ver - normalmente ligando para um número fraudulento ou permitindo o acesso remoto ao seu computador.
Alguns exemplos de golpes semelhantes são "Your Avast Protection Expired", "Scan Computer To See If Antivirus Is Working" e "Windows Security Certificate Expired/Invalid".
Como abri um website de golpe?
Muitos visitantes chegam a páginas como esta através de e-mails de spam enganosos. A mensagem "Activity Sent From Your Own Account" usada para promover este golpe cria uma falsa sensação de urgência e contém links que enviam os destinatários diretamente para a página de alerta falsa.
As redes publicitárias fraudulentas em sites de torrents, serviços de streaming ilegais e plataformas semelhantes são outra via comum. As notificações enviadas por sites fraudulentos visitados anteriormente e o adware instalado no dispositivo são também fontes frequentes destes redirecionamentos indesejados.
Como evitar visitar páginas de golpe?
Não conceda permissões de notificação a websites desconhecidos ou não fidedignos. Evite clicar em anúncios, botões pop-up ou links em páginas duvidosas, e transfira software apenas de fontes oficiais ou lojas de aplicações autorizadas.
Trate os e-mails inesperados com cautela - particularmente aqueles que alegam problemas de segurança urgentes ou comprometimento de conta. Mantenha o sistema operativo e todo o software instalado atualizados. Se já existirem programas indesejados no dispositivo, recomendamos verificá-lo com o Combo Cleaner Antivirus para Windows para os eliminar automaticamente.
Aparência completa do pop-up "Microsoft Firewall Alert" (GIF):
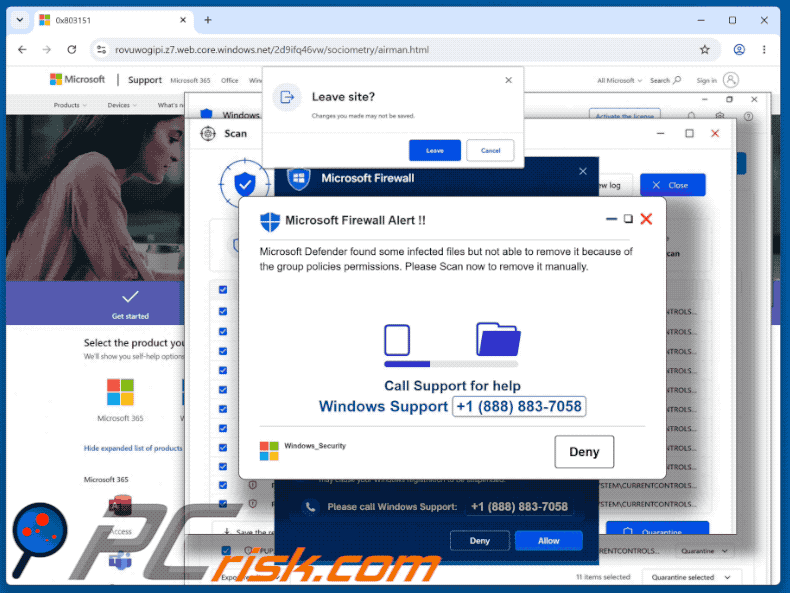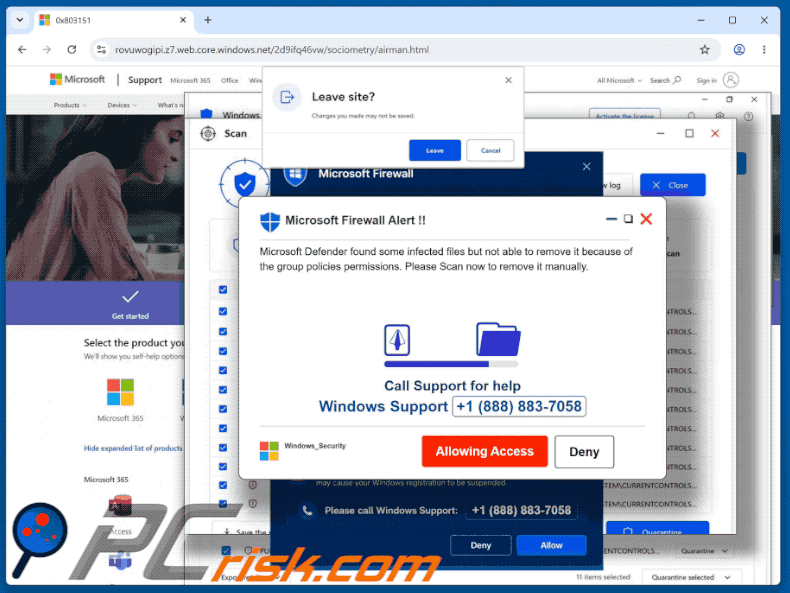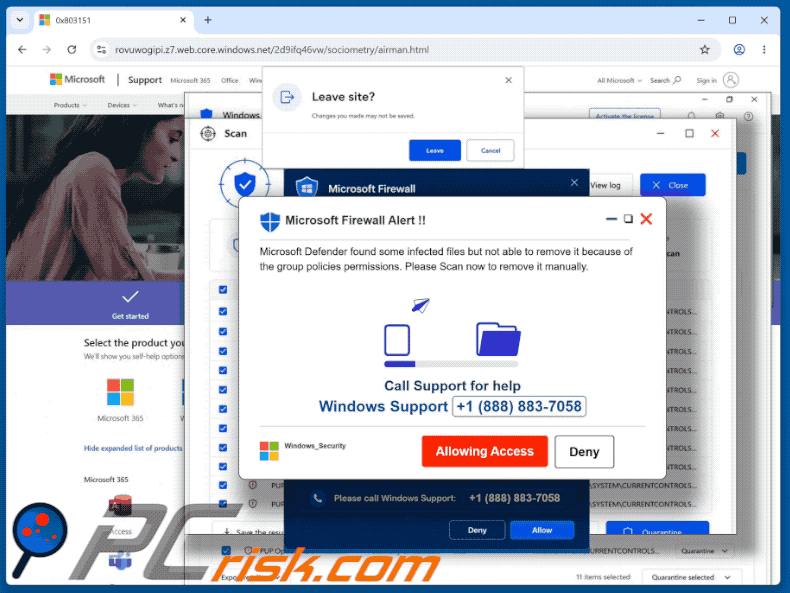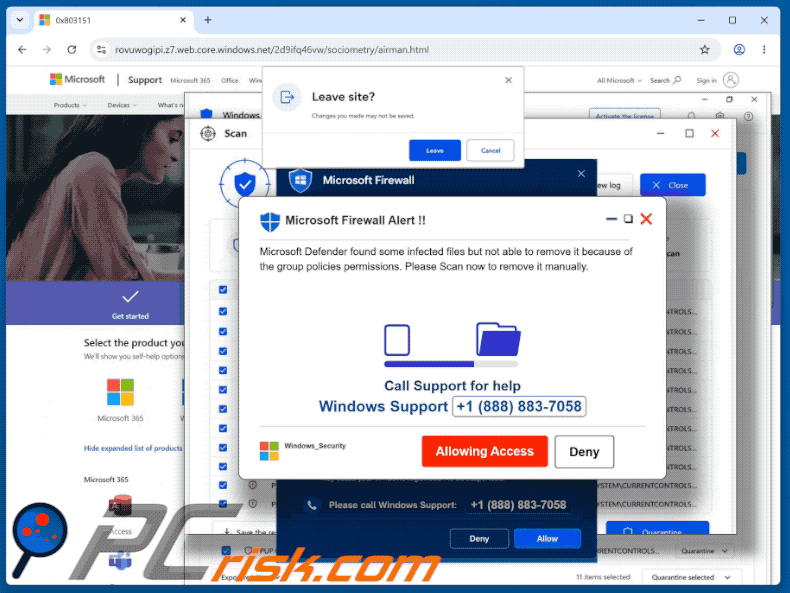
Texto apresentado no pop-up "Microsoft Firewall Alert":
Microsoft Firewall Alert !!
microsoft Defender found some infected files but not able to remove it because of the group policies permissions. Please Scan now to remove it manually.
Call Support for help
Windows Support +1 (888) 883-7058[Allowing Access] [Deny]
Captura de ecrã do e-mail de spam usado para promover este golpe:
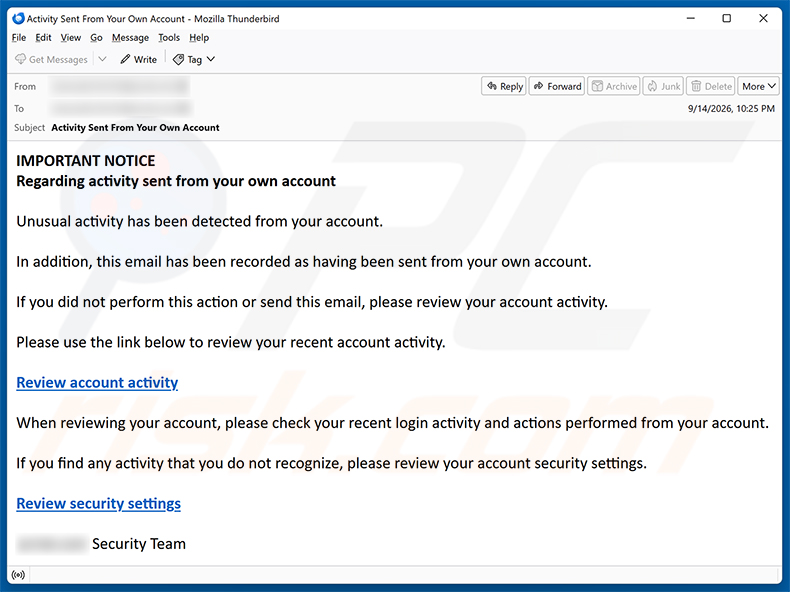
Texto apresentado no e-mail de spam "Activity Sent From Your Own Account":
Subject: Activity Sent From Your Own Account
IMPORTANT NOTICE
Regarding activity sent from your own account
Unusual activity has been detected from your account.
In addition, this email has been recorded as having been sent from your own account.
If you did not perform this action or send this email, please review your account activity.
Please use the link below to review your recent account activity.
Review account activity
When reviewing your account, please check your recent login activity and actions performed from your account.
If you find any activity that you do not recognize, please review your account security settings.
Review security settings
******** Security Team
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é Microsoft Firewall Alert golpe de suporte técnico?
- Como identificar uma fraude pop-up?
- Como é que as fraudes pop-up funcionam?
- Como remover os pop-ups falsos?
- Como prevenir os pop-ups falsos?
- O que fazer se for enganado por uma fraude pop-up?
Como identificar uma fraude pop-up?
As janelas pop-up com várias mensagens falsas são um tipo de erro comum que os criminosos cibernéticos usam. Recolhem dados pessoais confidenciais, induzem os utilizadores da Internet a ligar para números falsos de suporte técnico, assinam serviços online inúteis, investem em fraudes obscuras de criptomoeda etc.
Embora na maioria dos casos estes pop-ups não infectem os dispositivos dos utilizadores com malware, podem causar perda monetária direta ou resultar em roubo de identidade.
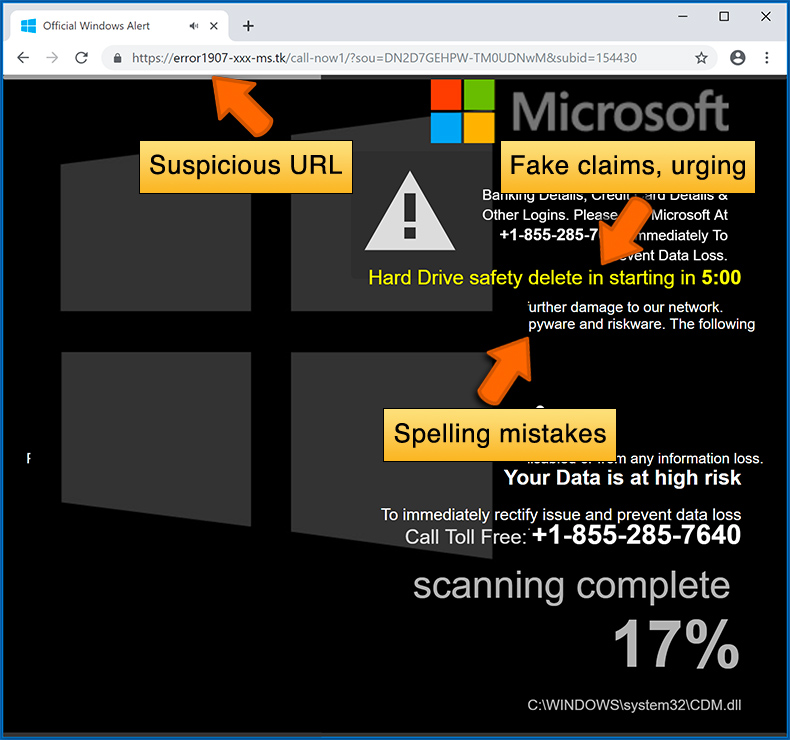
Os criminosos cibernéticos esforçam-se para criar as suas janelas pop-up fraudulentas para parecerem confiáveis, no entanto, as fraudes geralmente têm as seguintes características:
- Erros de ortografia e imagens não profissionais - Inspecione de perto as informações exibidas num pop-up. Erros de ortografia e imagens não profissionais podem ser um sinal de fraude.
- Sentimento de urgência - Temporizador de contagem regressiva com alguns minutos, a pedir que insira as suas informações pessoais ou assine algum serviço online.
- Declarações que ganhou algo - Se não participou de uma lotaria, competição online, etc., e vê uma janela pop-up a informar que ganhou.
- Verificação de computador ou dispositivo móvel - Uma janela pop-up que verifica o seu dispositivo e informa sobre problemas detectados - é, sem dúvida, uma fraude; páginas web não podem executar tais ações.
- Exclusividade - Janelas pop-up a informar que somente tem acesso secreto a um fraude financeiro que pode torná-lo rico rapidamente.
Exemplo de uma fraude pop-up:
Como é que as fraudes pop-up funcionam?
Os criminosos cibernéticos e os comerciantes fraudulentos geralmente usam várias redes de publicidade, técnicas de envenenamento de mecanismos de pesquisa e sites obscuros para gerar tráfego para os seus pop-ups. Os utilizadores caem nas suas iscasdepois de clicar em botões de descarregamento falsos, usar um site de torrent ou simplesmente clicar num resultado de mecanismo de pesquisa na Internet.
Com base na localização e nas informações do dispositivo dos utilizadores, são apresentados com uma fraude pop-up. Os erros apresentados em tais pop-ups variam entre fraudes de enriquecimento rápido a falsas verificações de vírus.
Como remover os pop-ups falsos?
Na maioria dos casos, as fraudes pop-up não infectam os dispositivos dos utilizadores com malware. Se encontrou um pop-up fraudulento, basta fechá-lo. Em alguns casos de fraude, os pop-ups podem ser difíceis de fechar; nestes casos - feche o navegador da Internet e reinicie-o.
Em casos extremamente raros, pode ser necessário redefinir o navegador da Internet. Para isso, use as nossas instruções explicando como redefinir as configurações do navegador da Internet.
Como prevenir pop-ups falsos?
Para prevenir ver fraudes pop-up, deve visitar apenas sites respeitáveis. Torrent, Crack, streaming gratuito de filmes online, descarregamento de vídeos do YouTube e outros sites de reputação semelhante geralmente redirecionam os utilizadores da Internet para fraudes pop-up.
Para minimizar o risco de encontrar fraudes pop-up, deve manter os seus navegadores de Internet atualizados e usar uma aplicação anti-malware respeitável. Para isso, recomendamos Combo Cleaner Antivirus para Windows.
O que fazer se for enganado por uma fraude pop-up?
Isso depende do tipo de fraude que o/a enganou. Mais comumente, as fraudes pop-up tentam induzir os utilizadores a enviar dinheiro, fornecer informações pessoais ou dar acesso ao dispositivo.
- Se enviou dinheiro para os criminosos cibernéticos: deve entrar em contato com a sua instituição financeira e explicar que foi enganado. Se informado prontamente, há uma hipótese de receber o seu dinheiro de volta.
- Se forneceu as suas informações pessoais: deve alterar as suas palavras-passe e ativar a autenticação de dois fatores em todos os serviços online que usa. Visite a Federal Trade Commission para denunciar roubo de identidade e obter passos de recuperação personalizadas.
- Se permitir que os criminosos cibernéticos se liguem ao seu dispositivo: deve verificar o seu computador com anti-malware respeitável (recomendamos Combo Cleaner Antivirus para Windows) - os criminosos cibernéticos podem ter plantado trojans, keyloggers e outros malwares, não use o seu computador até remover possíveis ameaças.
- Ajude outros utilizadores da Internet: denuncie fraudes na Internet à Federal Trade Commission.
Perguntas Frequentes (FAQ)
O que é um golpe pop-up?
Um golpe pop-up é uma mensagem falsa que aparece no navegador enquanto se visita um website. Foi concebido para enganar o visitante e levá-lo a realizar uma ação prejudicial - como ligar para um número de telefone fraudulento, entregar informações pessoais, enviar dinheiro ou instalar software indesejado.
Qual é o objetivo de um golpe pop-up?
O objetivo é o ganho financeiro para os cibercriminosos por detrás dele. Em golpes de suporte técnico como este, o principal objetivo é extrair pagamentos diretos por serviços falsos, ou obter acesso remoto ao dispositivo da vítima para roubar credenciais bancárias e dados pessoais sensíveis.
Porque é que encontro pop-ups falsos?
Estas páginas chegam aos utilizadores através de vários canais: e-mails de spam com links enganosos, redes publicitárias fraudulentas em websites não fidedignos, notificações de sites fraudulentos visitados anteriormente e adware já em funcionamento no dispositivo. A maioria das pessoas que se depara com eles não os procurou.
O Combo Cleaner protege-me de golpes pop-up?
Sim. O Combo Cleaner verifica cada website visitado numa base de dados de páginas maliciosas e enganosas conhecidas. Se uma página de golpe de suporte técnico como esta for detetada, o Combo Cleaner bloqueia o acesso e alerta o utilizador antes que qualquer dano possa ocorrer.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários