Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Ladrão Eternidade
Trojan

Ladrão Eternidade

O Eternidade é um programa malicioso escrito na linguagem de programação Delphi. É um trojan bancário e ladrão capaz de extrair dados confidenciais de dispositivos infetados. O Eternidade tem sido usado para atacar utilizadores no Brasil. Este malware pode se propagar por meio de spam no WhatsApp.

Trojan bancário Sturnus (Android)
Trojan

Trojan bancário Sturnus (Android)

Sturnus é um malware para Android (um trojan bancário) que pode controlar um dispositivo. Ele é capaz de ler mensagens de chat, roubar dados bancários exibindo páginas de login falsas e muito mais. Os invasores podem realizar ações maliciosas remotamente em segundo plano, mantendo a tela oculta da

Trustedfiltersearch.com Redirecionar
Sequestrador de Navegador

Trustedfiltersearch.com Redirecionar

Trustedfiltersearch.com é um motor de busca falso que descobrimos durante a nossa análise do Trusted Filter sequestrador de navegador. Este software é anunciado como uma ferramenta de pesquisa que fornece filtros avançados para encontrar vídeos online. Este sequestrador de navegador modifica os n

ChickenKiller Ransomware
Ransomware

ChickenKiller Ransomware

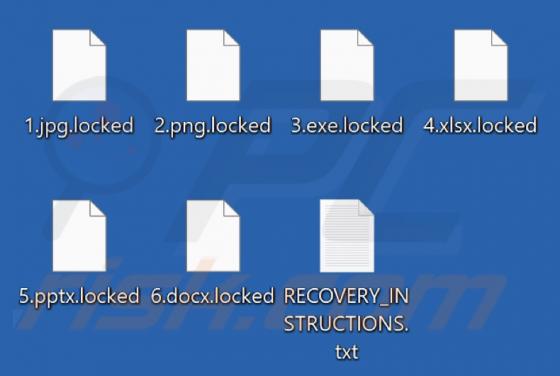
O ChickenKiller é um programa do tipo ransomware. O malware dentro desta classificação é projetado para encriptar dados e exigir um resgate pela sua desencriptação. Na nossa máquina de teste, o ChickenKiller encriptou ficheiros e acrescentou a extensão ".locked" aos seus nomes. Para explicar melh

PhantomStealer Malware
Trojan

PhantomStealer Malware

O PhantomStealer é um ladrão de informações distribuído por meio de um carregador de malware conhecido como JSGuLdr. Uma vez infiltrado, o PhantomStealer pode coletar várias informações confidenciais dos dispositivos infectados. Esses ataques podem levar ao roubo de identidade, perdas financeiras

LogMeIn Virus
Trojan

LogMeIn Virus

O LogMeIn Resolve (anteriormente GoToAssist, GoTo Resolve) é um software de acesso remoto legítimo. Permite o acesso remoto e o controlo de dispositivos. O LogMeIn tem sido utilizado de forma abusiva por golpistas e criminosos cibernéticos para realizar várias atividades fraudulentas e nefastas. E

Fraude por Email HR Department Authorization Request
Phishing/Fraude

Fraude por Email HR Department Authorization Request

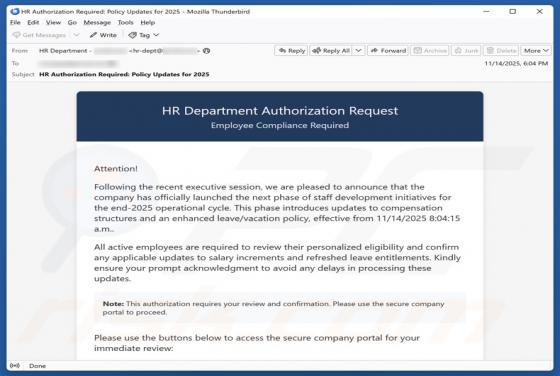
Após inspecionar este e-mail de «Solicitação de autorização do departamento de RH», determinamos que se trata de spam. Ele se disfarça como uma mensagem do departamento de Recursos Humanos do destinatário, alertando-o sobre iniciativas de desenvolvimento de pessoal. O objetivo deste e-mail de phis

Fidelity Solana Airdrop Fraude
Phishing/Fraude

Fidelity Solana Airdrop Fraude

Ao navegar em sites suspeitos, a nossa equipa de investigação encontrou este falso «Fidelity Solana» airdrop. Este esquema funciona como um drenador de criptomoedas, retirando criptomoedas de carteiras digitais expostas. É importante salientar que este airdrop falso não está associado à Fidelity I

Fraude por Email Chevron - Vendor Invitation
Phishing/Fraude

Fraude por Email Chevron - Vendor Invitation

Inspecionámos o e-mail e descobrimos que se trata de uma mensagem fraudulenta que se faz passar por um convite da Chevron Corporation, uma empresa de energia legítima. Normalmente, mensagens como essas são criadas para roubar informações pessoais e são classificadas como tentativas de phishing. Os

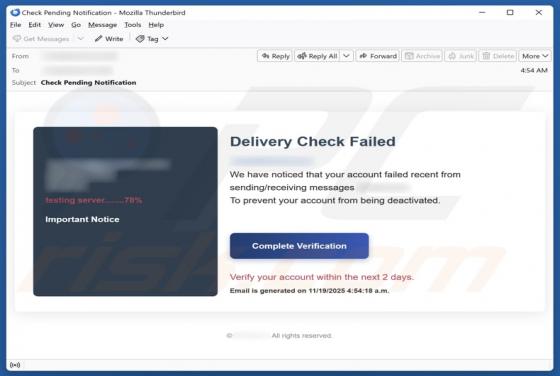
Fraude por Email Delivery Check Failed
Phishing/Fraude

Fraude por Email Delivery Check Failed

A nossa análise do e-mail revelou que se trata de uma mensagem fraudulenta que se faz passar por uma notificação sobre problemas com a conta. Este e-mail não menciona nenhuma conta específica e inclui um link para um site falso. O objetivo deste esquema é roubar informações pessoais através de um