
Como remover o trojan Golden Gh0st RAT do sistema operativo
TrojanTambém conhecido como: Trojan de acesso remoto Golden Gh0st

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o Golden Gh0st RAT?
O Golden Gh0st RAT é um Trojan de Acesso Remoto (RAT) operado pelo CylindricalCanine, um subgrupo do grupo cibercriminoso chinês GoldenEyeDog (também rastreado como APT-Q-27). O malware baseia-se na base de código do Gh0st RAT, que foi divulgada publicamente em 2008 e tem sido adaptada para ataques desde então.
De acordo com uma investigação publicada pela Expel, o CylindricalCanine visa principalmente organizações financeiras na região da Ásia-Pacífico. O malware dá aos atacantes controlo remoto sobre os dispositivos infetados, recolhe credenciais de navegadores populares e pode implementar payloads adicionais a qualquer momento.

Visão geral do Golden Gh0st RAT
O Golden Gh0st RAT foi documentado sob vários nomes. A Expel observa que corresponde ao que a AnyRun publicou como Zhong Stealer no início de 2025, bem como a um backdoor sem nome discutido em publicações de Xiao Yi e da CyStack. Estes nomes refletem diferentes análises do mesmo payload subjacente.
A cadeia de ataque completa depende de dois componentes: um loader de primeira fase chamado Golden Gh0st Loader e o próprio payload do RAT. O loader obtém o RAT a partir de um serviço de armazenamento na nuvem, desencripta-o na memória e executa-o sem gravar o payload no disco como um ficheiro autónomo.
Em abril de 2026, o CylindricalCanine usou este malware para obter acesso à DigiCert, um importante fornecedor de certificados de assinatura de código. Os atacantes intercetaram códigos de inicialização pertencentes a clientes da DigiCert e usaram-nos para assinar o seu próprio malware com certificados legítimos, ajudando esses ficheiros a contornar as verificações do Windows SmartScreen.
Mecanismo de entrega
O Golden Gh0st Loader começa por obter um ficheiro de texto a partir de um serviço de armazenamento na nuvem - como o Alibaba Cloud OSS ou o Google Cloud Storage - que lista os URLs dos seus componentes adicionais. Esses componentes incluem uma aplicação legítima, um ou mais ficheiros DLL de apoio e um ficheiro .log encriptado que contém o payload do RAT.
A aplicação legítima carrega a DLL maliciosa através de DLL side-loading. A DLL desencripta o ficheiro .log na memória usando uma cifra simples ao nível dos bytes e executa o payload do RAT resultante sem o gravar como um ficheiro separado. A Expel observa que este padrão de carregamento de três ficheiros se manteve consistente ao longo das campanhas desde pelo menos 2024.
Para evitar acionar os avisos do Windows SmartScreen, os ficheiros do loader são assinados com certificados de assinatura de código. O acompanhamento da Expel encontrou pelo menos 75 certificados únicos usados para este fim entre 2024 e meados de 2026, incluindo, após a violação da DigiCert, certificados associados a empresas legítimas.
Capacidades
Uma vez ativo, o Golden Gh0st RAT dá aos operadores um vasto conjunto de ferramentas de controlo remoto. Podem capturar capturas de ecrã do ambiente de trabalho da vítima, ativar um keylogger, listar todos os processos em execução com os seus caminhos de ficheiro completos, executar comandos de shell e abrir URLs numa janela de navegador oculta.
Um módulo de proxy SOCKS/TCP integrado permite aos atacantes encaminhar o seu próprio tráfego de internet através da máquina da vítima. Outros módulos podem suprimir totalmente a saída de ecrã da vítima ou exibir uma caixa de mensagem no ambiente de trabalho.
O roubo de credenciais está integrado no RAT através de vários módulos direcionados. Recolhe dados de início de sessão guardados no Chrome, no Firefox e no Skype. Também tem como alvo navegadores comuns na China: 360 Secure Browser, 360 Speed Browser e Tencent QQ Browser, bem como ficheiros de dados pertencentes a aplicações Tencent QQ.
Os operadores podem largar e executar ficheiros adicionais no host infetado a qualquer momento, transformando o RAT numa plataforma de preparação para mais malware. Um plugin chamado plugin32.dll - entregue a partir do servidor de comando e controlo após o comprometimento inicial - configura um backdoor RDP persistente na máquina.
Persistência e evasão de defesas
Para persistência, o Golden Gh0st RAT larga um ficheiro batch que funciona como um vigilante. Verifica periodicamente se o malware ainda está em execução e reinicia-o caso o processo tenha sido terminado, mantendo o RAT ativo mesmo que um utilizador ou uma ferramenta de segurança o termine.
O plugin plugin32.dll estabelece uma presença mais profunda. Cria uma nova conta de utilizador do Windows com um nome de utilizador e uma palavra-passe codificados no payload, adiciona a conta ao grupo Administrador e modifica o Registo do Windows para ativar o início de sessão automático dessa conta.
Esta alteração no registo permite ao atacante voltar a iniciar sessão via RDP a qualquer momento, mesmo após um reinício, sem necessidade de qualquer ação adicional por parte da vítima. A conta é criada silenciosamente em segundo plano e não é visível para o utilizador comum.
O RAT pode também tentar um contorno do UAC para obter privilégios elevados e pode terminar processos específicos por nome, incluindo a shell do Windows Explorer. Para encobrir os seus rastos, apaga os Registos de Eventos do Windows nos canais Aplicação, Segurança e Sistema e limpa o histórico e os cookies do Internet Explorer.
Uma rotina de autodestruição elimina os ficheiros de payload do malware, remove qualquer tarefa agendada ou serviço do Windows que tenha registado e termina as suas tarefas em execução. O RAT comunica com os atacantes através de tráfego WebSocket encriptado usando chaves de encriptação codificadas incorporadas no implante, numa ligação simples em vez de TLS.
| Nome | Trojan de acesso remoto Golden Gh0st |
| Tipo De Ameaça | Trojan de Acesso Remoto (RAT), Ladrão de Informações, Trojan |
| Nomes De Deteção | Avast (FileRepMalware [Misc]), Combo Cleaner (Gen:Variant.Zusy.613297), Emsisoft (Gen:Variant.Zusy.613297 (B)), Kaspersky (HEUR:Trojan.Win32.Loader.gen), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Lista Completa (VirusTotal) |
| Sintomas | Os Trojans de Acesso Remoto são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não são visíveis quaisquer sintomas específicos numa máquina infetada. |
| Métodos De Distribuição | E-mails de phishing, anexos de ficheiros maliciosos, sites do tipo watering hole. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, computador da vítima adicionado a uma botnet, infeções adicionais, perda monetária, sequestro de contas. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O Golden Gh0st RAT dá aos atacantes acesso profundo e persistente a uma máquina infetada. Podem roubar credenciais, espiar o utilizador, retransmitir tráfego de rede através do dispositivo da vítima e instalar malware adicional. A conta de backdoor e o acesso RDP criados pelo plugin tornam a limpeza completa difícil sem uma análise de segurança minuciosa.
As vítimas enfrentam roubo de identidade, apropriação de contas, acesso não autorizado a serviços financeiros e a utilização da sua máquina como plataforma de lançamento para mais ataques. O malware deve ser removido do sistema imediatamente utilizando software de segurança respeitável.
Mais exemplos de RATs são Heisenberg, Dolphin X e TONResolver.
Como é que o Golden Gh0st RAT se infiltrou no meu computador?
Conforme documentado pela Expel, a principal tática do CylindricalCanine é enviar e-mails de phishing que contêm uma ligação para um ficheiro malicioso. O ficheiro é disfarçado como uma captura de ecrã ou fotografia - por exemplo, um EXE com um nome baseado numa data dentro de um arquivo ZIP. Quando uma vítima o abre, o Golden Gh0st Loader é executado e descarrega o payload do RAT.
Em algumas campanhas, estes e-mails são captados por sistemas empresariais de tickets, colocando a ligação maliciosa diretamente na caixa de entrada de uma equipa de suporte. Os funcionários que clicam na ligação esperando uma captura de ecrã de um cliente executam o loader sem o saber. Campanhas separadas também usaram sites do tipo watering hole que se fazem passar por páginas de download de VPN como método de entrega.
De forma mais ampla, ameaças como esta chegam às vítimas através de sites falsos de download de software, sites comprometidos e conteúdo pirateado. Qualquer ficheiro inesperado que chegue de um contacto desconhecido deve ser tratado como potencialmente perigoso, especialmente se for um executável empacotado dentro de um arquivo.
Como evitar a instalação de malware?
Trate qualquer e-mail inesperado com cautela, especialmente se contiver uma ligação ou um anexo. Não abra ficheiros de contactos desconhecidos, mesmo quando parecem ser imagens ou documentos. Descarregue software apenas de fontes oficiais e evite programas pirateados, geradores de chaves e sites de download não oficiais.
Mantenha o seu sistema operativo e todas as aplicações atualizadas. Utilize software antivírus ou antimalware respeitável e execute análises regulares. Tenha cuidado com as notificações de navegador de sites desconhecidos e evite clicar em anúncios suspeitos. Se acredita que o seu computador já está infetado, recomendamos que execute uma análise com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
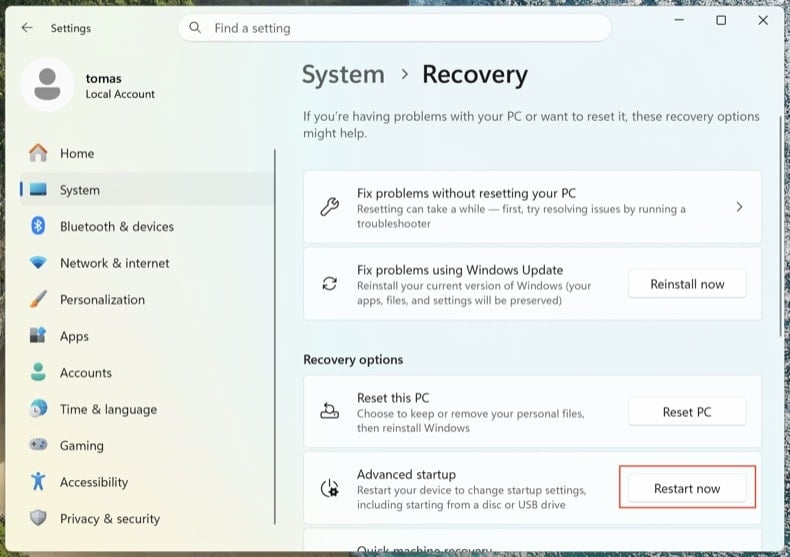
Abra . Clique em Reiniciar agora junto a Arranque avançado.
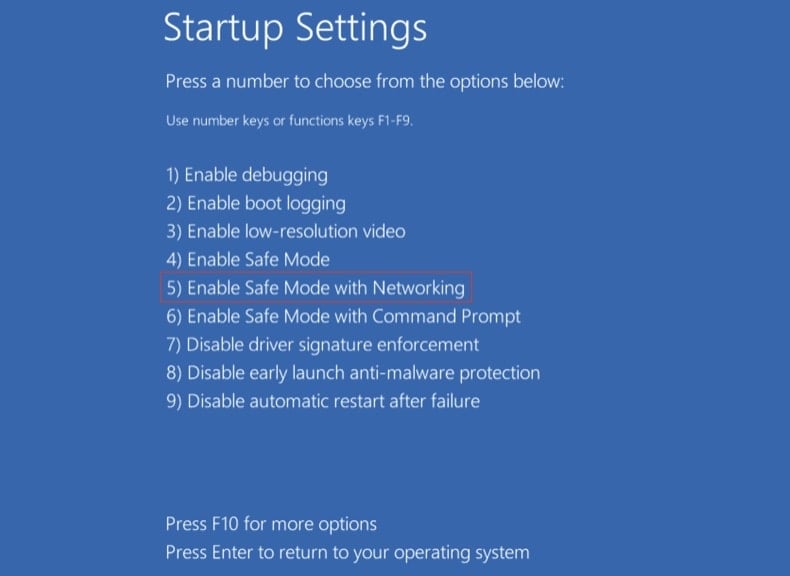
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
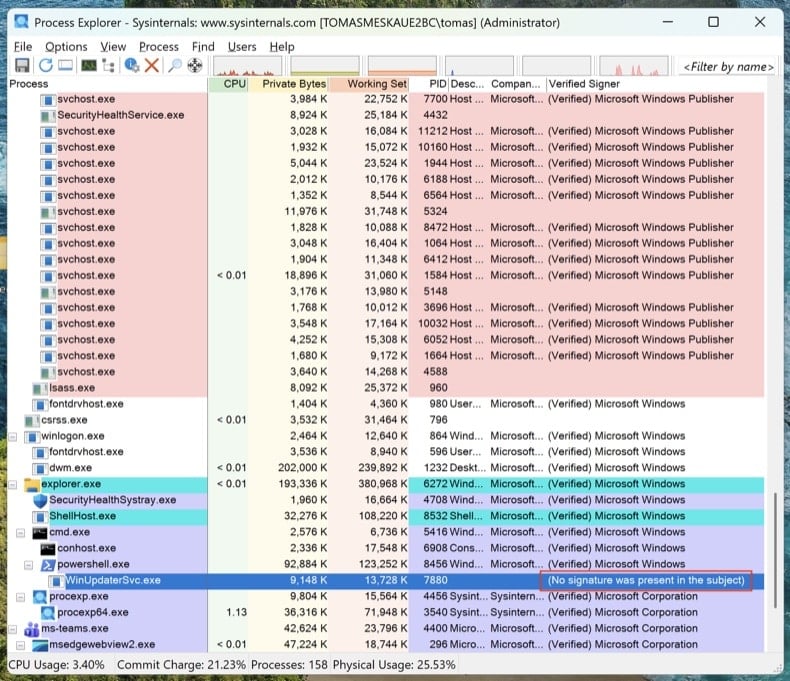
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
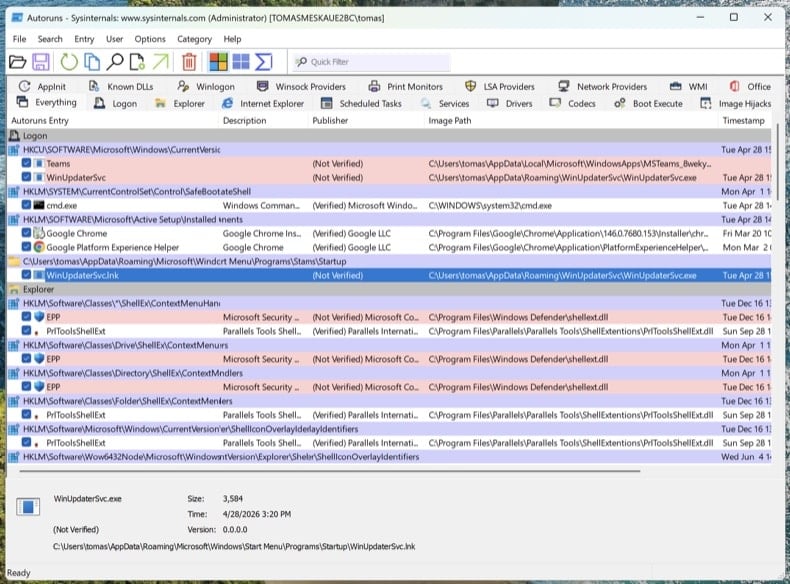
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
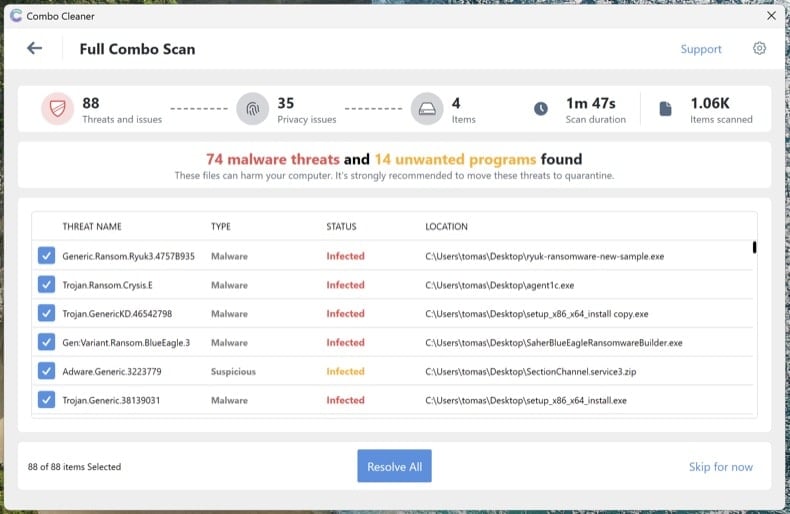
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
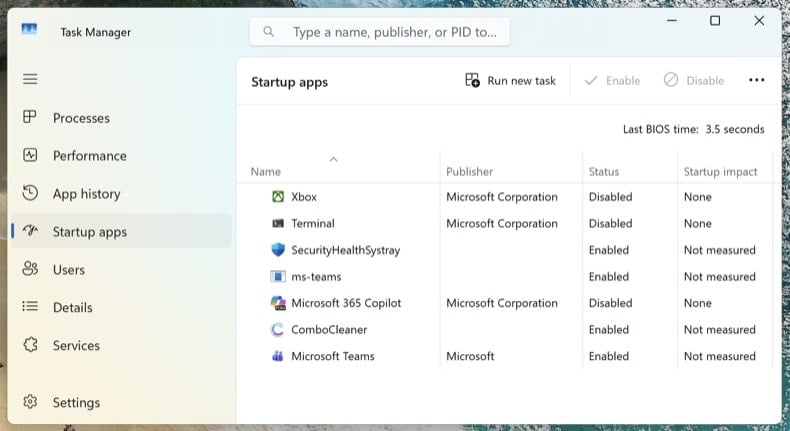
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware Golden Gh0st RAT, devo formatar o meu dispositivo de armazenamento para me livrar dele?
A formatação remove o malware, mas também apaga todos os ficheiros da unidade. Tente primeiro executar uma ferramenta de segurança respeitável, como o Combo Cleaner - pode remover a maioria das ameaças sem destruir os seus dados.
Quais são os maiores problemas que o malware Golden Gh0st RAT pode causar?
O Golden Gh0st RAT pode resultar em credenciais roubadas, apropriação de contas, roubo de identidade e acesso não autorizado a contas bancárias e financeiras. Os atacantes podem também instalar malware adicional ou encaminhar o seu próprio tráfego através da máquina infetada.
Qual é o propósito do malware Golden Gh0st RAT?
O Golden Gh0st RAT foi concebido para dar aos atacantes controlo remoto sobre computadores infetados. Os operadores podem roubar credenciais, capturar capturas de ecrã, registar as teclas premidas, criar contas de administrador ocultas e implementar mais malware, tudo isto enquanto permanecem ocultos da vítima.
Como é que o malware Golden Gh0st RAT se infiltrou no meu computador?
O Golden Gh0st RAT é propagado principalmente através de e-mails de phishing que contêm ligações para ficheiros disfarçados de capturas de ecrã. Também foi distribuído através de sites do tipo watering hole que se fazem passar por páginas de download de VPN. Em ambos os casos, a vítima executa o ficheiro malicioso acreditando que é legítimo.
O Combo Cleaner protege-me de malware?
Sim. O Combo Cleaner pode detetar e remover a maioria do malware conhecido. Como o Golden Gh0st RAT cria contas de backdoor persistentes e apaga os seus próprios rastos, executar uma análise completa do sistema é importante para garantir que todos os componentes são removidos.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários