
Que tipo de golpe é "NetZero Email Update"
Phishing/FraudeTambém conhecido como: NetZero Email Update golpe de phishing

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de e-mail é "NetZero Email Update"?
Examinámos este e-mail e concluímos que se trata de um golpe de phishing. A mensagem faz-se passar pela NetZero, um fornecedor de serviços de internet legítimo, e afirma falsamente que a conta de e-mail do destinatário necessita de uma atualização urgente. O seu objetivo é roubar as credenciais de início de sessão do e-mail através de um website fraudulento. Este e-mail deve ser ignorado.
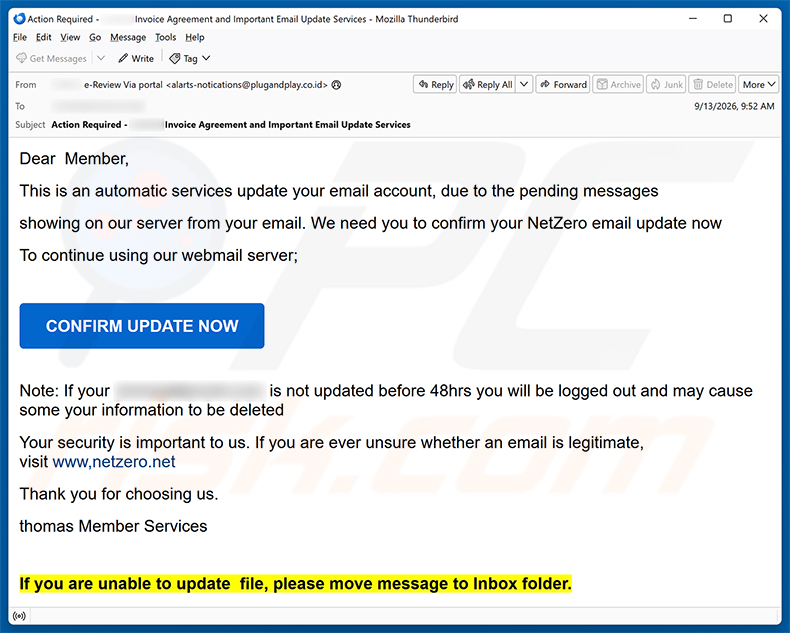
Golpe de e-mail "NetZero Email Update Scam" em detalhe
O e-mail apresenta-se como uma notificação automática de serviço. Avisa que foram detetadas mensagens pendentes no servidor e que o destinatário deve confirmar uma atualização de conta no prazo de 48 horas - ou arriscar-se a ser desligado da sessão e a ter os seus dados eliminados. Este prazo é totalmente fabricado e existe apenas para pressionar os destinatários a agir sem pensar.
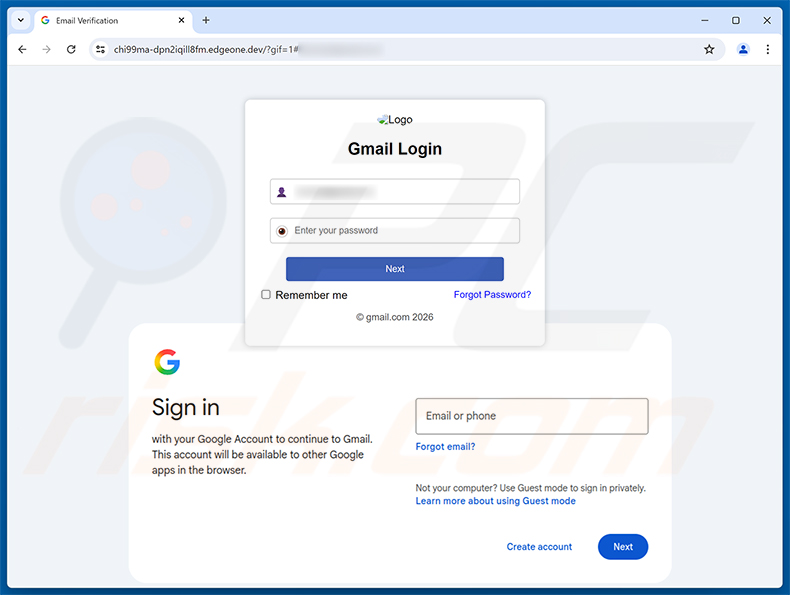
Clicar na ligação do e-mail abre um website de phishing alojado em chi99ma-dpn2iqill8fm.edgeone[.]dev. O site está identificado como "Email Verification" e exibe um formulário de início de sessão falso. Adapta-se ao fornecedor de e-mail do destinatário - para utilizadores do Gmail, mostra uma página falsa de início de sessão do Gmail, e provavelmente imita outros fornecedores para utilizadores de diferentes serviços de e-mail.
A página de phishing também carrega o que parece ser uma interface real de início de sessão da Google em segundo plano, por trás do cartão de início de sessão falso. Trata-se de uma tática visual deliberada - colocar uma interface familiar em segundo plano faz com que a sobreposição fraudulenta pareça mais credível a um visitante desprevenido.
Quaisquer credenciais introduzidas nesse formulário são capturadas e enviadas para os golpistas. Com uma conta de e-mail roubada, os cibercriminosos podem aceder à caixa de entrada, sequestrar contas associadas, fazer-se passar pela vítima e utilizar a conta para enviar mais e-mails de phishing aos contactos. A NetZero não tem qualquer ligação a este golpe e não enviou este e-mail.
| Nome | NetZero Email Update golpe de phishing |
| Tipo de Ameaça | Phishing, Golpe, Engenharia Social, Fraude |
| Alegação Falsa | A conta de e-mail do destinatário tem mensagens pendentes e deve ser atualizada no prazo de 48 horas para evitar ser desligado da sessão e perder dados |
| Disfarce | Notificação automática de serviço da NetZero |
| Domínio Relacionado | chi99ma-dpn2iqill8fm.edgeone[.]dev |
| Estado da Ameaça (chi99ma-dpn2iqill8fm.edgeone[.]dev) | PCrisk Resultados do Website Scanner |
| Sintomas | Compras online não autorizadas, palavras-passe de contas online alteradas, roubo de identidade, acesso ilegal ao computador. |
| Métodos de distribuição | E-mails enganosos, anúncios pop-up online fraudulentos, técnicas de envenenamento de motores de busca, domínios com erros ortográficos. |
| Dano | Perda de informações privadas sensíveis, perda monetária, roubo de identidade. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Golpes de e-mail de phishing semelhantes
Em resumo, trata-se de um golpe de phishing de credenciais que se faz passar pela NetZero para roubar credenciais de início de sessão de e-mail. A página associada adapta-se para corresponder ao fornecedor de e-mail da vítima. Os destinatários devem ignorar este e-mail e evitar clicar em quaisquer ligações. E-mails semelhantes são por vezes utilizados também para distribuir malware.
Mais alguns exemplos de campanhas de e-mail de phishing comparáveis são FedEx Shipment Scheduled For Delivery, Netflix - Irregular Account Activity, e Incoming Messages Are Moving To Wrong Folder.
Como é que as campanhas de spam infetam os computadores?
O malware é comummente distribuído através de e-mails de spam que transportam ficheiros maliciosos como anexos ou ligações para websites perigosos. Os anexos podem assumir muitas formas - executáveis, documentos do Microsoft Office, arquivos comprimidos, PDFs e ficheiros de script são todos regularmente utilizados pelos agentes de ameaças.
Clicar numa ligação maliciosa pode desencadear uma transferência automática, ou redirecionar o utilizador para uma página que o incita a executar um ficheiro. Abrir um executável normalmente desencadeia uma infeção imediatamente. Documentos do Office e tipos de ficheiro semelhantes muitas vezes requerem interação adicional - como ativar comandos de macro maliciosos - antes de o malware começar a instalar-se.
Como evitar a instalação de malware?
Seja cético em relação a e-mails não solicitados, especialmente aqueles que exigem ação urgente ou ameaçam com consequências negativas. Se um e-mail alegar ser de um serviço que utiliza, navegue diretamente para o website oficial desse serviço para verificar quaisquer alegações - não clique em ligações na mensagem.
Transfira software apenas de fontes oficiais e lojas de aplicações legítimas. Geradores de chaves, cracks de software e instaladores piratas transportam frequentemente malware oculto. Manter o sistema operativo e todas as aplicações instaladas atualizados é igualmente importante, pois as atualizações frequentemente corrigem as vulnerabilidades que os atacantes exploram.
Utilize uma ferramenta de segurança respeitável e mantenha-a atualizada. Se suspeita que já abriu um anexo malicioso, execute uma verificação completa com o Combo Cleaner Antivirus para Windows para identificar e remover quaisquer ameaças que possam ter sido instaladas.
Texto apresentado na carta de e-mail "NetZero Email Update Scam":
Subject: Action Required - ******** Invoice Agreement and Important Email Update Services
Dear Member,
This is an automatic services update your email account, due to the pending messages showing on our server from your email. We need you to confirm your NetZero email update now
To continue using our webmail server;[CONFIRM UPDATE NOW]
Note: If your ******** is not updated before 48hrs you will be logged out and may cause some your information to be deleted
Your security is important to us.
Thank you for choosing us.
******** Member Services
If you are unable to update file, please move message to Inbox folder.
Uma página de início de sessão falsa utilizada neste golpe:
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é NetZero Email Update golpe de phishing?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
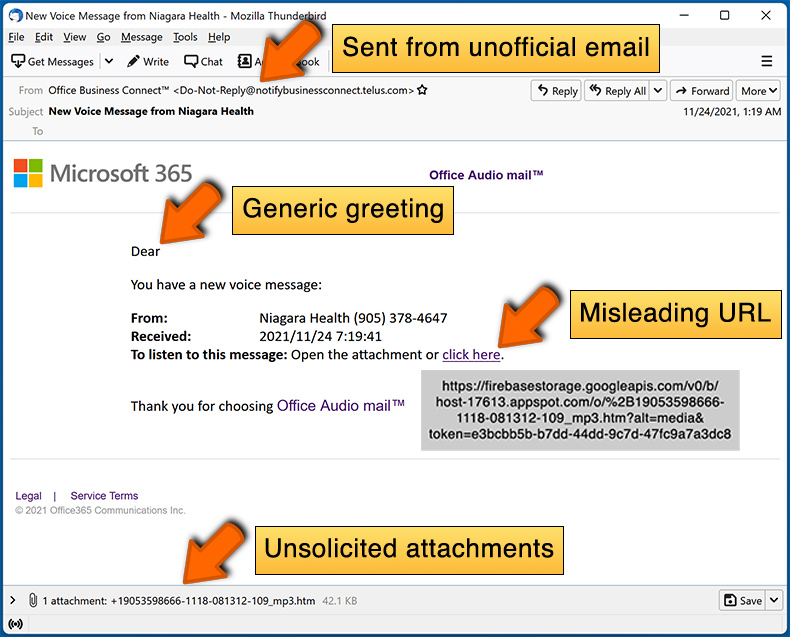
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque recebi este e-mail?
Os cibercriminosos enviam estas mensagens para grandes números de pessoas de uma só vez - não para indivíduos específicos. Os endereços de e-mail são normalmente recolhidos através de violações de dados, websites falsos e métodos semelhantes. Receber este e-mail não significa que foi visado pessoalmente.
Forneci as minhas informações pessoais ao ser enganado por este e-mail, o que devo fazer?
Altere a sua palavra-passe de e-mail imediatamente no serviço real, e atualize a mesma palavra-passe em qualquer outra conta onde a reutilize. Ativar a autenticação de dois fatores adiciona uma camada extra de proteção daqui para a frente.
Se também divulgou dados financeiros ou documentos de identificação, contacte as instituições ou autoridades relevantes o mais rapidamente possível.
Transferi e abri um ficheiro malicioso anexado a um e-mail, o meu computador está infetado?
Depende do tipo de ficheiro. Os ficheiros executáveis normalmente ativam o malware assim que são abertos. Formatos de documento como ficheiros Word ou PDFs geralmente requerem interação adicional do utilizador - como ativar macros - antes de a infeção começar. Executar uma verificação completa do sistema é fortemente recomendado independentemente.
Li o e-mail mas não abri o anexo, o meu computador está infetado?
Não. Ler um e-mail sem abrir anexos ou clicar em ligações não representa qualquer risco para o seu computador. O malware requer alguma forma de interação ativa para ter efeito.
O Combo Cleaner irá remover as infeções de malware que estavam presentes no anexo de e-mail?
O Combo Cleaner pode detetar e remover a grande maioria das ameaças de malware conhecidas. Dito isto, algumas infeções mais avançadas são concebidas para evadir verificações padrão, pelo que executar uma verificação completa do sistema em vez de uma rápida lhe dá a melhor hipótese de encontrar tudo.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários