
Como remover o ClosedQuorum RAT do sistema operativo
TrojanTambém conhecido como: ClosedQuorum trojan de acesso remoto

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o ClosedQuorum?
O ClosedQuorum é um implante para Windows classificado como um trojan que combina funcionalidades de Remote Access Trojan (RAT) com o roubo de credenciais e de criptomoedas. O que o distingue é a sua utilização de modelos de linguagem de IA comerciais para decidir autonomamente qual a próxima ação de ataque a realizar, sem necessitar de um operador humano para enviar comandos.
Uma vez ativo, o malware consulta até quatro serviços de IA, contabiliza as suas respostas e executa uma de quatro ações predefinidas: roubar credenciais, injetar código malicioso, estabelecer persistência ou tentar movimento lateral. Os dados roubados são enviados para o atacante através de um webhook do Discord, em vez de um servidor convencional de comando e controlo.
De acordo com a investigação publicada pela Cisco Talos, o ClosedQuorum é o primeiro implante documentado a delegar decisões táticas totalmente a modelos de IA. As amostras analisadas contêm credenciais de espaço reservado, e não foram reportadas implementações confirmadas em circulação no momento da redação deste artigo.
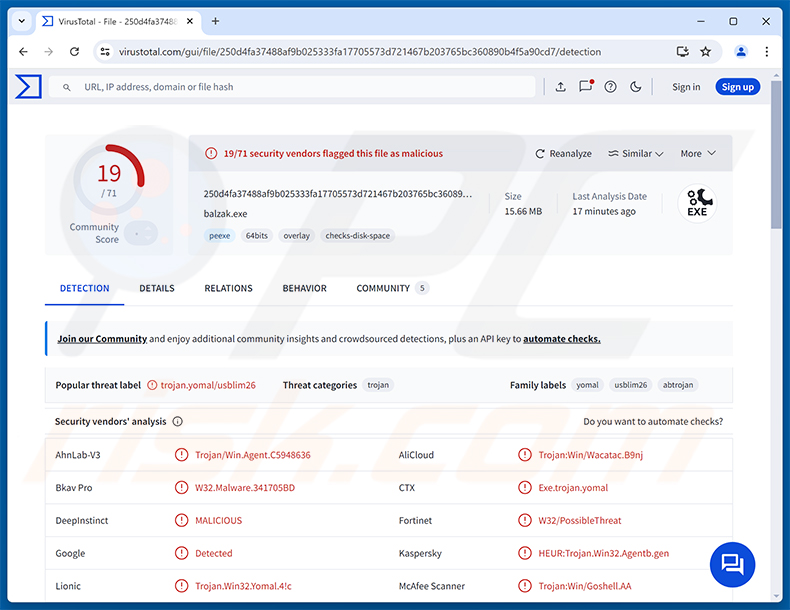
Visão geral do ClosedQuorum
O ClosedQuorum é compilado em Go e é executado em sistemas Windows de 64 bits. Em vez de contactar um servidor de comando e controlo dedicado, envia pedidos a até quatro fornecedores comerciais de IA: DeepSeek, Qwen, Mistral e Google Gemini.
Cada modelo recebe um prompt de sistema que o instrui a agir como um estratega de malware e a devolver uma de quatro decisões predefinidas: roubar, injetar, persistir ou mover. As respostas são comparadas através de uma votação por maioria. Se o resultado for empatado, o DeepSeek tem prioridade de desempate.
Esta arquitetura desloca a tomada de decisão do ataque do operador para a infraestrutura comercial de IA. O malware pode continuar a executar autonomamente as fases do ataque mesmo quando nenhum operador está a observar ativamente, o que a Cisco Talos descreve como uma forma de "deslocamento de esforço".
Capacidades do ClosedQuorum
A ação roubar orienta o ClosedQuorum a extrair credenciais da memória do LSASS utilizando a função MiniDumpWriteDump, a extrair palavras-passe guardadas e dados de sessão do Chrome, Edge e Firefox, e a recolher ficheiros de software de carteiras de criptomoedas e extensões de navegador, incluindo MetaMask, Exodus e Ethereum.
A ação injetar executa shellcode dentro de outro processo em execução utilizando injeção Early Bird APC ou process hollowing com uma técnica PEB-walk. Ambos os métodos permitem que o malware execute código sob o disfarce de um processo legítimo.
A ação persistir cria uma chave Run no Registo do Windows, regista uma tarefa agendada e configura uma subscrição de eventos WMI que é acionada a cada 60 segundos. Estes três mecanismos funcionam de forma independente, tornando a infeção mais difícil de eliminar por completo.
A ação mover foi concebida para movimento lateral através da rede local. Nas amostras analisadas pela Cisco Talos, esta opção está presente no código, mas não funcional, sugerindo que está reservada para versões futuras.
Furtividade e exfiltração de dados
Para dificultar a monitorização comportamental, o ClosedQuorum sobrescreve a função EtwEventWrite, suprimindo o Event Tracing for Windows (ETW) - um mecanismo de registo do qual muitas ferramentas de segurança dependem para detetar atividade suspeita.
O malware atrasa a sua primeira ação em cinco minutos após o lançamento e depois consulta os fornecedores de IA em intervalos aleatórios de cinco a quinze minutos. Este temporizador ajuda a evitar ambientes de análise de sandbox, que normalmente executam amostras durante um período curto e fixo.
O ClosedQuorum disfarça-se utilizando nomes de ficheiros com o tema do Windows Update. Antes da exfiltração, os dados roubados são encriptados com AES-256-GCM utilizando uma chave derivada da data, codificados em Base64 e divididos em blocos de 1.900 bytes transmitidos ao operador através de um webhook do Discord.
| Nome | ClosedQuorum trojan de acesso remoto |
| Tipo De Ameaça | Trojan de Acesso Remoto (RAT), Ladrão de Informações, Trojan |
| Nomes De Deteção | Kaspersky (HEUR:Trojan.Win32.Agentb.gen), Microsoft (Trojan:Win32/Yomal!rfn), Sophos (Mal/Generic-S), Lista Completa (VirusTotal) |
| Sintomas | Os Trojans de Acesso Remoto são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não são visíveis quaisquer sintomas particulares numa máquina infetada. |
| Métodos De Distribuição | E-mails de phishing, instaladores de software malicioso, "cracks" de software, fontes de download não fiáveis. |
| Dano | Palavras-passe e informações bancárias roubadas, roubo de identidade, computador da vítima adicionado a uma botnet, infeções adicionais, perda monetária, sequestro de contas. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O ClosedQuorum é uma ameaça furtiva e autodirigida, capaz de roubar credenciais de navegador, palavras-passe do sistema e dados de carteiras de criptomoedas, injetar código noutros processos e manter acesso persistente através de múltiplos mecanismos independentes.
O seu ciclo de decisão orientado por IA torna-o mais imprevisível do que o malware convencional: não espera pela intervenção do operador e pode continuar a executar as fases do ataque por conta própria. Qualquer máquina que se verifique estar infetada com o ClosedQuorum deve ser limpa imediatamente.
Mais exemplos de RATs são o DarkTortilla, o PEEP e o PollCat.
Como é que o ClosedQuorum se infiltrou no meu computador?
Conforme documentado pela Cisco Talos, o ClosedQuorum segue um modelo de distribuição de credenciais como serviço dirigido a operadores criminosos. Os programadores produzem um binário personalizado para cada comprador, incorporando as chaves de API do LLM e o URL do webhook do Discord desse operador no momento da compilação. Cada versão resultante é única, com o seu próprio canal de exfiltração.
Os métodos específicos utilizados para entregar o ClosedQuorum às vítimas finais não foram confirmados nas amostras analisadas. Dito isto, o malware desta categoria é comummente distribuído através de e-mails de phishing que transportam anexos maliciosos, páginas de download falsas que se fazem passar por software legítimo e anúncios enganadores.
Outras vias de entrega típicas incluem software pirateado e cracks de ativação, plataformas de download de terceiros, malvertising e falsos pedidos de atualização de software. Os formatos de ficheiro comummente utilizados para empacotar tais payloads incluem arquivos ZIP, RAR, EXE e MSI.
Como evitar a instalação de malware?
Tenha cuidado com e-mails inesperados, particularmente os que contêm anexos ou ligações de remetentes desconhecidos. Descarregue software apenas a partir de sites oficiais de programadores e lojas de aplicações verificadas. Evite conteúdo pirateado, geradores de chaves e ferramentas de ativação provenientes de canais não oficiais, pois estes estão entre os veículos de entrega de malware mais comuns.
Mantenha o seu sistema operativo e todo o software instalado atualizados, uma vez que as aplicações desatualizadas são um alvo frequente de exploração. Utilize software de segurança de boa reputação e execute análises regulares ao sistema para detetar ameaças precocemente. Se acredita que o seu computador já está infetado, recomendamos a execução de uma análise com o Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é o ClosedQuorum?
- PASSO 1. Remoção manual do malware ClosedQuorum.
- PASSO 2. Verifique se o seu computador está limpo.
Como remover malware manualmente?
A remoção manual de malware é uma tarefa complicada - normalmente é melhor permitir que os programas antivírus ou anti-malware o façam automaticamente. Para remover este malware, recomendamos a utilização do Combo Cleaner Antivirus para Windows.
Se pretender remover o malware manualmente, o primeiro passo é identificar o nome do malware que está a tentar remover. Aqui está um exemplo de um programa suspeito em execução no computador de um utilizador:
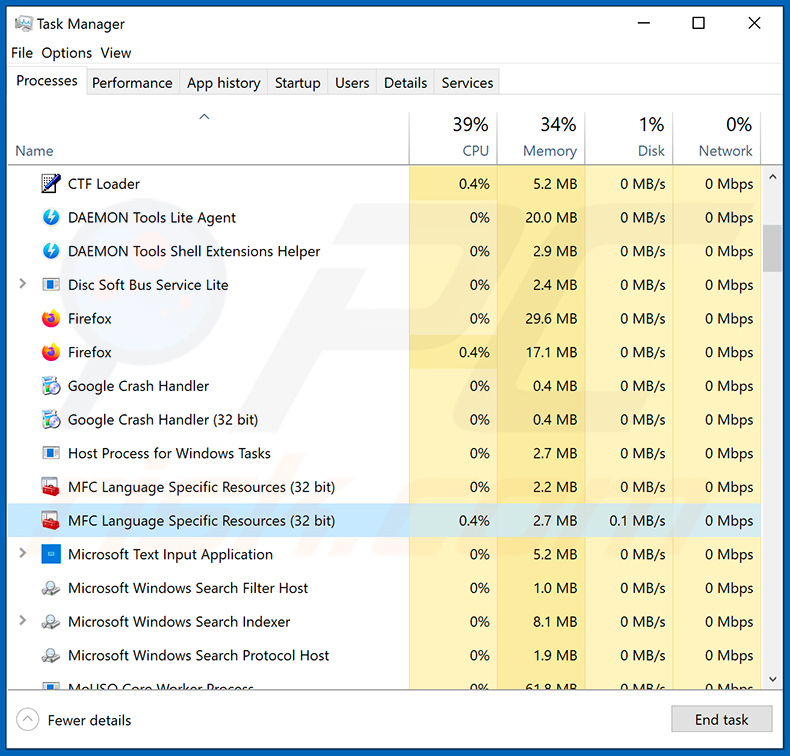
Se verificou a lista de programas em execução no seu computador, por exemplo, utilizando o gestor de tarefas, e identificou um programa que parece suspeito, deve continuar com estes passos:
 Descarregue um programa chamado Autoruns. Este programa mostra aplicações de arranque automático, localizações do Registo e do sistema de ficheiros:
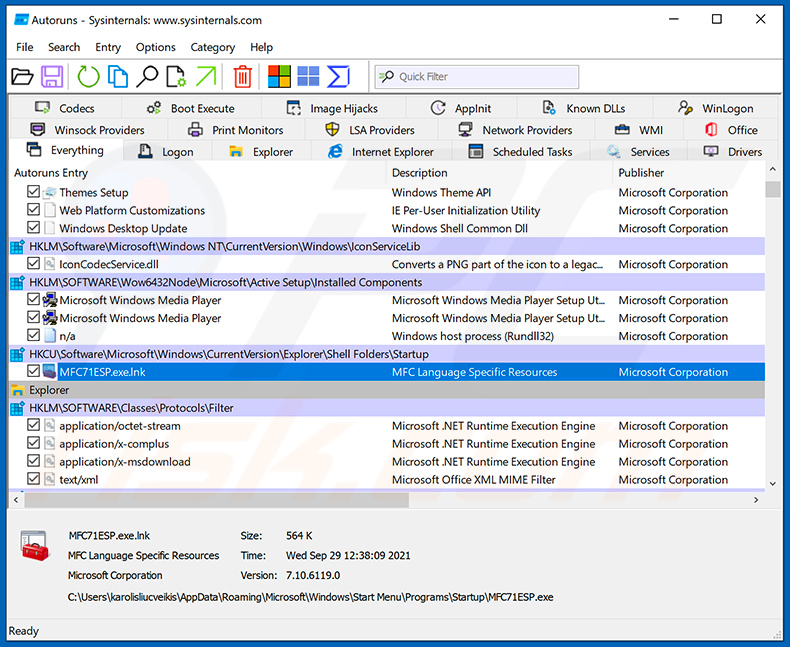
 Reinicie o seu computador em Modo de Segurança:
Utilizadores de Windows XP e Windows 7: Inicie o seu computador em Modo de Segurança. Clique em Iniciar, clique em Encerrar, clique em Reiniciar, clique em OK. Durante o processo de arranque do seu computador, prima a tecla F8 no seu teclado várias vezes até ver o menu de Opções Avançadas do Windows e, em seguida, selecione Modo de Segurança com Rede na lista.
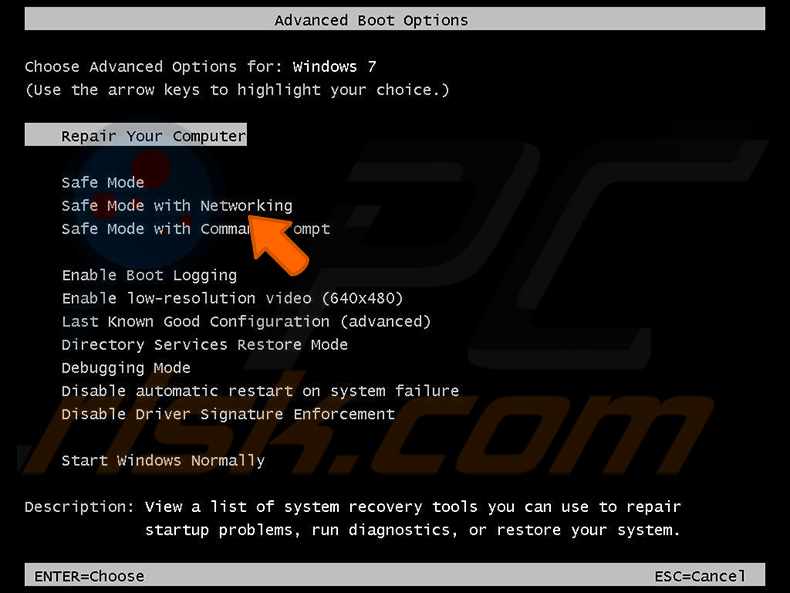
Vídeo que mostra como iniciar o Windows 7 em "Modo de Segurança com Rede":
Utilizadores de Windows 8: Iniciar o Windows 8 em Modo de Segurança com Rede - Vá para o Ecrã Inicial do Windows 8, escreva Avançadas, nos resultados da pesquisa selecione Definições. Clique em Opções de arranque avançadas, na janela "Definições Gerais do PC" que se abre, selecione Arranque avançado.
Clique no botão "Reiniciar agora". O seu computador irá agora reiniciar no "menu de opções de Arranque Avançado". Clique no botão "Resolução de problemas" e, em seguida, clique no botão "Opções avançadas". No ecrã de opções avançadas, clique em "Definições de arranque".
Clique no botão "Reiniciar". O seu PC irá reiniciar no ecrã de Definições de Arranque. Prima F5 para arrancar em Modo de Segurança com Rede.
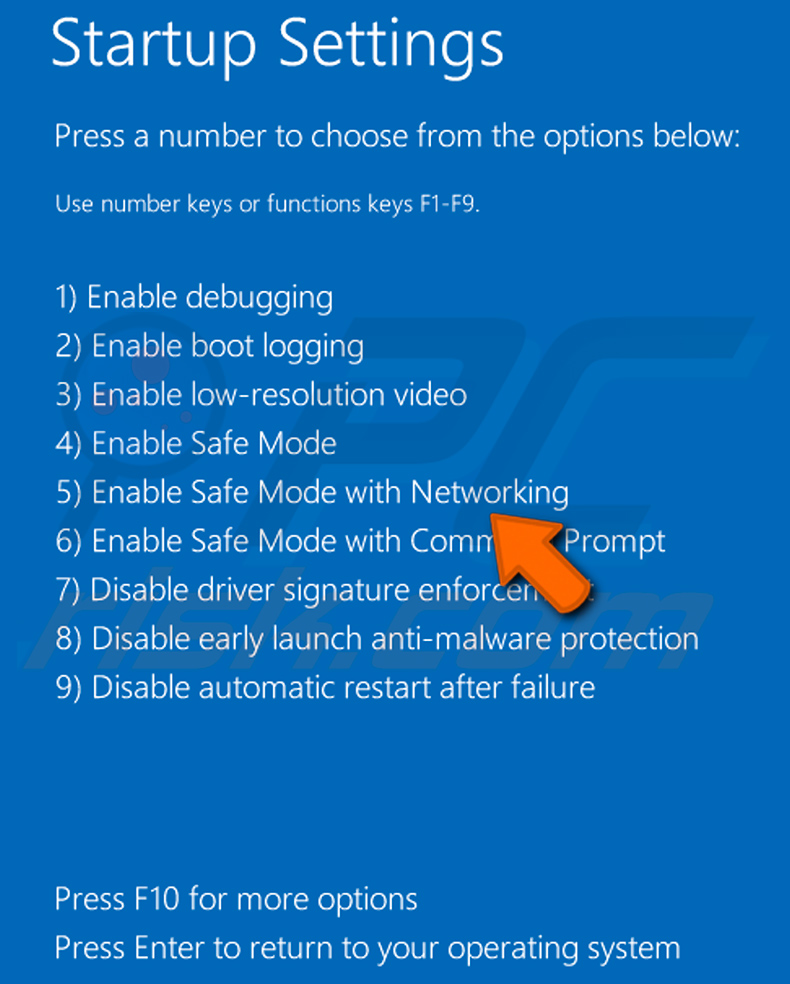
Vídeo que mostra como iniciar o Windows 8 em "Modo de Segurança com Rede":
Utilizadores de Windows 10: Clique no logótipo do Windows e selecione o ícone de Energia. No menu que se abre, clique em "Reiniciar" enquanto mantém premido o botão "Shift" no seu teclado. Na janela "escolha uma opção", clique em "Resolução de problemas" e, em seguida, selecione "Opções avançadas".
No menu de opções avançadas, selecione "Definições de Arranque" e clique no botão "Reiniciar". Na janela seguinte, deve clicar no botão "F5" no seu teclado. Isto irá reiniciar o seu sistema operativo em modo de segurança com rede.
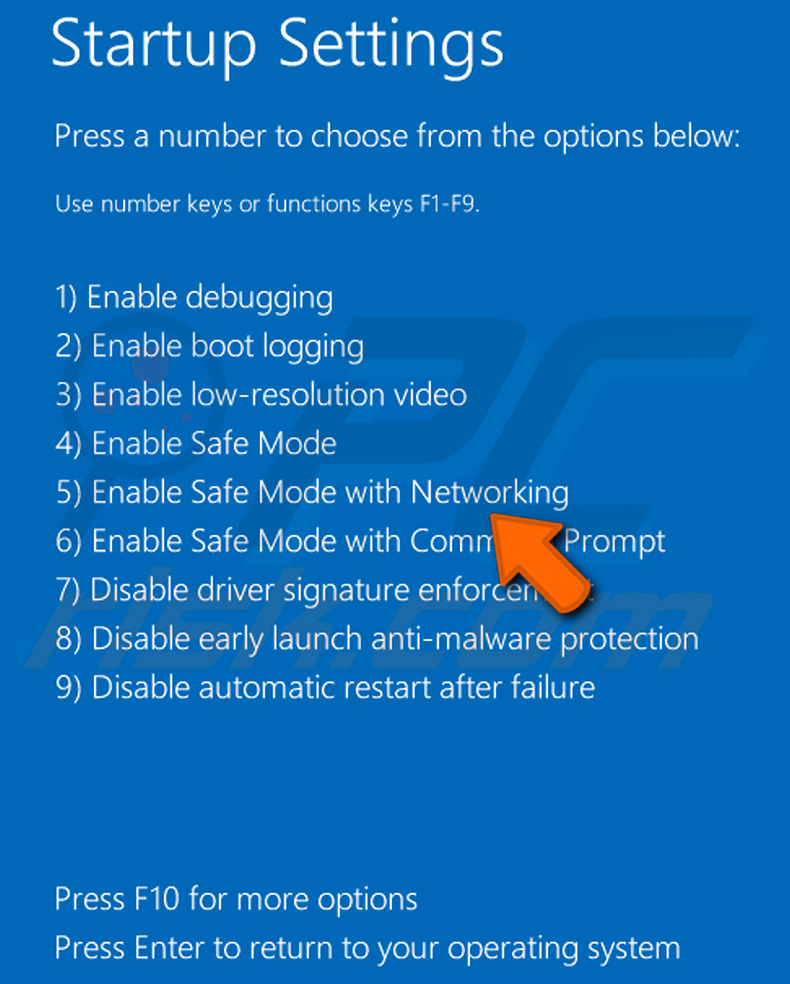
Vídeo que mostra como iniciar o Windows 10 em "Modo de Segurança com Rede":
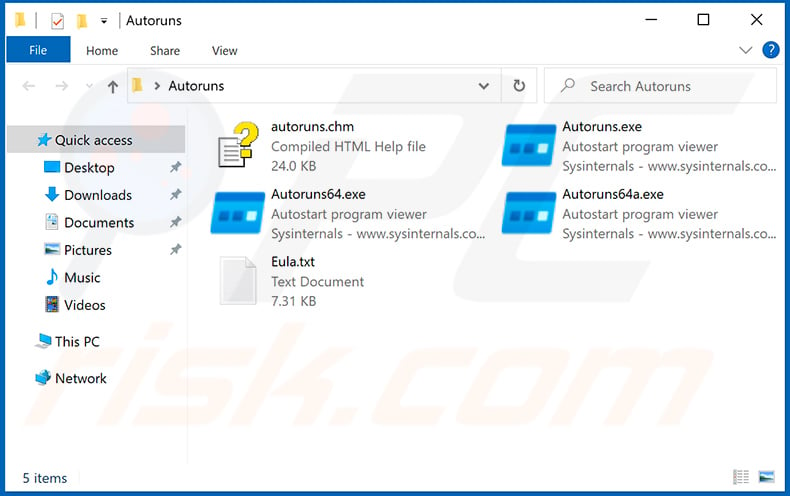
 Extraia o arquivo descarregado e execute o ficheiro Autoruns.exe.
 Na aplicação Autoruns, clique em "Options" no topo e desmarque as opções "Hide Empty Locations" e "Hide Windows Entries". Após este procedimento, clique no ícone "Refresh".
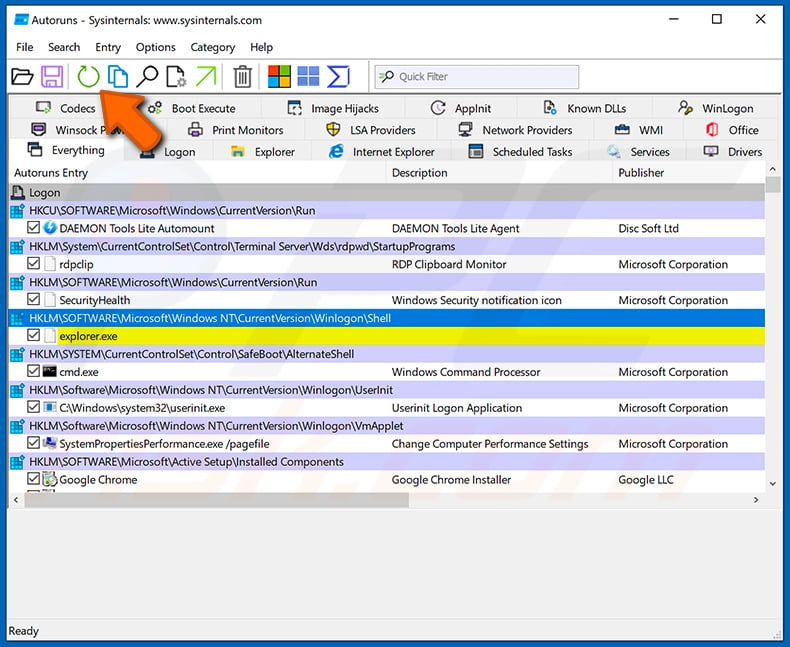
 Verifique a lista fornecida pela aplicação Autoruns e localize o ficheiro de malware que pretende eliminar.
Deve anotar o seu caminho e nome completos. Note que alguns malwares ocultam os nomes dos processos sob nomes de processos legítimos do Windows. Nesta fase, é muito importante evitar remover ficheiros de sistema. Depois de localizar o programa suspeito que pretende remover, clique com o botão direito do rato sobre o seu nome e escolha "Delete".
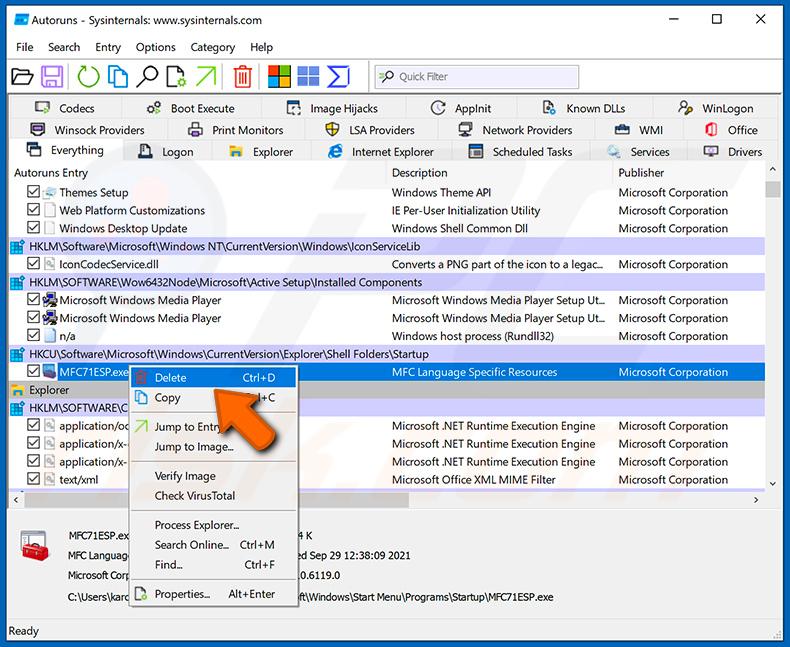
Depois de remover o malware através da aplicação Autoruns (isto garante que o malware não será executado automaticamente no próximo arranque do sistema), deve procurar o nome do malware no seu computador. Certifique-se de que ativa os ficheiros e pastas ocultos antes de prosseguir. Se encontrar o nome do ficheiro do malware, certifique-se de que o remove.
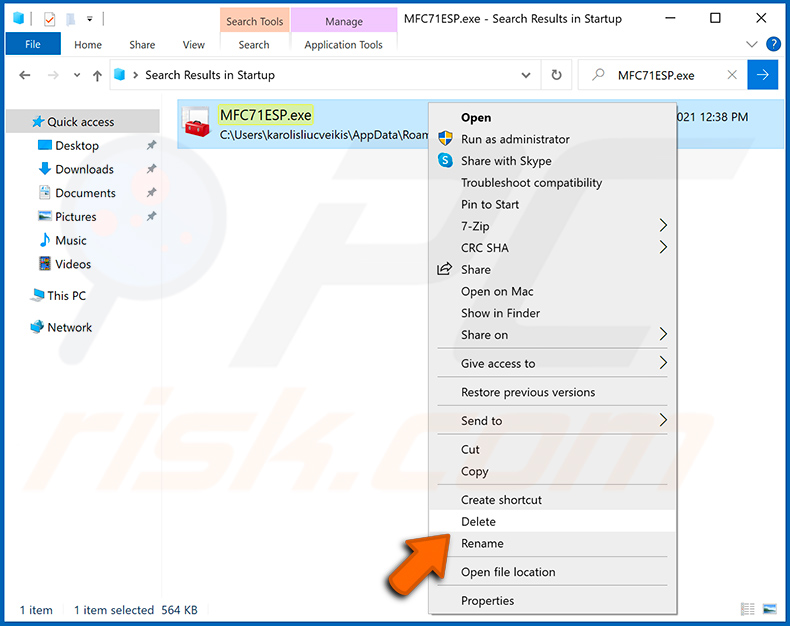
Reinicie o seu computador em modo normal. Seguir estes passos deverá remover qualquer malware do seu computador. Note que a remoção manual de ameaças requer competências informáticas avançadas. Se não possui estas competências, deixe a remoção de malware para os programas antivírus e anti-malware.
Estes passos poderão não funcionar com infeções de malware avançadas. Como sempre, é melhor prevenir a infeção do que tentar remover o malware mais tarde. Para manter o seu computador seguro, instale as atualizações mais recentes do sistema operativo e utilize software antivírus. Para ter a certeza de que o seu computador está livre de infeções de malware, recomendamos que o analise com o Combo Cleaner Antivirus para Windows.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware ClosedQuorum, devo formatar o meu dispositivo de armazenamento para me livrar dele?
A formatação removerá o ClosedQuorum, mas também apaga todos os ficheiros na unidade. Executar uma ferramenta de segurança de boa reputação, como o Combo Cleaner, é o primeiro passo mais seguro na maioria dos casos, uma vez que pode eliminar a infeção sem destruir os seus dados.
Quais são os maiores problemas que o malware ClosedQuorum pode causar?
O ClosedQuorum pode roubar palavras-passe de navegador, credenciais do sistema e conteúdos de carteiras de criptomoedas. Também pode injetar código malicioso em processos em execução e enraizar-se através de múltiplos mecanismos de persistência.
Estas capacidades podem levar ao sequestro de contas, perda financeira através de criptomoedas roubadas, roubo de identidade e à entrega de malware adicional na máquina comprometida.
Qual é o objetivo do malware ClosedQuorum?
O ClosedQuorum foi concebido para automatizar as fases de ataque pós-comprometimento utilizando a tomada de decisão por IA. Os seus principais objetivos são roubar credenciais e dados de carteiras de criptomoedas, com capacidades adicionais de injeção de código, persistência e movimento lateral.
Como é que o malware ClosedQuorum se infiltrou no meu computador?
O ClosedQuorum é vendido como uma versão personalizada a operadores criminosos, com cada binário a transportar chaves de API únicas e um canal de exfiltração. A entrega efetiva às vítimas segue provavelmente métodos comuns, como e-mails de phishing, downloads falsos de software, conteúdo pirateado ou anúncios maliciosos.
O Combo Cleaner irá proteger-me de malware?
Sim. O Combo Cleaner pode detetar e remover a maioria do malware conhecido. Uma vez que ameaças como o ClosedQuorum utilizam vários mecanismos de persistência independentes, recomenda-se a execução de uma análise completa ao sistema para garantir que a infeção é completamente eliminada.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários