Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Layer3 Airdrop golpe de e-mail
Phishing/Fraude

Layer3 Airdrop golpe de e-mail

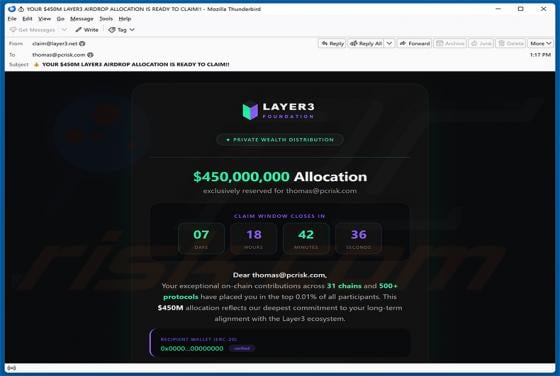
Examinámos este e-mail e determinámos que se trata de um golpe. A mensagem faz-se passar por um aviso oficial da Layer3 Foundation, alegando falsamente que o destinatário tem uma alocação de airdrop de criptomoeda de 450 milhões de dólares pronta para ser reclamada. Contém uma ligação para um site
Request To Permanently Delete Your Account golpe de e-mail
Phishing/Fraude

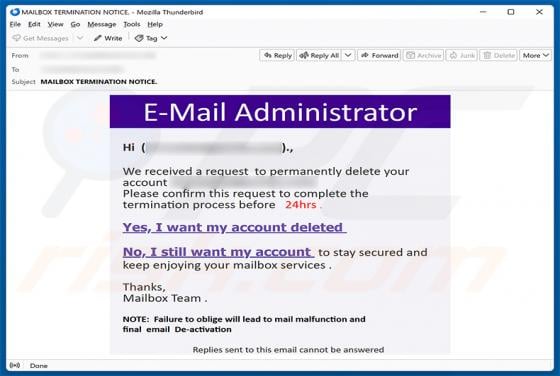
Request To Permanently Delete Your Account golpe de e-mail

Analisámos este e-mail e determinámos que se trata de uma mensagem de phishing disfarçada de aviso de encerramento de caixa de correio de um administrador de e-mail. Alega falsamente que alguém solicitou a eliminação permanente da conta de e-mail do destinatário. A carta existe apenas para levar os

Cleanup Of Pre-2021 Report Files golpe de e-mail
Phishing/Fraude

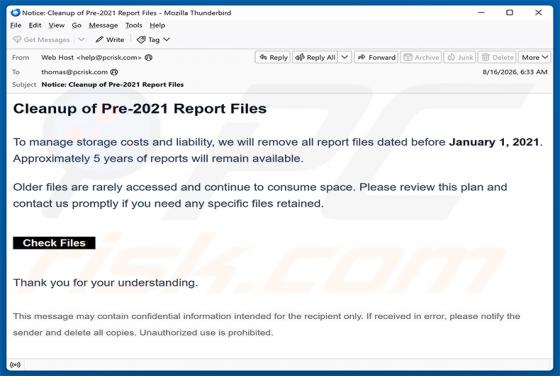
Cleanup Of Pre-2021 Report Files golpe de e-mail

Analisámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem faz-se passar por uma notificação de um fornecedor de alojamento web, alegando que ficheiros de relatórios mais antigos estão agendados para eliminação e instando os destinatários a rever o plano. Clicar no link

IRS Document Available For Review golpe de e-mail
Phishing/Fraude

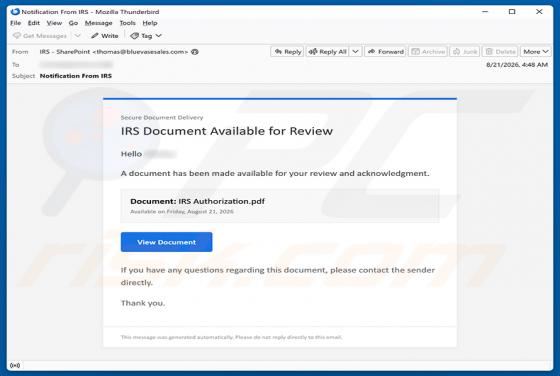
IRS Document Available For Review golpe de e-mail

Analisámos este e-mail e determinámos que se trata de um golpe de phishing. Está disfarçado de notificação do Internal Revenue Service (IRS) relativa a um documento supostamente disponível para revisão. Clicar na ligação conduz a um website fraudulento destinado a roubar credenciais ou informações

Interactive Brokers Two-Factor Authentication golpe de e-mail
Phishing/Fraude

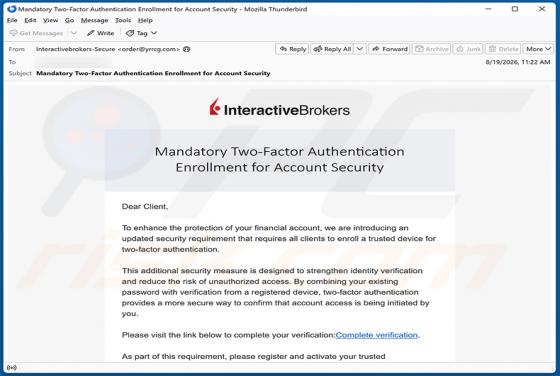
Interactive Brokers Two-Factor Authentication golpe de e-mail

Após examinar este e-mail, determinámos que se trata de um golpe de phishing. A mensagem faz-se passar por um aviso de segurança oficial da Interactive Brokers, alegando que os destinatários têm de registar um dispositivo fiável para autenticação de dois fatores. Clicar na ligação incluída leva a u

E4del RAT
Trojan

E4del RAT

O E4del RAT é um Remote Access Trojan (RAT) que se esconde dentro de uma aplicação Discord genuína e assinada digitalmente. Uma vez instalado, permite aos atacantes observar o ecrã da vítima em tempo real, executar comandos, capturar capturas de ecrã e implantar malware adicional na máquina. O RAT

PINHOLE RAT
Trojan

PINHOLE RAT

O PINHOLE RAT é um Remote Access Trojan (RAT) descoberto pela SOCRadar Threat Research Unit (STRU) em agosto de 2026. Uma vez instalado, concede aos atacantes controlo remoto sobre um computador Windows infetado, permitindo-lhes roubar ficheiros, capturar capturas de ecrã, executar comandos de shel

SynkLoader Malware
Trojan

SynkLoader Malware

O SynkLoader é um carregador de malware que utiliza um design modular para implementar uma cadeia de ferramentas de ataque contra sistemas Windows infetados. De acordo com a investigação publicada pela Expel, a ameaça foi observada pela primeira vez em agosto de 2026 durante a investigação de um in

Grandeur Ransomware
Ransomware

Grandeur Ransomware

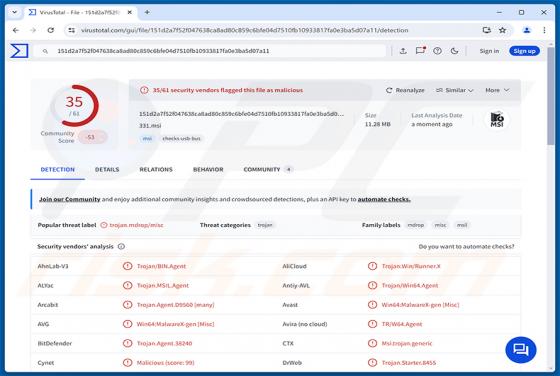
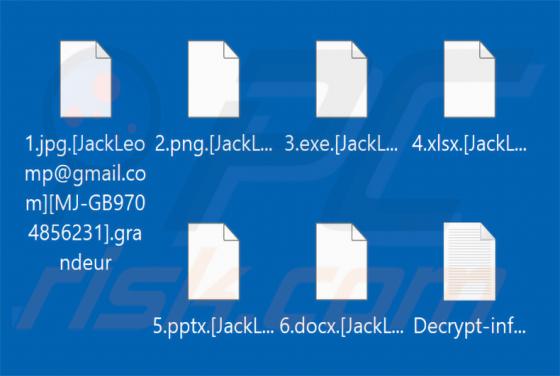
Grandeur é um ransomware descoberto pela nossa equipa de investigação durante uma inspeção de rotina a novas submissões ao VirusTotal. Pertence à família de ransomware VoidCrypt e encripta os ficheiros das vítimas, exigindo pagamento para a sua recuperação. Na nossa máquina de teste, este ransomwar

You Have Received A Tax Invoice golpe de e-mail
Phishing/Fraude

You Have Received A Tax Invoice golpe de e-mail

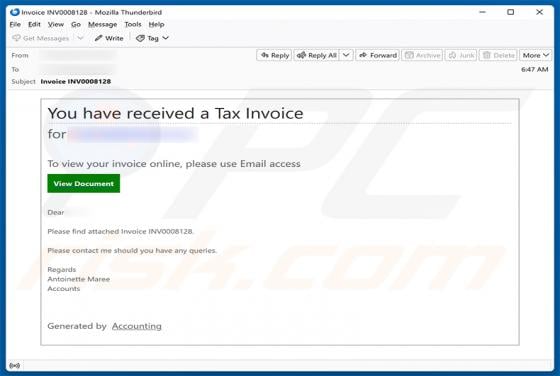
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem está disfarçada como uma notificação de fatura fiscal proveniente de um sistema de contabilidade, enganando os destinatários para que cliquem num botão que os leva a uma página falsa de início de sessão de webmai