Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Fraude X Token Presale
Phishing/Fraude

Fraude X Token Presale

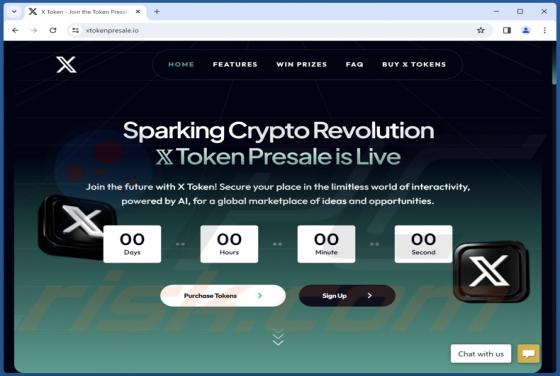
Após investigarmos o "X Token Presale", determinámos que se trata de uma fraude. Trata-se de uma fraude sofisticada que visa as criptomoedas, as credenciais de início de sessão e os dados de identificação pessoal. O seu isco é um evento exclusivo de pré-venda do "X Token" - esta criptomoeda, atua
Fraude Collect Trump Cards
Phishing/Fraude

Fraude Collect Trump Cards

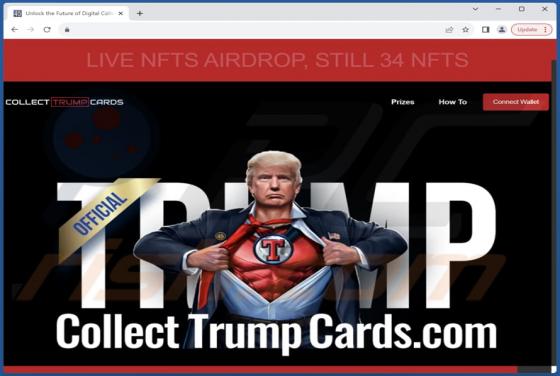
Após uma análise, verificou-se que se trata de um esquema fraudulento concebido para enganar indivíduos desprevenidos, levando-os a divulgar informações sensíveis (e potencialmente a enviar dinheiro) aos autores da fraude. Nesta fraude, os fraudulentos utilizam uma página fraudulenta, seduzindo as

Adware Identification.app (Mac)
Vírus Mac

Adware Identification.app (Mac)

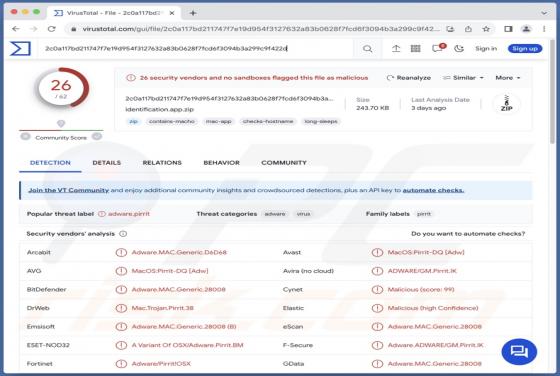
A nossa equipa de investigação descobriu o Identification.app durante uma investigação de rotina de novas submissões de ficheiros ao site VirusTotal. Após a inspeção, determinámos que esta aplicação é um software suportado por publicidade (adware). Esta aplicação faz parte da família de adware P

Ransomware MEOW
Ransomware

Ransomware MEOW

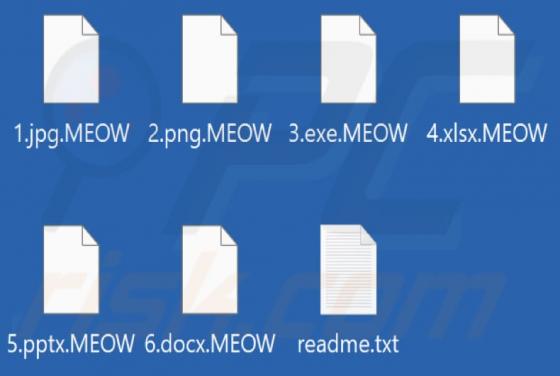
MEOW é um ransomware baseado noutro ransomware denominado CONTI. O MEOW encripta ficheiros e anexa a extensão ".MEOW" aos seus nomes de ficheiros. Também elimina o ficheiro "readme.txt" (uma nota de resgate). Um exemplo de como o ransomware MEOW modifica os nomes dos ficheiros: renomeia "1.jpg" pa

Adware Waste.app (Mac)
Vírus Mac

Adware Waste.app (Mac)

O Waste.app é um software nocivo descoberto pela nossa equipa de investigação durante uma inspeção de rotina a novos ficheiros enviados para o site VirusTotal. A nossa análise revelou que o Waste.app é um software suportado por publicidade da família de adware Pirrit. Esta aplicação foi concebid

Fraude por Email LEDGER SECURITY
Phishing/Fraude

Fraude por Email LEDGER SECURITY

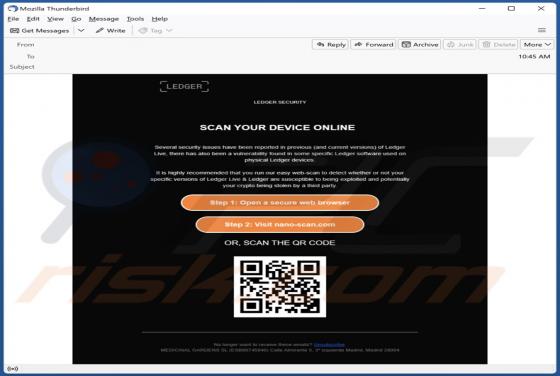
Após a inspeção, determinámos que "LEDGER SECURITY" é spam. Este falso email afirma que foi descoberta uma vulnerabilidade de segurança na carteira de criptomoeda de hardware Ledger do destinatário. Este email de spam promove um site de phishing que visa as credenciais de login da carteira.

Adware Laser.app (Mac)
Vírus Mac

Adware Laser.app (Mac)

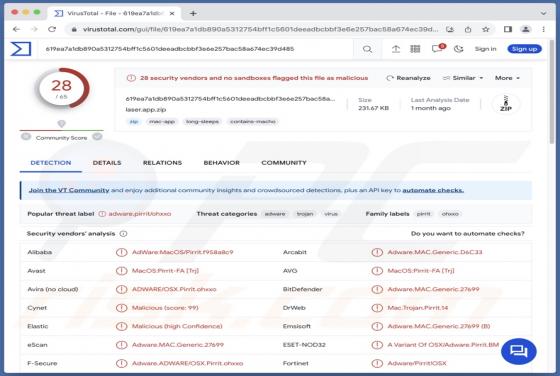
Durante a investigação de novas submissões ao site VirusTotal, a nossa equipa de investigação descobriu a aplicação Laser.app. Depois de inspecionar este software, determinamos que é um adware da família do malware Pirrit. Laser.app funciona através da alimentação dos utilizadores com anúncios i

Malware Win32/Floxif
Trojan

Malware Win32/Floxif

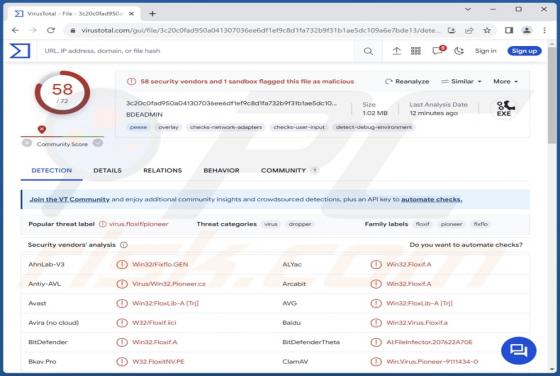
Os fornecedores de segurança atribuem o nome Win32/Floxif ao detetar a presença de malware backdoor. Este tipo de malware é conhecido pela sua capacidade de criar secretamente pontos de acesso não autorizados no sistema infetado, permitindo o controlo remoto e a execução de actividades maliciosas

TAR SugarGh0st
Trojan

TAR SugarGh0st

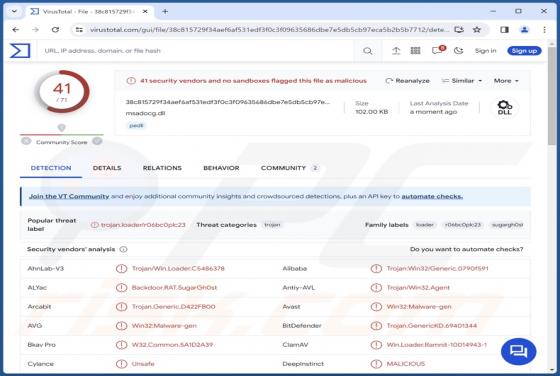
O malware SugarGh0st é um Trojan de Acesso Remoto (TAR). Estabelece acesso remoto e controlo sobre as máquinas infectadas. É altamente provável que o SugarGh0st seja baseado no TAR Gh0st. Este programa malicioso foi observado a ser utilizado em várias campanhas, possivelmente com início em agosto