Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Anúncios do metachainedge.com
Spam de notificação

Anúncios do metachainedge.com

A nossa análise revelou que o metachainedge[.]com é um dos inúmeros sites concebidos para induzir os visitantes a aceitarem receber notificações. Se esta página obtiver essa autorização, poderá enviar alertas falsos, ofertas e outros conteúdos enganosos utilizados para promover sites não fiáveis.
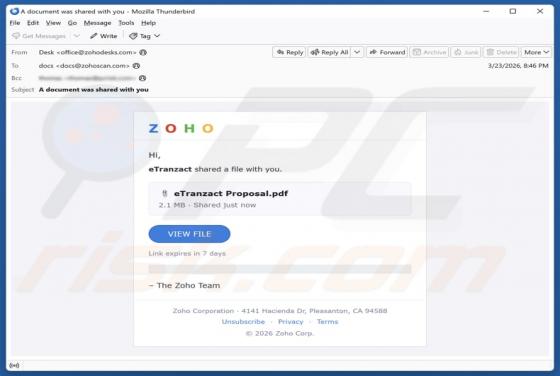
Fraude por e-mail Zoho - File Shared With You
Phishing/Fraude

Fraude por e-mail Zoho - File Shared With You

A nossa equipa concluiu que se trata de um e-mail fraudulento concebido para parecer uma notificação de um provedor de serviços de e-mail. É utilizado para induzir os destinatários a aceder a um site de login fraudulento e a introduzir informações pessoais. As vítimas destes esquemas podem sofrer

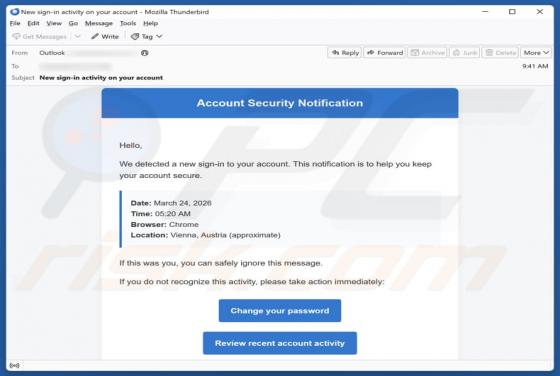
Fraude por e-mail Account Security Notification
Phishing/Fraude

Fraude por e-mail Account Security Notification

Analisámos a mensagem e constatámos que foi concebida para parecer uma notificação de segurança enviada por um fornecedor de serviços de e-mail. O seu objetivo é induzir os destinatários a introduzir informações pessoais numa página fraudulenta. Os e-mails deste tipo são classificados como tentati

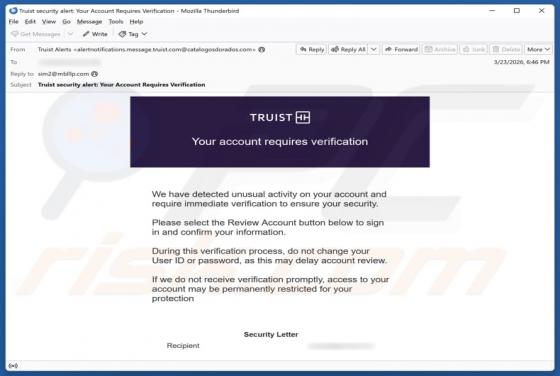
Fraude por e-mail Truist - Account Requires Verification
Phishing/Fraude

Fraude por e-mail Truist - Account Requires Verification

A nossa análise revelou que se trata de uma tentativa de phishing disfarçada de alerta de segurança do Truist Bank. O objetivo deste e-mail fraudulento é roubar dados pessoais através de um site falso. Caísse nesta fraude pode resultar no roubo da conta, em perdas financeiras e noutros problemas.

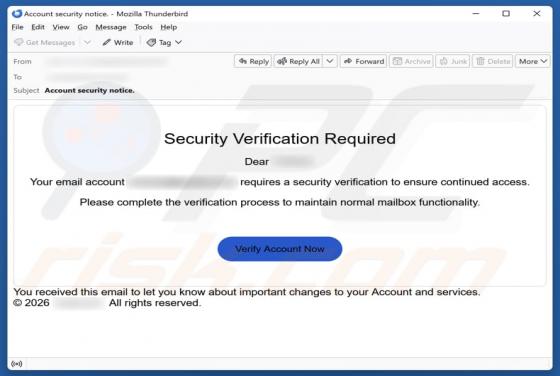
Fraude por e-mail Security Verification Required
Phishing/Fraude

Fraude por e-mail Security Verification Required

Analisámos o e-mail e concluímos que se trata de uma mensagem disfarçada de aviso de segurança enviado por um provedor de serviços de e-mail. Foi concebida para parecer urgente e induzir os destinatários a aceder a um site fraudulento. O objetivo final é roubar informações pessoais que possam ser

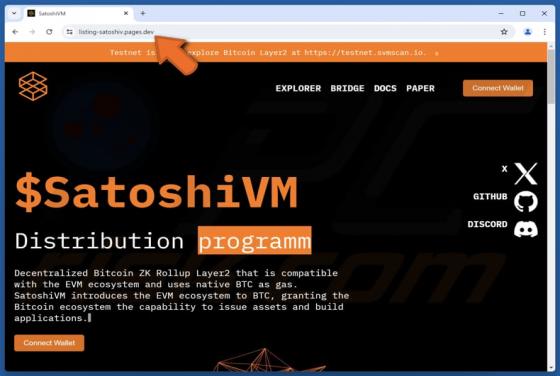
SatoshiVM Distribution Program Fraude
Phishing/Fraude

SatoshiVM Distribution Program Fraude

Analisámos o site (listing-satoshiv.pages[.]dev) e constatámos que este promove um falso sorteio de criptomoedas com o objetivo de induzir os visitantes a interagir com ele. O seu objetivo é levar os visitantes a ligarem as suas carteiras. Se os burlões forem bem-sucedidos, poderão esvaziar as car

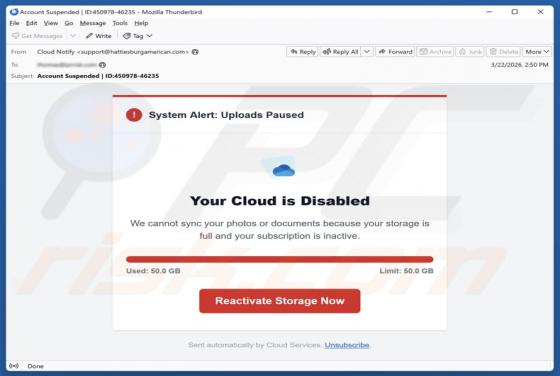
Fraude por e-mail Your Cloud Is Disabled
Phishing/Fraude

Fraude por e-mail Your Cloud Is Disabled

A nossa equipa analisou esta mensagem e concluiu que se trata de uma fraude disfarçada de notificação de um serviço na nuvem relativa ao armazenamento da conta. A mensagem insta os destinatários a clicarem num link incluído na mensagem. Seguir as instruções contidas no e-mail pode redirecionar os

PCLocked Ransomware
Ransomware

PCLocked Ransomware

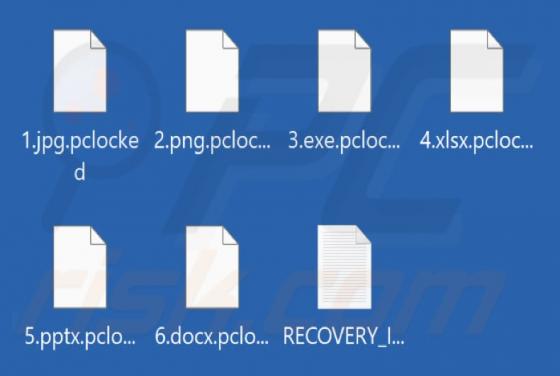
Descobrimos o PCLocked ao analisar amostras de malware enviadas para o VirusTotal e concluímos que se trata de ransomware. O malware deste tipo encripta ficheiros e apresenta uma nota de resgate. A nota de resgate do PCLocked é o ficheiro "RECOVERY_ID.txt". Além disso, renomeia os ficheiros encrip

Oblivion RAT (Android)
Trojan

Oblivion RAT (Android)

O Oblivion RAT é um trojan de acesso remoto que permite aos atacantes controlar dispositivos Android à distância. É comercializado como um «malware como serviço» (MaaS), com preços que variam entre 300 dólares por mês e 2 200 dólares por acesso vitalício. O serviço fornece ferramentas para criar a