Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Fraude por e-mail Update Your Ledger Firmware
Phishing/Fraude

Fraude por e-mail Update Your Ledger Firmware

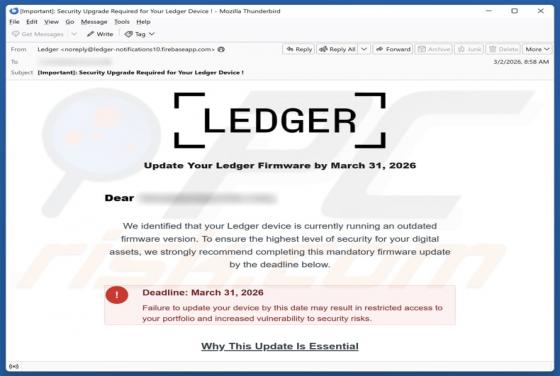
A nossa equipa analisou o e-mail e constatou que este contém um aviso fraudulento relativo a uma atualização de firmware. A mensagem foi concebida para parecer ter sido enviada pela Ledger, um fornecedor legítimo de carteiras de hardware para criptomoedas. Os fraudadores por trás deste esquema ten
Fraude por e-mail Ledger - Suspicious DEX Activity Detected
Phishing/Fraude

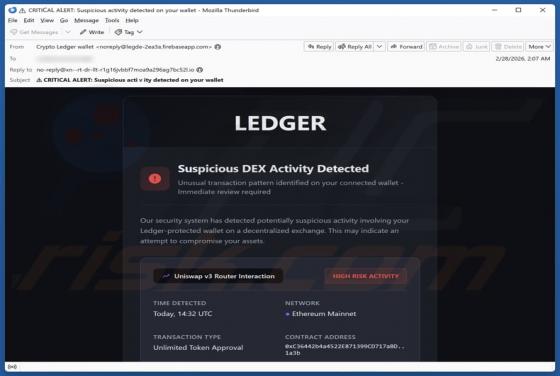
Fraude por e-mail Ledger - Suspicious DEX Activity Detected

Analisámos o e-mail e descobrimos que se trata de uma fraude. É apresentado como uma mensagem (um alerta de segurança) da Ledger, uma empresa legítima que produz carteiras de hardware para criptomoedas. Os burlões por trás deste e-mail enganador pretendem induzir os destinatários a aceder a um sit

VoidStealer Malware
Trojan

VoidStealer Malware

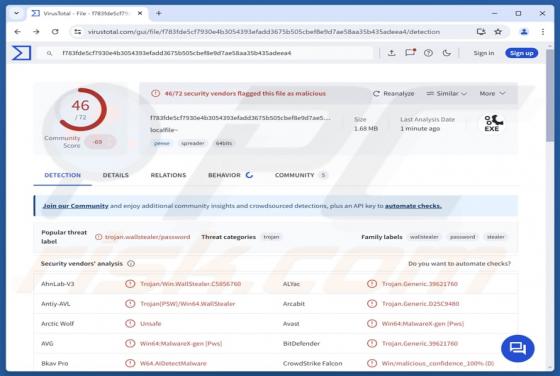
O VoidStealer é um tipo de malware que rouba dados confidenciais dos navegadores. Utiliza uma técnica baseada num depurador para contornar a proteção do navegador (encriptação ligada à aplicação), monitorizando a memória enquanto o navegador está em execução. Isto permite-lhe capturar chaves de en

Fraude por e-mail Pending Configuration Verification
Phishing/Fraude

Fraude por e-mail Pending Configuration Verification

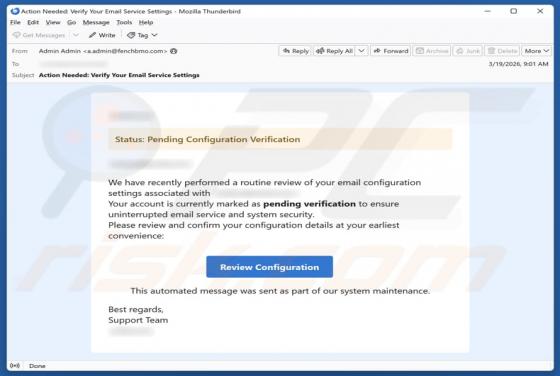
A nossa análise do e-mail indica que foi redigido por burlões que pretendem roubar informações pessoais. Este tipo de burla é classificado como uma tentativa de phishing. Esta mensagem inclui um link para um site falso, concebido para induzir os visitantes a introduzir dados pessoais. Deve ser ign

Perseus Malware (Android)
Trojan

Perseus Malware (Android)

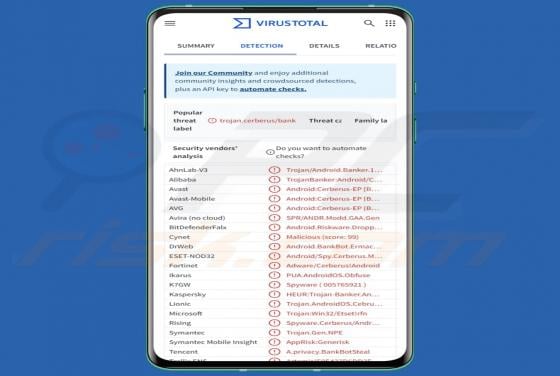
O Perseus é um malware para Android criado a partir de componentes de malwares anteriores (como o Cerberus e o Phoenix) e atualizado com novas funcionalidades. Permite aos atacantes monitorizar e controlar um dispositivo infetado em tempo real. O malware inclui proteções robustas para evitar a det

Fraude por e-mail Storage Limit Reached
Phishing/Fraude

Fraude por e-mail Storage Limit Reached

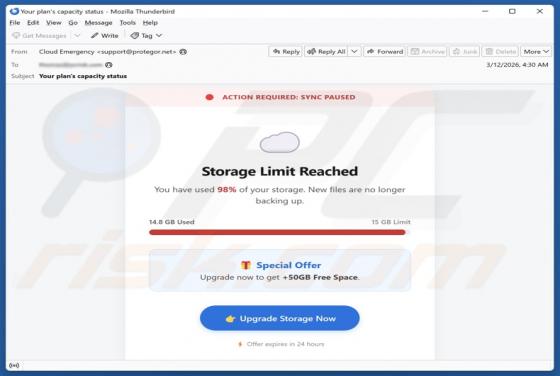
Analisámos o e-mail e constatámos que se trata de uma mensagem fraudulenta relativa ao «estado da capacidade do plano». A mensagem incentiva os destinatários a abrirem o link fornecido. Interagir com este e-mail (seguindo as suas instruções) pode levar os utilizadores a sites enganosos. É altament

Fraude por e-mail Unusual Login Attempts And Password Attacks
Phishing/Fraude

Fraude por e-mail Unusual Login Attempts And Password Attacks

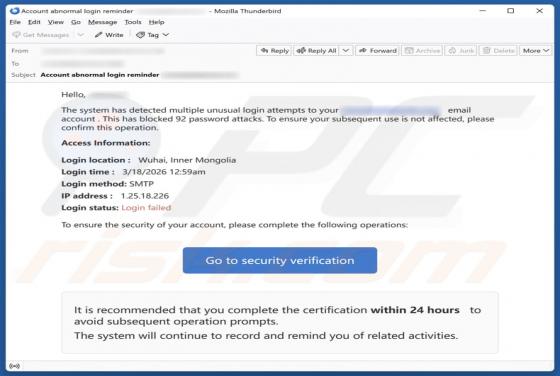
A nossa análise revelou que se trata de um e-mail de phishing concebido para parecer uma notificação importante do fornecedor do serviço de e-mail. Este insta os destinatários a efetuarem uma «confirmação» através do link fornecido. Os burlões por trás desta tentativa de phishing pretendem induzir

Fraude por e-mail Brief Service Interruption
Phishing/Fraude

Fraude por e-mail Brief Service Interruption

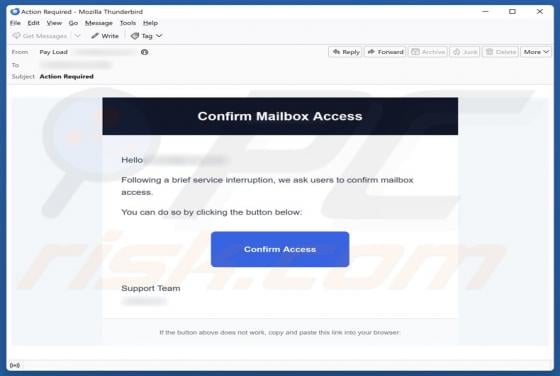
Analisámos o e-mail e concluímos que se trata de uma tentativa de phishing disfarçada de mensagem da equipa de apoio. O e-mail insta os destinatários a seguirem as instruções para evitar uma «interrupção do serviço». Contém um link para um site falso criado com o objetivo de roubar dados pessoais.

Uragan Ransomware
Ransomware

Uragan Ransomware

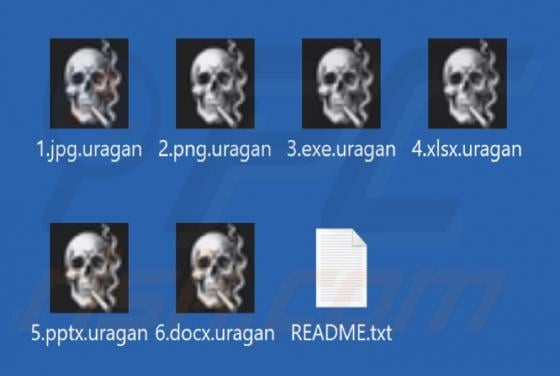
Descobrimos o Uragan durante uma análise de amostras de malware enviadas para o VirusTotal e concluímos que se trata de ransomware. Após a execução, o Uragan encripta os dados e acrescenta a extensão ".uragan" aos ficheiros (por exemplo, renomeia "1.jpg" para "1.jpg.uragan", "2.png" para "2.png.ur

RedStar Ransomware
Ransomware

RedStar Ransomware

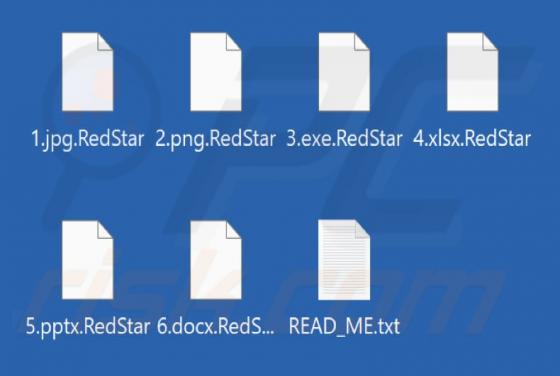
A nossa equipa descobriu o RedStar enquanto analisava amostras de malware enviadas para o VirusTotal e concluiu que se trata de ransomware. Uma vez executado, o RedStar encripta ficheiros e acrescenta a extensão ".RedStar" aos ficheiros (por exemplo, renomeia "1.jpg" para "1.jpg.RedStar", "2.png"