Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

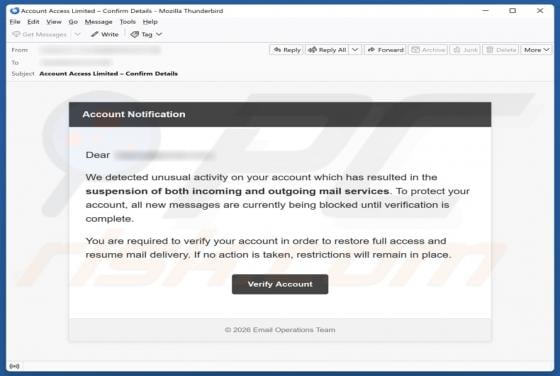
Fraude por e-mail Your Account Will Be Disabled
Phishing/Fraude

Fraude por e-mail Your Account Will Be Disabled

A nossa equipa analisou o e-mail e concluiu que se trata de uma tentativa de phishing. Os burlões conceberam-no de forma a parecer uma notificação importante do fornecedor do serviço de e-mail, com o objetivo de induzir os destinatários a aceder a um site fraudulento. O seu objetivo é roubar infor
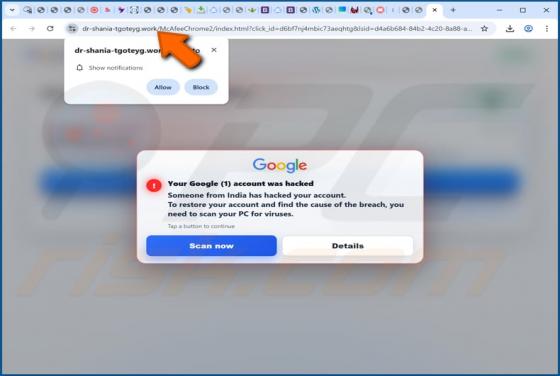
Your Google Account Was Hacked POP-UP Fraude
Phishing/Fraude

Your Google Account Was Hacked POP-UP Fraude

Inspecionámos o site e constatámos que se trata de uma fraude que envolve várias mensagens falsas. O objetivo deste site fraudulento é assustar os visitantes para que sigam as instruções fornecidas com o intuito de «proteger» os seus dispositivos. Os utilizadores devem estar atentos a este tipo de

Moonrise RAT
Trojan

Moonrise RAT

O Moonrise é um cavalo de Tróia de acesso remoto (RAT) escrito na linguagem de programação Go. Ele fornece aos invasores acesso remoto ao sistema, permitindo que eles recolham informações confidenciais (por exemplo, credenciais de login) e executem ataques adicionais, evitando a detecção. O RAT de

Fraude por e-mail Unusual Activity On Your Account
Phishing/Fraude

Fraude por e-mail Unusual Activity On Your Account

A nossa equipa inspecionou o e-mail e descobriu que ele contém uma notificação falsa sobre atividades suspeitas na conta do destinatário. A mensagem também inclui um link para uma página enganosa, criada para roubar dados pessoais. Essas mensagens são classificadas como tentativas de phishing e de

Strike Ransomware
Ransomware

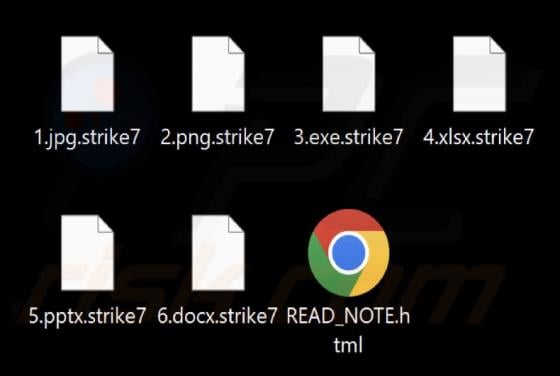
Strike Ransomware

O Strike é um ransomware pertencente à família MedusaLocker. Descobrimos isso ao inspecionar amostras enviadas para o VirusTotal. Ao ser executado, o Strike encripta ficheiros e adiciona a extensão ".strike7" (o número na extensão pode variar). Por exemplo, renomeia «1.jpg» para «1.jpg.strike7», «

ZeroDayRAT Malware (Android)
Trojan

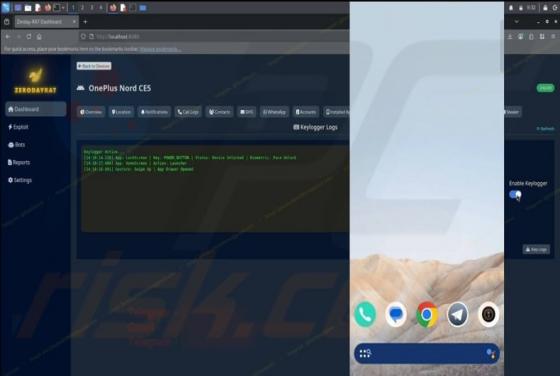
ZeroDayRAT Malware (Android)

O ZeroDayRAT é um trojan de acesso remoto (RAT) vendido através de canais do Telegram. O RAT permite que os cibercriminosos controlem remotamente os dispositivos infetados. Ele tem como alvo várias versões dos sistemas Android e iOS. O ZeroDayRAT suporta atividades como monitorização em tempo real

Ladrão Phexia (Mac)
Vírus Mac

Ladrão Phexia (Mac)

O Phexia é um tipo de malware que tem como alvo dispositivos macOS. Ele pode roubar informações confidenciais de sistemas infetados. O malware também inclui um backdoor que dá aos atacantes acesso remoto. Normalmente, malwares como o Phexia são usados para coletar vários detalhes que podem ser u

Fraude por e-mail Private Document Has Been Prepared
Phishing/Fraude

Fraude por e-mail Private Document Has Been Prepared

A nossa equipa analisou a mensagem e concluiu que ela foi escrita por golpistas que pretendem roubar informações pessoais. Esses golpes são classificados como tentativas de phishing. Cair neles pode resultar no comprometimento da conta e em outros problemas. Os destinatários devem ignorar este e-m

0apt Locker Ransomware
Ransomware

0apt Locker Ransomware

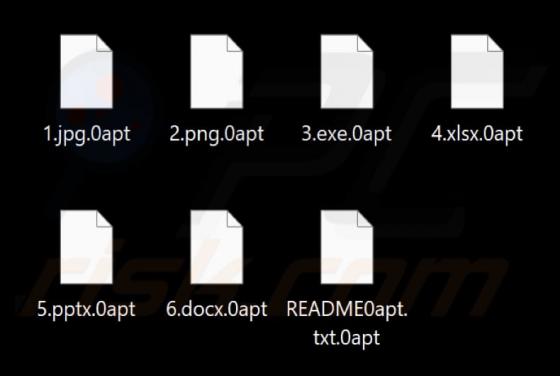
O 0apt Locker é um ransomware que impede o acesso aos ficheiros, encriptando-os. Além de encriptar os dados, o 0apt Locker acrescenta a extensão ".0apt" aos ficheiros, altera o papel de parede do ambiente de trabalho e apresenta uma nota de resgate ("README0apt.txt"). Um exemplo de como os ficheir

Fraude por e-mail You've Received A Secure Document
Phishing/Fraude

Fraude por e-mail You've Received A Secure Document

A nossa análise mostra que este é um e-mail de phishing que se faz passar por uma notificação segura sobre um documento recebido. O seu objetivo é enganar os destinatários para que abram o site incluído e partilhem informações pessoais. Cair neste esquema pode levar ao comprometimento da conta e a