Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Cosco Shipping Package Notification golpe de e-mail
Phishing/Fraude

Cosco Shipping Package Notification golpe de e-mail

Examinámos este e-mail e concluímos que se trata de um golpe de phishing que se faz passar pela COSCO Shipping Lines. A mensagem afirma falsamente que o destinatário tem uma encomenda a caminho e pede-lhe que clique num link de rastreamento. Esse link conduz a uma página falsa de início de sessão d

DocuSign Document Is Waiting For Your Approval golpe de e-mail
Phishing/Fraude

DocuSign Document Is Waiting For Your Approval golpe de e-mail

Examinámos este e-mail e determinámos que se trata de um golpe de phishing que se faz passar pelo DocuSign, um serviço legítimo de assinatura eletrónica. A mensagem alega falsamente que um documento está a aguardar a aprovação do destinatário e insta-o a clicar numa ligação para o rever. Essa ligaç

Astridresearch.com Redirect
Sequestrador de Navegador

Astridresearch.com Redirect

O astridresearch.com é um motor de busca falso que é promovido através de sequestradores de navegador e outras extensões de navegador indesejadas. Inspecionámos este endereço depois de ter surgido como a página de novo separador num navegador Google Chrome. A nossa inspeção mostrou que as pesquisas

Vanta Stealer
Trojan

Vanta Stealer

O Vanta Stealer é um stealer de informações escrito em Python e concebido para recolher credenciais, tokens de sessão, dados de contas de jogos e detalhes de carteiras de criptomoedas de computadores infetados. Uma vez executado, o malware tem como alvo as palavras-passe e cookies guardados no nave

Golden Gh0st RAT
Trojan

Golden Gh0st RAT

O Golden Gh0st RAT é um Trojan de Acesso Remoto (RAT) operado pelo CylindricalCanine, um subgrupo do grupo cibercriminoso chinês GoldenEyeDog (também rastreado como APT-Q-27). O malware baseia-se na base de código do Gh0st RAT, que foi divulgada publicamente em 2008 e tem sido adaptada para ataques

CRIMSON Ransomware
Ransomware

CRIMSON Ransomware

O CRIMSON é um ransomware descoberto pelos nossos investigadores durante uma inspeção de rotina a novas submissões ao site VirusTotal. Ele encripta os ficheiros das vítimas e exige pagamento em troca da desencriptação. Após concluir a encriptação, o ransomware apresenta as suas exigências de resgat

macOS.Gaslight Backdoor (Mac)
Vírus Mac

macOS.Gaslight Backdoor (Mac)

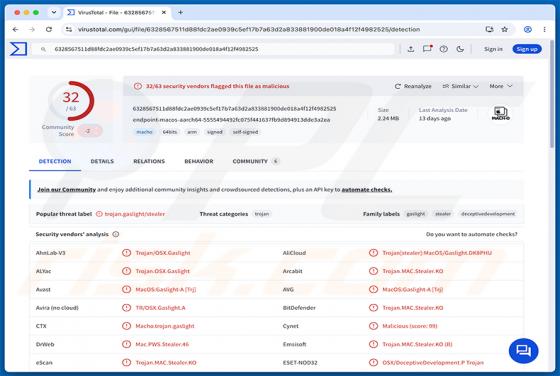
O macOS.Gaslight Backdoor é um backdoor escrito na linguagem de programação Rust que também inclui funcionalidades de roubo de informações. Tem como alvo os sistemas operativos Mac e dá aos atacantes a capacidade de executar comandos remotamente enquanto recolhem discretamente dados do dispositivo

Misdirected Payment golpe de e-mail
Phishing/Fraude

Misdirected Payment golpe de e-mail

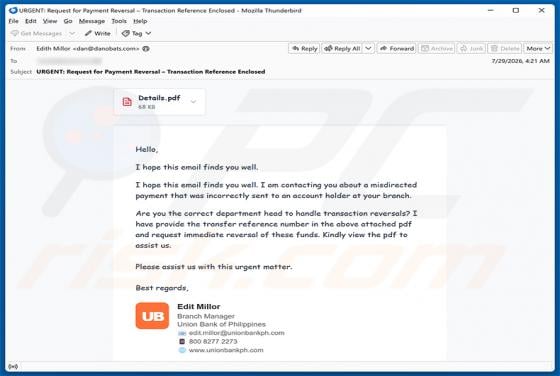
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem faz-se passar por um aviso urgente de um funcionário bancário, alegando que um pagamento foi enviado para a conta errada e solicitando ao destinatário que abra um PDF anexado. O link dentro do PDF conduz a um sit

New Device Signed In To Your Account golpe de e-mail
Phishing/Fraude

New Device Signed In To Your Account golpe de e-mail

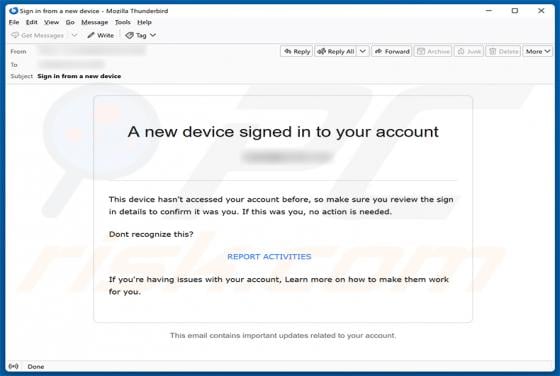
Inspecionámos este e-mail e determinámos que se trata de um golpe de phishing. Faz-se passar por uma notificação de segurança de um fornecedor de serviços de e-mail, alegando falsamente que um novo dispositivo acedeu à conta do destinatário. O objetivo é direcionar as vítimas para uma página de iní

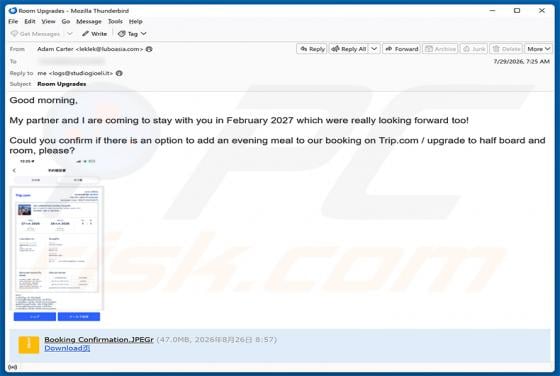
Trip.com Booking Confirmation vírus de e-mail
Phishing/Fraude

Trip.com Booking Confirmation vírus de e-mail

Analisámos este e-mail e determinámos que se trata de malspam. Está disfarçado como uma mensagem de um hóspede de hotel a perguntar sobre uma atualização de quarto associada a uma reserva no Trip.com, mas o seu verdadeiro objetivo é enganar o destinatário para que descarregue um ficheiro malicioso.