Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Spotify - Update Payment Details golpe de e-mail
Phishing/Fraude

Spotify - Update Payment Details golpe de e-mail

Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem afirma falsamente que a subscrição Spotify Premium do destinatário foi cancelada devido a um problema de pagamento e insta-o a atualizar os seus dados de faturação. Deve ser ignorada para evitar o roubo das crede
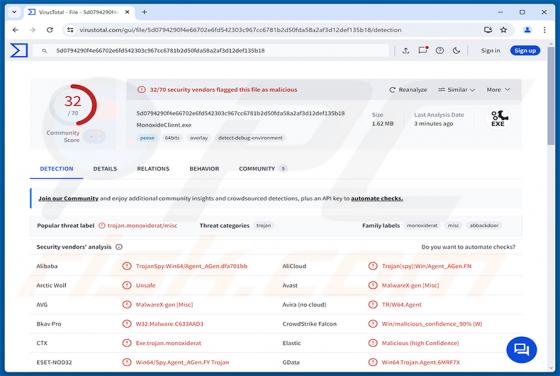
Monoxide RAT
Trojan

Monoxide RAT

O Monoxide RAT é um trojan de acesso remoto (RAT) concebido para dar aos atacantes controlo total sobre computadores Windows infetados. Funciona silenciosamente em segundo plano, ao mesmo tempo que proporciona ao operador uma vasta gama de capacidades de vigilância e de controlo do sistema. Ameaças

TRIPAUL3 RAT
Trojan

TRIPAUL3 RAT

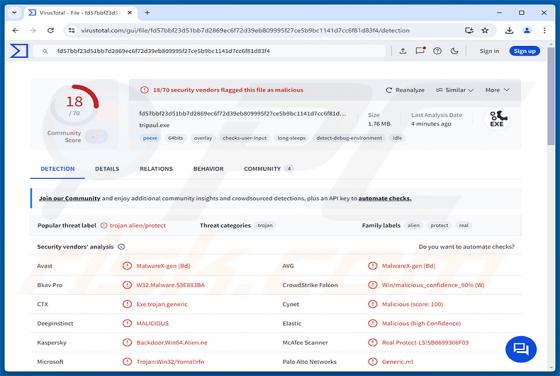
O TRIPAUL3 é um trojan de acesso remoto (RAT) modular para Windows de 64 bits, escrito em C++, que concede aos atacantes um amplo controlo remoto sobre as máquinas infetadas. O malware armazena a sua configuração e seis plugins encriptados na sobreposição (overlay) do executável - uma região do fic

Penumbra Stealer
Trojan

Penumbra Stealer

Penumbra Stealer é um ladrão de informações que recolhe silenciosamente credenciais, dados de sessão e ficheiros sensíveis de computadores Windows infetados. Tem como alvo palavras-passe guardadas, cookies do navegador, tokens de plataformas de mensagens, contas de jogos e dados de autenticação ao

Nyxar Stealer
Trojan

Nyxar Stealer

O Nyxar Stealer é um ladrão de informações vendido a cibercriminosos como um serviço de subscrição. Recolhe credenciais guardadas e dados de sessão de navegadores web, aplicações de mensagens, carteiras de criptomoedas e plataformas de jogos, e envia as informações roubadas ao atacante. Além de rou

Coffin Locker Ransomware
Ransomware

Coffin Locker Ransomware

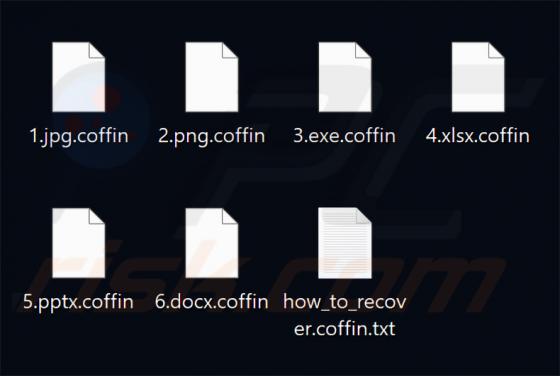
O Coffin Locker é um ransomware que a nossa equipa de investigação encontrou ao inspecionar novas submissões no VirusTotal. Encripta os ficheiros das vítimas, acrescenta a extensão .coffin, deixa um ficheiro de texto com a nota de resgate em todos os diretórios e substitui o papel de parede do ambi

ShareX Airdrop golpe
Phishing/Fraude

ShareX Airdrop golpe

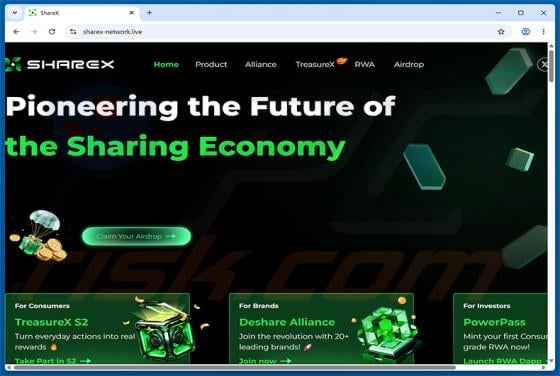
Durante a nossa análise de sharex-network[.]live, verificámos que esta página imita de perto a plataforma legítima ShareX (sharex.network) e promove um falso airdrop de criptomoedas. Os visitantes que clicam em "Claim Your Airdrop" deparam-se com uma caixa de diálogo de ligação de carteira concebid

XRP Ledger Airdrop golpe
Phishing/Fraude

XRP Ledger Airdrop golpe

Ao examinar sites suspeitos, os nossos investigadores identificaram stack-deckcoin[.]com, uma página fraudulenta que promove uma falsa recompensa da comunidade XRP. O site afirma falsamente que os visitantes são elegíveis para reclamar 150 tokens XRP gratuitamente, mas o seu verdadeiro objetivo é r

Citrus Ransomware
Ransomware

Citrus Ransomware

O Citrus Ransomware é um ransomware que a nossa equipa de investigação descobriu ao examinar novos ficheiros submetidos ao website VirusTotal. Encripta os ficheiros das vítimas para os tornar inacessíveis e exige um pagamento em troca de uma ferramenta de desencriptação. Além de encriptar ficheiros

AgtaBackup RAT
Trojan

AgtaBackup RAT

O AgtaBackup RAT é um trojan de acesso remoto (RAT) desenvolvido na plataforma .NET 8.0. Uma vez instalado, dá aos atacantes controlo total e oculto sobre o computador infetado, podendo também roubar palavras-passe guardadas, cookies e outros dados sensíveis. De acordo com uma investigação publicad