Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Malware AvisLoader
Trojan

Malware AvisLoader

O AvisLoader é um malware do tipo loader para Windows - um programa cuja principal função é estabelecer-se num computador e, em seguida, descarregar e executar outro software malicioso. Foi descrito pelos Threat Labs da Varonis depois de os investigadores terem encontrado um servidor de preparação
Hirudo trojan bancário (Android)
Trojan

Hirudo trojan bancário (Android)

O Hirudo é um trojan bancário para Android com capacidades de acesso remoto. De acordo com uma investigação publicada pela equipa de Mobile Threat Intelligence da ThreatFabric, combina o roubo de credenciais no dispositivo com o controlo remoto em tempo real do dispositivo infetado. O Hirudo é dist

Hexsomeware Ransomware
Ransomware

Hexsomeware Ransomware

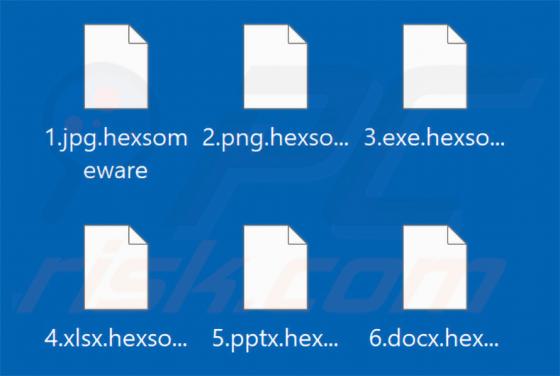
Hexsomeware é um ransomware que a nossa equipa de investigação identificou ao examinar novas amostras de malware submetidas ao VirusTotal. Encripta ficheiros, acrescenta a extensão .hexsomeware aos nomes dos ficheiros e apresenta exigências de resgate através de um pop-up em ecrã inteiro e de um fi

Has Ransomware
Ransomware

Has Ransomware

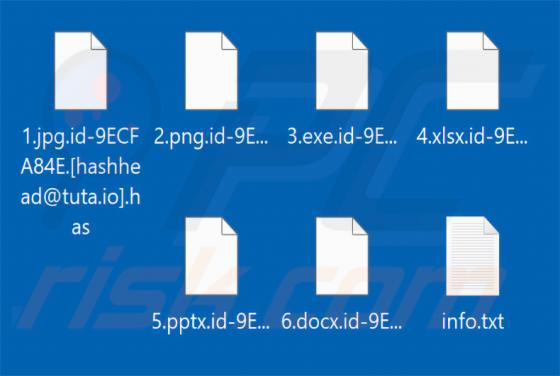
Has é um programa do tipo ransomware e membro da família de ransomware Dharma. A nossa equipa de investigação identificou-o enquanto analisava novas submissões de malware no VirusTotal. Encripta os ficheiros das vítimas e exige pagamento pela desencriptação, ameaçando também divulgar dados que aleg

Lunex Stealer
Trojan

Lunex Stealer

O Lunex Stealer é um ladrão de informações que recolhe palavras-passe guardadas, cookies, dados de cartões de crédito e dados de carteiras de criptomoedas de computadores Windows infetados. Faz parte da plataforma Lunex, que é vendida a cibercriminosos como Malware-as-a-Service, o que significa que

Spyware Corp MDM (Android)
Trojan

Spyware Corp MDM (Android)

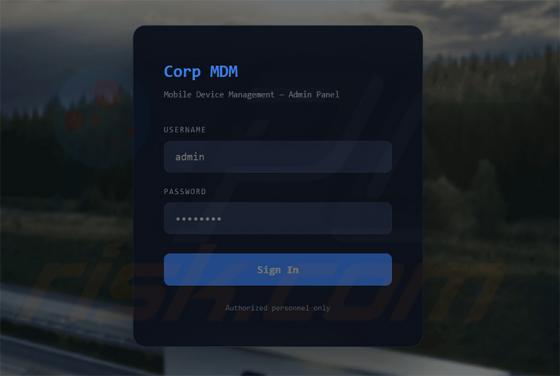
O Corp MDM é um spyware para Android que visa funcionários de empresas de logística. Interceta silenciosamente mensagens SMS e redireciona chamadas para roubar códigos de autenticação. De acordo com a investigação do Have I Been Squatted, a campanha está associada a operações de roubo de carga. O

RemControl Banking Trojan (Android)
Trojan

RemControl Banking Trojan (Android)

O RemControl é um trojan bancário para Android e um trojan de acesso remoto (RAT) que tem como alvo clientes de banca de retalho na Europa Ocidental, no Médio Oriente e no Canadá. Funciona como uma plataforma de malware como serviço (MaaS). De acordo com uma investigação publicada pelo Group-IB, o

Zoom Meeting Invitation vírus de e-mail
Phishing/Fraude

Zoom Meeting Invitation vírus de e-mail

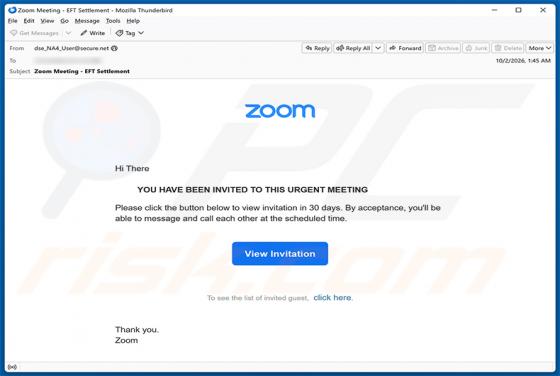
Analisámos este e-mail e determinámos que se trata de malspam. A mensagem faz-se passar pelo Zoom e alega falsamente que o destinatário foi convidado para uma reunião urgente, incitando-o a clicar numa ligação. Essa ligação conduz a um site falso que engana os visitantes para que descarreguem um fi

Incoming Bitcoin Transaction golpe de e-mail
Phishing/Fraude

Incoming Bitcoin Transaction golpe de e-mail

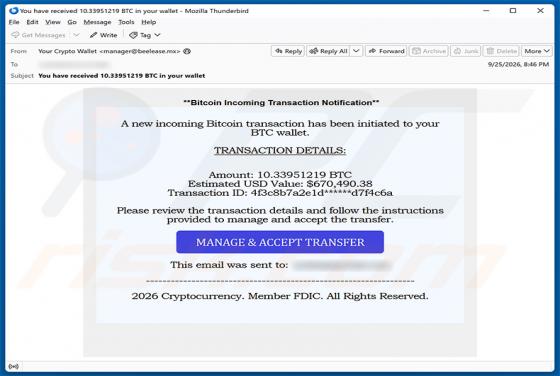
Examinámos este e-mail e determinámos que se trata de um golpe. Está disfarçado de notificação de transação de Bitcoin, alegando falsamente que uma grande quantia de criptomoeda chegou à carteira do destinatário. O objetivo é enganar os destinatários para que visitem um website fraudulento onde as

Banco CTT golpe de e-mail
Phishing/Fraude

Banco CTT golpe de e-mail

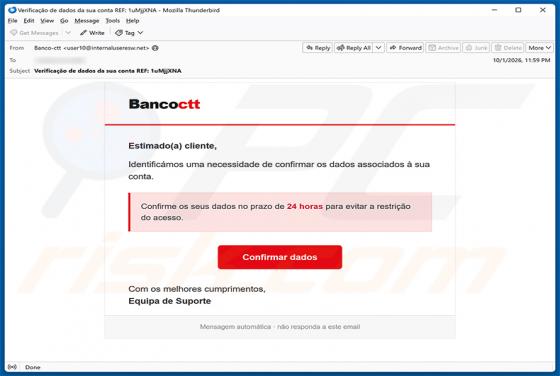
Analisámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem faz-se passar pelo Banco CTT, um banco português legítimo, e insta os destinatários a verificar os dados da sua conta através de um link fraudulento. Interagir com este e-mail coloca em risco as credenciais bancá