Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Anúncios Infolinkdusk.co.in
Spam de notificação

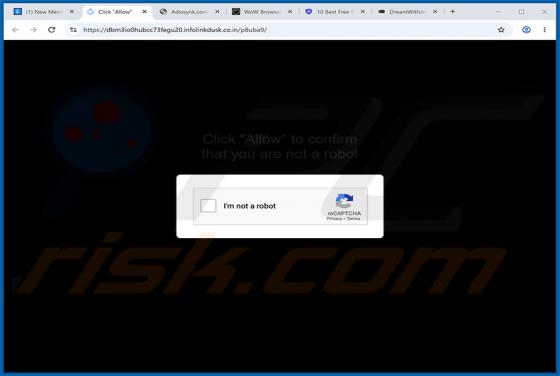
Anúncios Infolinkdusk.co.in

A nossa equipa de investigação deparou-se com infolinkdusk[.]co.in ao examinar websites suspeitos. Depois de analisarmos esta página, descobrimos que utiliza um falso teste CAPTCHA para enganar os visitantes e levá-los a permitir notificações do navegador. Uma vez autorizada, envia falsos alertas d
Anúncios Nexorbytecove.com
Spam de notificação

Anúncios Nexorbytecove.com

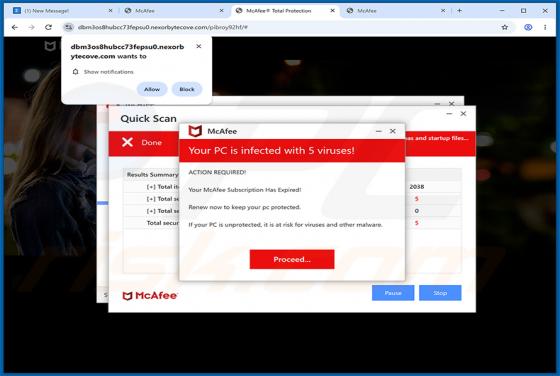
Nexorbytecove[.]com é uma página web fraudulenta que promove spam de notificações do navegador e apresenta um falso alerta de segurança da McAfee para assustar os visitantes. A nossa análise revelou que, se tiver permissão, a página envia falsos avisos de vírus concebidos para levar os utilizadores

Cocaware Ransomware
Ransomware

Cocaware Ransomware

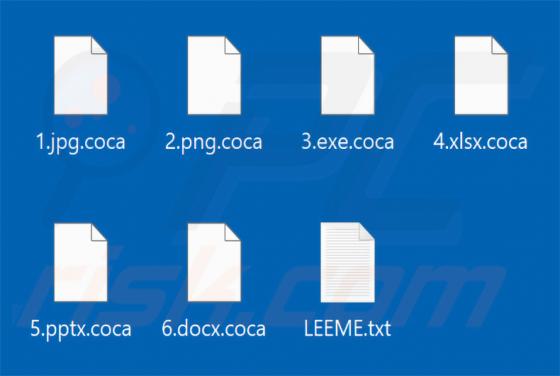
O Cocaware é um programa do tipo ransomware que bloqueia os ficheiros das vítimas e exige um pagamento pela sua recuperação. Encripta os dados, acrescenta a extensão .coca ao nome de cada ficheiro e deixa uma nota de resgate num ficheiro de texto denominado LEEME.txt em todas as pastas que contêm d

Fable Ransomware
Ransomware

Fable Ransomware

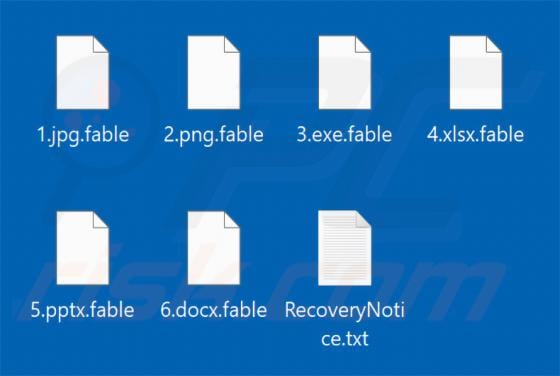
O Fable Ransomware é um ransomware descoberto pela nossa equipa de investigação durante uma inspeção de rotina de novas submissões ao website VirusTotal. Encripta ficheiros e acrescenta a extensão ".fable" aos seus nomes. Também cria uma exigência de resgate num ficheiro de texto denominado "Recove

Returned Payment golpe de e-mail
Phishing/Fraude

Returned Payment golpe de e-mail

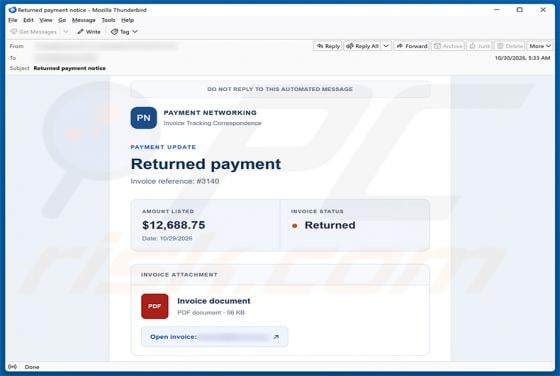
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem está disfarçada de notificação de pagamento empresarial, alegando que um pagamento avultado foi devolvido. O objetivo é enganar os destinatários para que cliquem numa ligação fraudulenta, que conduz a uma página

Jupiter (JUP) Staking Checkpoint golpe de e-mail
Phishing/Fraude

Jupiter (JUP) Staking Checkpoint golpe de e-mail

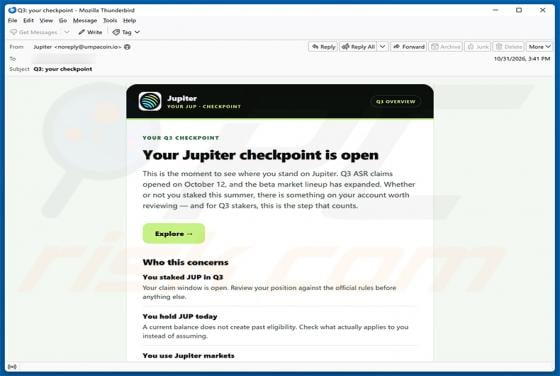
Examinámos este e-mail e determinámos que se trata de um golpe. A mensagem faz-se passar pela Jupiter, uma popular exchange descentralizada baseada na Solana, alegando que o checkpoint de staking do terceiro trimestre do destinatário está aberto, com recompensas disponíveis para consulta. A mensage

Truist - Suspicious Activity Detected golpe de e-mail
Phishing/Fraude

Truist - Suspicious Activity Detected golpe de e-mail

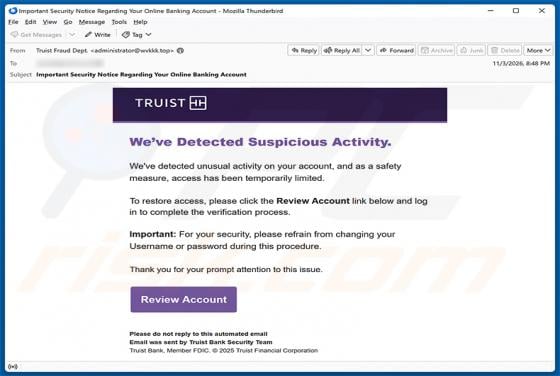
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem está disfarçada de alerta de segurança do Truist Bank e alega falsamente que foi detetada atividade suspeita na conta do destinatário. O objetivo é roubar credenciais de acesso à banca online. Os destinatários de

You Allowed Someone Access Your Email Data golpe
Phishing/Fraude

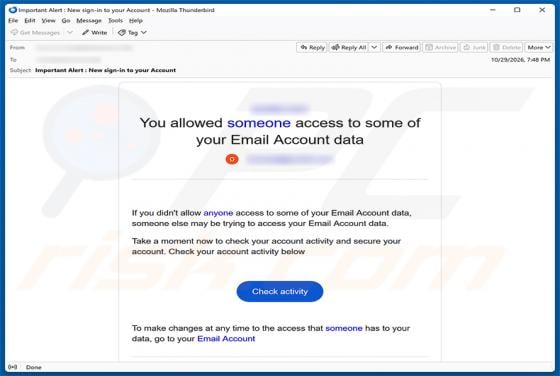
You Allowed Someone Access Your Email Data golpe

Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem faz-se passar por um alerta de segurança de um fornecedor de serviços de e-mail, alegando falsamente que o destinatário autorizou alguém a aceder aos dados da sua conta. O objetivo é levar o destinatário a clicar

Neutrino Ransomware
Ransomware

Neutrino Ransomware

Neutrino é um ransomware que a nossa equipa de investigação descobriu ao examinar amostras de malware enviadas para o VirusTotal. Encripta os ficheiros das vítimas, substitui os nomes dos ficheiros por sequências de caracteres aleatórios, acrescenta a extensão .neutrino e afirma também roubar dados

DHL Express - Import Duty/Tax Payment golpe de e-mail
Phishing/Fraude

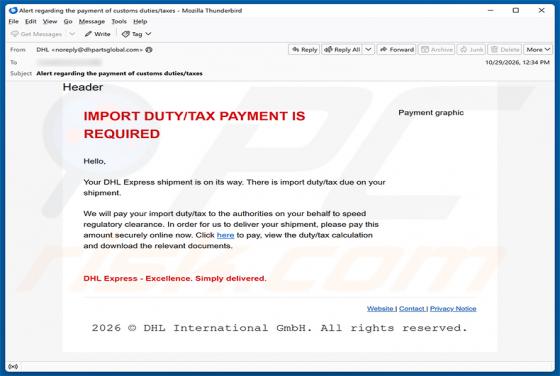
DHL Express - Import Duty/Tax Payment golpe de e-mail

Examinámos este e-mail e determinámos que se trata de um golpe. Faz-se passar por uma notificação oficial da DHL Express, alegando falsamente que é necessário pagar direitos de importação ou taxas antes de uma remessa poder ser entregue. O objetivo é enganar os destinatários para que forneçam os se