Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

VOLTA Stealer
Trojan

VOLTA Stealer

O VOLTA Stealer (também identificado como VOLTA-AUTODOXER) é um ladrão de informações para Windows que acrescenta uma variante invulgar ao roubo de dados convencional: depois de recolher credenciais e dados pessoais do dispositivo infetado, envia os resultados para um modelo de linguagem de IA e pe
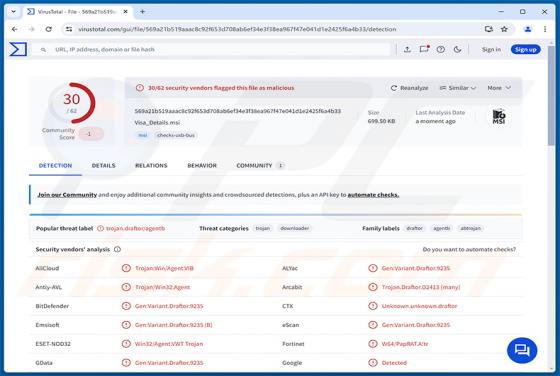
Malware PapRAT
Trojan

Malware PapRAT

O PapRAT é um trojan de acesso remoto (RAT) associado ao BITTER, um suposto grupo de ciberespionagem do Sul da Ásia ativo desde, pelo menos, 2013. Uma vez implementado, concede aos atacantes controlo remoto total sobre o computador infetado. De acordo com uma investigação da FortiGuard Labs, o PapR

OBSOFT Ransomware
Ransomware

OBSOFT Ransomware

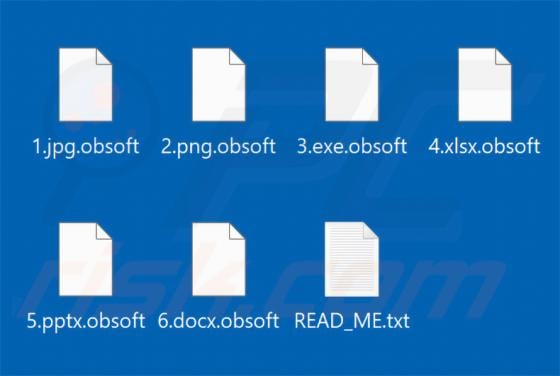
OBSOFT é um ransomware que descobrimos ao examinar novas submissões de ficheiros no site VirusTotal. Encripta dados nos sistemas infetados, acrescenta a extensão .obsoft aos nomes dos ficheiros e deixa uma nota de resgate num ficheiro de texto chamado READ_ME.txt. A nota também afirma que dados sen

One Decryptor Ransomware
Phishing/Fraude

One Decryptor Ransomware

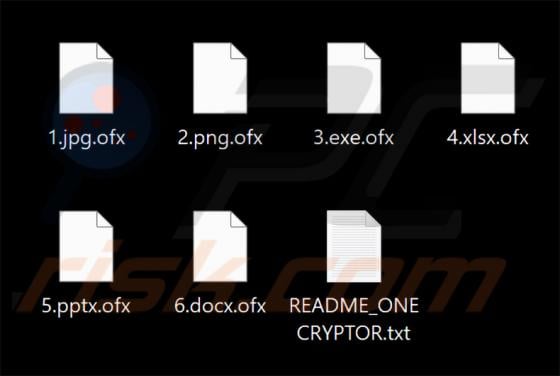
O One Decryptor Ransomware é um ransomware descoberto pelos nossos investigadores durante uma inspeção de rotina de novas submissões no site VirusTotal. Encripta ficheiros utilizando AES-256 combinado com o encapsulamento de chaves RSA-2048, deixando as vítimas sem acesso aos seus dados sem a chave

Pfizer Competitive Grants Program golpe de e-mail
Phishing/Fraude

Pfizer Competitive Grants Program golpe de e-mail

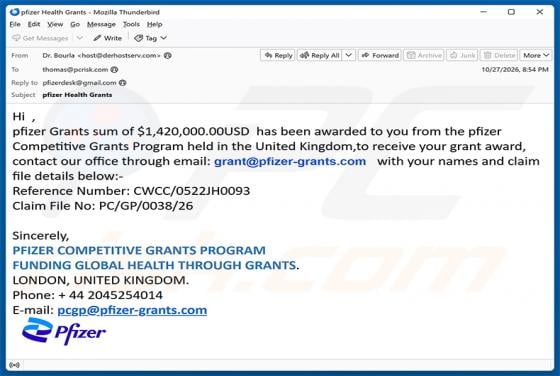
Examinámos este e-mail e determinámos que se trata de um golpe. A mensagem apresenta-se falsamente como uma notificação oficial da Pfizer, alegando que o destinatário foi selecionado para receber uma subvenção monetária substancial. Trata-se de uma fraude de pagamento antecipado concebida para extr

Ledger Device Cannot Complete System Upgrade golpe de e-mail
Phishing/Fraude

Ledger Device Cannot Complete System Upgrade golpe de e-mail

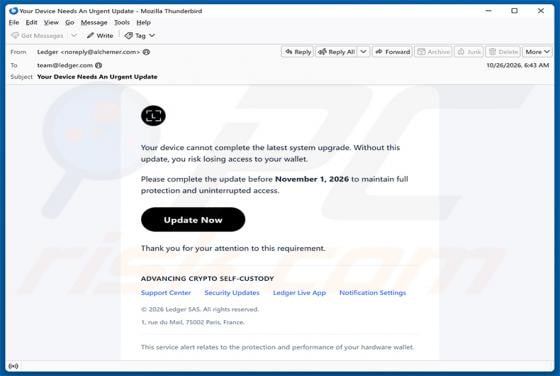
Após inspecionarmos este e-mail, determinámos que se trata de um golpe de phishing que se faz passar pela Ledger, um conhecido fabricante de carteiras de criptomoedas de hardware. A mensagem afirma falsamente que o dispositivo do destinatário não consegue concluir uma atualização obrigatória do sis

Microsoft Policies Update golpe de e-mail
Phishing/Fraude

Microsoft Policies Update golpe de e-mail

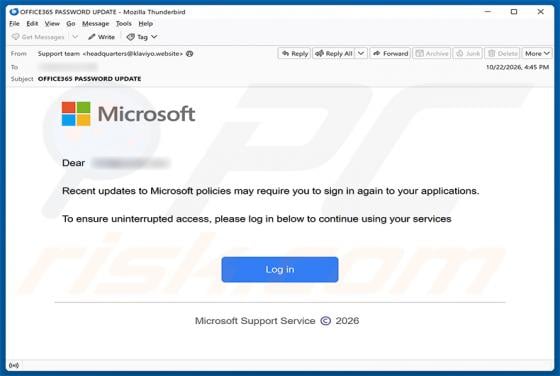
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. Fazendo-se passar por uma notificação oficial da Microsoft, afirma falsamente que uma atualização recente das políticas exige que os destinatários voltem a iniciar sessão nas suas aplicações. O objetivo é roubar as credenci

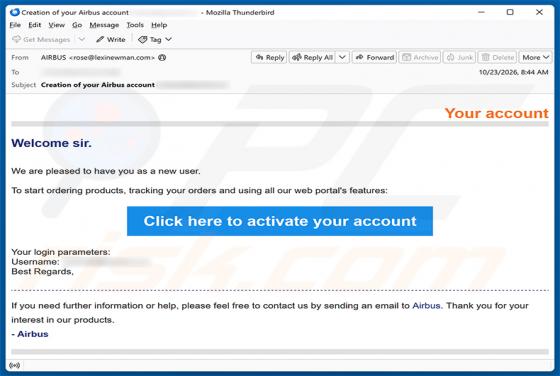
Airbus Account Activation golpe de e-mail
Phishing/Fraude

Airbus Account Activation golpe de e-mail

Analisámos este e-mail e determinámos que se trata de uma fraude de phishing. Faz-se passar por um aviso oficial de ativação de conta da Airbus, uma empresa aeroespacial multinacional. A mensagem foi elaborada para levar os destinatários a visitar um site fraudulento e a fornecer as suas credenciai

uCreator RAT (Android)
Trojan

uCreator RAT (Android)

O uCreator RAT (vendido pelo seu programador sob o nome YingGai) é uma sofisticada plataforma de spyware e trojan de acesso remoto para Android. Utiliza a virtualização de aplicações para instrumentar silenciosamente aplicações legítimas de mensagens e pagamentos nos dispositivos infetados. De acor

Malware Dark Caracal
Trojan

Malware Dark Caracal

O Dark Caracal malware refere-se ao conjunto de ferramentas multicomponente implementado pelo grupo de ameaça persistente avançada (APT) Dark Caracal. De acordo com uma investigação publicada pela Arctic Wolf, o grupo tem estado ativo em toda a América Latina, com uma intrusão confirmada numa organ