Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

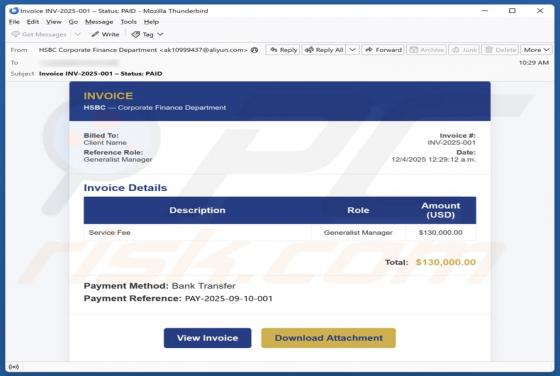
Fraude por e-mail HSBC - Invoice Details
Phishing/Fraude

Fraude por e-mail HSBC - Invoice Details

A nossa análise mostra que este é um e-mail de phishing que se faz passar por uma fatura do HSBC, uma empresa legítima de serviços financeiros. Como a maioria dos e-mails de phishing, este foi criado para induzir os destinatários a partilhar informações pessoais num site falso. Essas mensagens dev
Extensões maliciosas ShadyPanda
Adware

Extensões maliciosas ShadyPanda

ShadyPanda é uma família de extensões maliciosas para navegadores responsável por mais de quatro milhões de infeções. Essas extensões estão conectadas por código sobreposto, ofuscação idêntica e infraestrutura partilhada. Algumas funcionavam conforme anunciado e permaneceram inativas por anos ante

OctoRAT Malware
Trojan

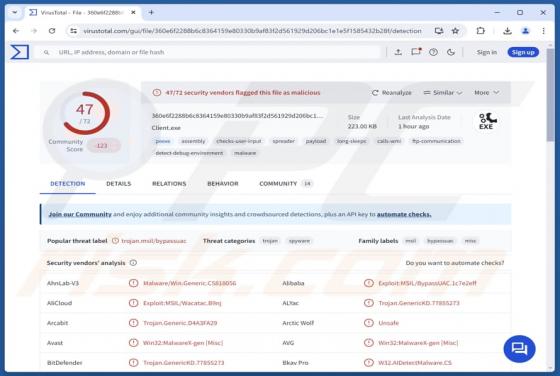
OctoRAT Malware

O OctoRAT é um Trojan de acesso remoto desenvolvido na plataforma .NET. O malware suporta mais de 70 comandos, emprega métodos de persistência e possui várias maneiras de contornar o UAC e elevar privilégios, além de amplos recursos de coleta de informações. A funcionalidade e o design geral indic

Authenticate Your Email Address Fraude
Phishing/Fraude

Authenticate Your Email Address Fraude

Inspecionámos a mensagem e descobrimos que se trata de um e-mail de phishing. Ele está disfarçado como uma notificação sobre a autenticação de um endereço de e-mail. O objetivo é induzir os destinatários a abrir o site fornecido e inserir informações pessoais. As vítimas desse golpe podem ter as s

Fraude por e-mail Secure Document Shared
Phishing/Fraude

Fraude por e-mail Secure Document Shared

Analisámos o e-mail e descobrimos que ele se apresenta como uma mensagem sobre uma avaliação de desempenho anual. Trata-se de um e-mail de phishing que contém um link para uma página enganosa, criada para roubar informações de destinatários desavisados. Ser vítima desse golpe pode resultar no roub

Fraude por e-mail Contract Quote
Phishing/Fraude

Fraude por e-mail Contract Quote

Durante a nossa inspeção, identificámos esta mensagem como um e-mail de phishing. Ela menciona uma cotação de contrato para parecer importante e induzir os destinatários a abrir o link fornecido. O objetivo deste e-mail fraudulento é extrair informações pessoais. As vítimas deste golpe podem ter a

Fraude por e-mail Completed Payment
Phishing/Fraude

Fraude por e-mail Completed Payment

Analisámos o e-mail e concluímos que se trata de uma fraude. Esta mensagem alega conter um documento de pagamento e incentiva o destinatário a visualizá-lo. O objetivo é induzir o destinatário a abrir o link fornecido e partilhar informações confidenciais. Isso pode resultar no roubo da conta e ou

Fraude por e-mail My Benefits - Your Claim Statement Is Ready
Phishing/Fraude

Fraude por e-mail My Benefits - Your Claim Statement Is Ready

A nossa análise revelou que se trata de uma tentativa de phishing disfarçada de notificação de reclamação. Ela foi criada para parecer legítima, a fim de induzir os destinatários a abrir um site fraudulento e divulgar informações pessoais. As vítimas desse golpe podem perder o acesso às suas conta

Sysdoz Ransomware
Ransomware

Sysdoz Ransomware

O Sysdoz é um ransomware que a nossa equipa encontrou ao inspecionar amostras de malware enviadas para o VirusTotal. Descobrimos que o Sysdoz encripta ficheiros e altera os seus nomes, além de fornecer uma nota de resgate ("README.TXT"). Ele acrescenta o ID da vítima e a extensão ".sysdoz" aos nom

StreamSpy Trojan
Trojan

StreamSpy Trojan

O StreamSpy é um Trojan recentemente identificado, utilizado pelo grupo de ameaças Patchwork (APT-Q-36). Ele comunica-se com o seu servidor de comando utilizando tanto WebSocket como HTTP, utilizando WebSocket para receber instruções e enviar resultados, e HTTP para tarefas como transferências de