
Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o msaRAT?
O msaRAT é um Remote Access Trojan (RAT) escrito na linguagem de programação Rust, associado ao grupo do Chaos ransomware. De acordo com a investigação publicada pela Talos Intelligence, ele utiliza uma técnica invulgar de "living off the browser" para manter ocultas as suas comunicações com o servidor do atacante.
Em vez de estabelecer ligações de rede por conta própria, o msaRAT assume o controlo de um navegador Chrome ou Edge já instalado na máquina da vítima e encaminha todo o tráfego do atacante através dele. Isto faz com que a atividade do malware pareça uma utilização normal do navegador, o que é consideravelmente mais difícil de detetar por ferramentas de segurança.
O RAT é distribuído como um instalador MSI que se faz passar por uma atualização de rotina do Windows. As vítimas normalmente não notam nada de invulgar no momento da infeção.
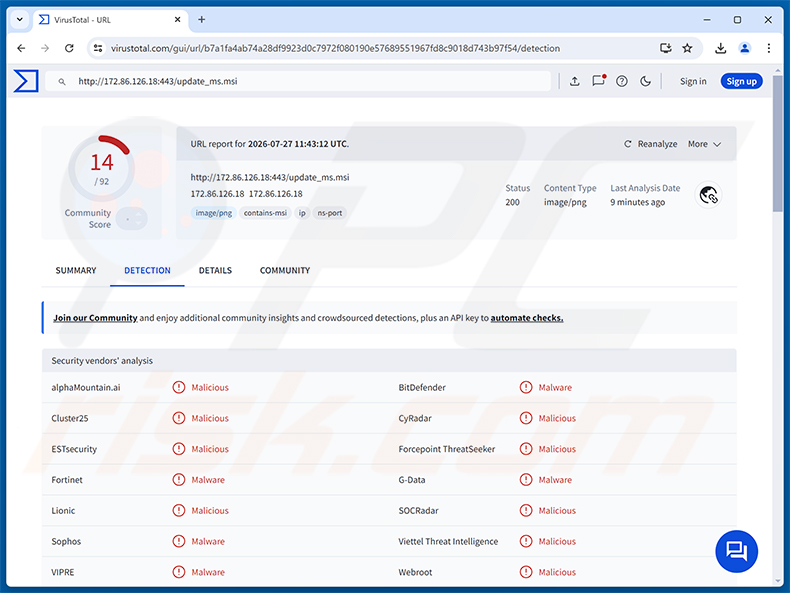
Visão geral do msaRAT
Assim que o instalador é executado, o msaRAT carrega o seu payload diretamente na memória e procura um navegador Chrome ou Edge no sistema, utilizando verificações de variáveis de ambiente e consultas ao Registo do Windows. Uma vez localizado, o navegador é iniciado silenciosamente em modo headless com a depuração remota ativada.
Com o navegador sob o seu controlo, o msaRAT pode capturar capturas de ecrã do ecrã da vítima, executar comandos na máquina e enviar ficheiros de volta ao atacante. A ligação é persistente, o que significa que o atacante mantém o acesso à máquina infetada e pode emitir novas instruções a qualquer momento.
A técnica "living off the browser"
O msaRAT comunica com o servidor do atacante enviando instruções ao navegador sequestrado através do Chrome DevTools Protocol (CDP), uma interface de depuração incorporada presente no Chrome e no Edge. O navegador injeta então JavaScript na sua própria sessão e abre um canal de dados encriptado para o atacante.
O canal de dados é construído sobre WebRTC - uma tecnologia que os navegadores normalmente utilizam para videochamadas e partilha de ficheiros. O msaRAT força todo o tráfego através de um servidor de relay Twilio, para que o endereço IP real do atacante nunca apareça diretamente nos registos de rede.
O tráfego também passa pela infraestrutura da Cloudflare, mascarando ainda mais a sua origem. As próprias comunicações são protegidas por duas camadas de encriptação: o WebRTC fornece uma automaticamente, e o msaRAT adiciona uma segunda utilizando ChaCha20-Poly1305 com chaves negociadas via Elliptic-curve Diffie-Hellman.
Como o msaRAT evita a deteção
Como todas as ligações de saída parecem provir do processo do navegador e não do próprio malware, as ferramentas de segurança que monitorizam programas desconhecidos a estabelecer ligações externas não observarão o msaRAT diretamente na rede. A verdadeira infraestrutura do atacante está oculta por trás da rede de distribuição de conteúdos da Cloudflare e dos servidores de relay da Twilio.
O msaRAT também desativa a Content Security Policy na sessão do navegador que controla através de um comando CDP, e falsifica os cabeçalhos de pedidos HTTP para fazer o tráfego parecer originar de um serviço da Microsoft. O tráfego HTTP é enviado pela porta 443, a porta normalmente associada ao HTTPS, o que pode ajudá-lo a passar despercebido por firewalls que verificam números de porta em vez dos protocolos reais.
| Nome | trojan de acesso remoto msaRAT |
| Tipo De Ameaça | Trojan de acesso remoto (RAT) |
| Sintomas | Os Trojans de acesso remoto foram concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não são visíveis quaisquer sintomas particulares numa máquina infetada. |
| Métodos De Distribuição | Instalador MSI malicioso, notificações falsas de atualização do Windows, e-mails de spam, engenharia social. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, computador da vítima adicionado a uma botnet, infeções adicionais, perda monetária, sequestro de contas. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O msaRAT é um RAT tecnicamente sofisticado utilizado pelo grupo de ransomware Chaos para manter acesso remoto encoberto a máquinas infetadas. A sua técnica de C2 baseada no navegador torna-o consideravelmente mais difícil de detetar do que os RATs convencionais, pois todo o tráfego parece provir de um navegador legítimo em vez do próprio malware.
Uma infeção coloca as vítimas em risco de roubo de dados, vigilância remota e implementação de payloads adicionais, incluindo ransomware. O malware deve ser removido de qualquer sistema afetado sem demora. Mais exemplos de RATs são Dolphin X, MarkiRAT e Starland.
Como é que o msaRAT se infiltrou no meu computador?
De acordo com a Talos Intelligence, o msaRAT é entregue como um ficheiro de instalador MSI chamado update_ms.msi. É descarregado através de um comando curl por HTTP na porta 443 e disfarçado como uma atualização de rotina do Windows, o que reduz a suspeita da vítima no momento da instalação. Assim que o instalador é executado, o payload do RAT é carregado diretamente na memória.
O grupo Chaos, ativo desde fevereiro de 2025, tem como alvo grandes organizações e ameaça tanto encriptar os seus dados como divulgá-los publicamente a menos que seja pago um resgate. O grupo foi observado a obter acesso inicial através de e-mails de spam e chamadas de phishing por voz, utilizando ferramentas de gestão remota para manter a persistência e serviços legítimos de partilha de ficheiros para exfiltrar os dados roubados.
De forma mais ampla, os RATs e ameaças semelhantes chegam às vítimas através de e-mails de phishing com anexos maliciosos, páginas falsas de descarregamento de software, software pirateado e 'cracks' de software, anúncios maliciosos e dispositivos de armazenamento removível infetados. Descarregar software apenas de fontes oficiais reduz significativamente o risco de infeção.
Como evitar a instalação de malware?
Tenha cuidado com qualquer e-mail inesperado, particularmente um que contenha um anexo ou ligação. Mesmo mensagens que pareçam provir de um remetente de confiança podem ser falsificadas. Descarregue programas apenas de sites oficiais dos programadores ou de lojas de aplicações fiáveis, e evite software pirateado, 'cracks' e geradores de chaves.
Mantenha o seu sistema operativo e todas as aplicações instaladas atualizados para fechar vulnerabilidades de segurança conhecidas. Utilize software de segurança respeitável e execute análises regulares. Se acredita que o seu computador já está infetado, recomendamos executar uma análise com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
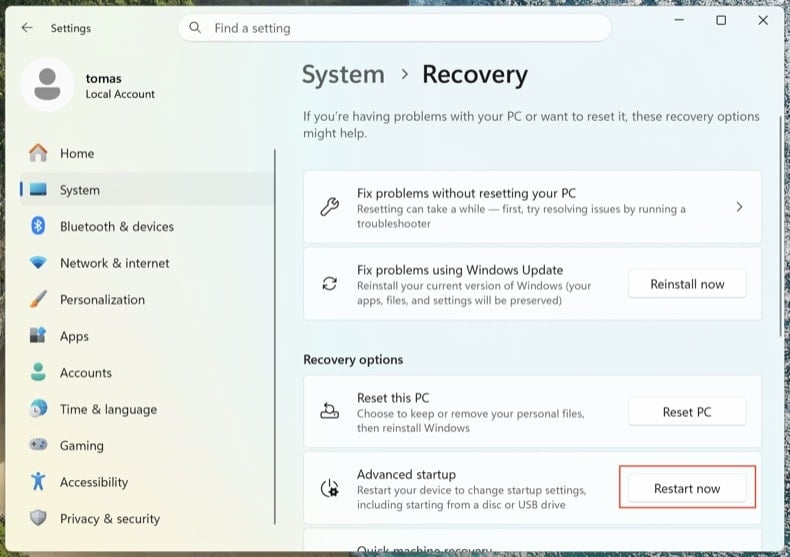
Abra . Clique em Reiniciar agora junto a Arranque avançado.
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
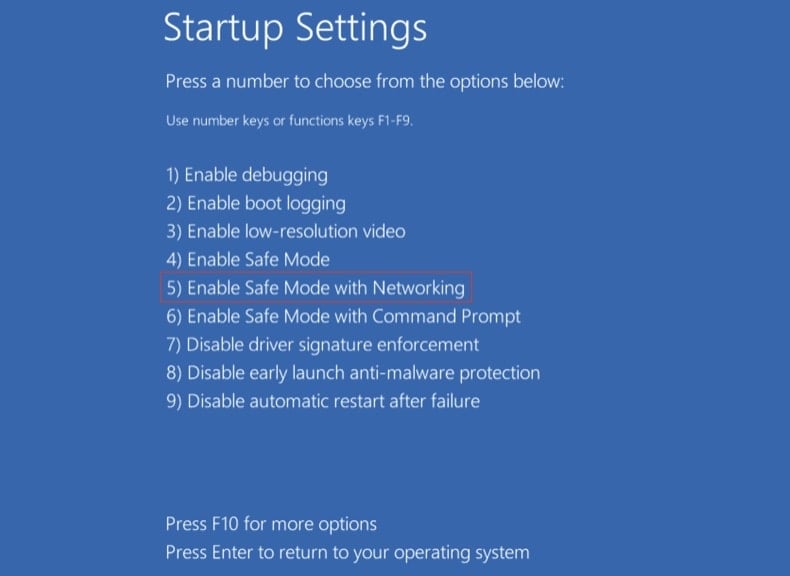
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
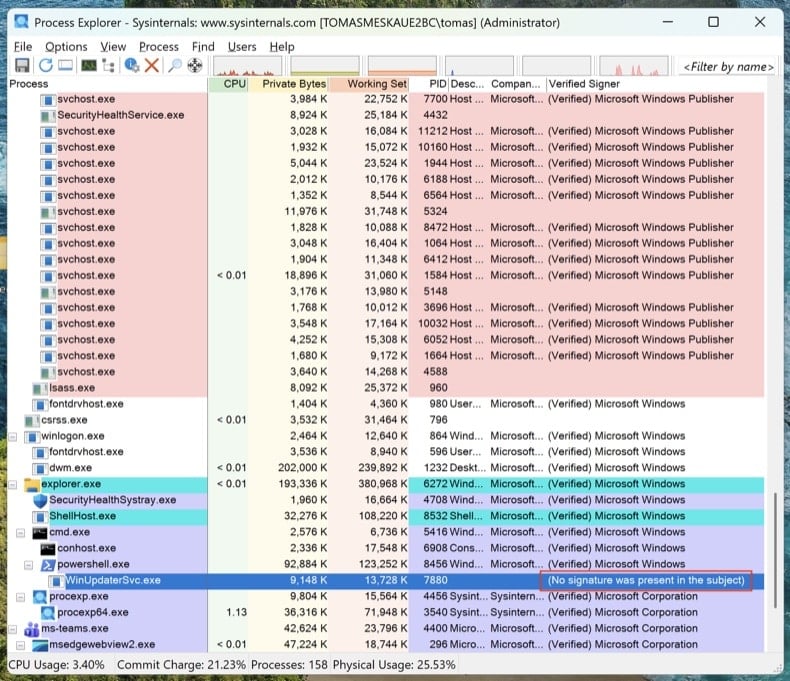
Inspecionar os processos em execução com o Process Explorer
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
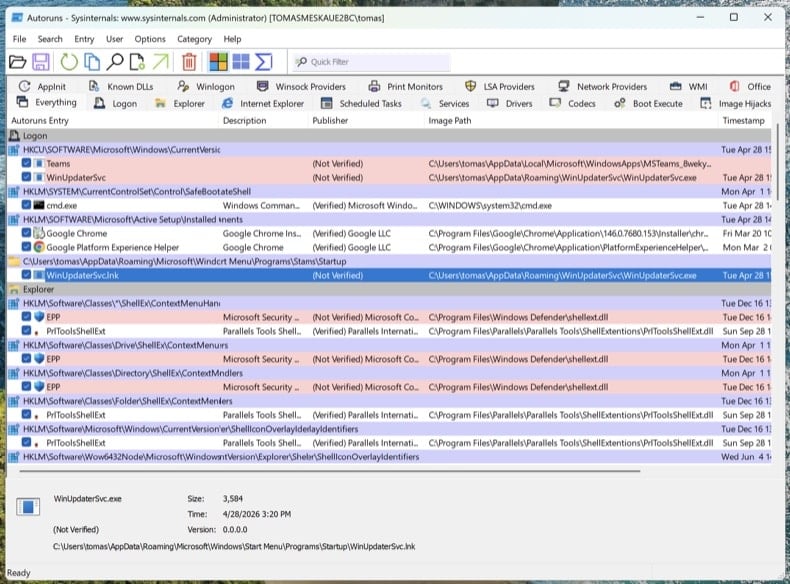
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
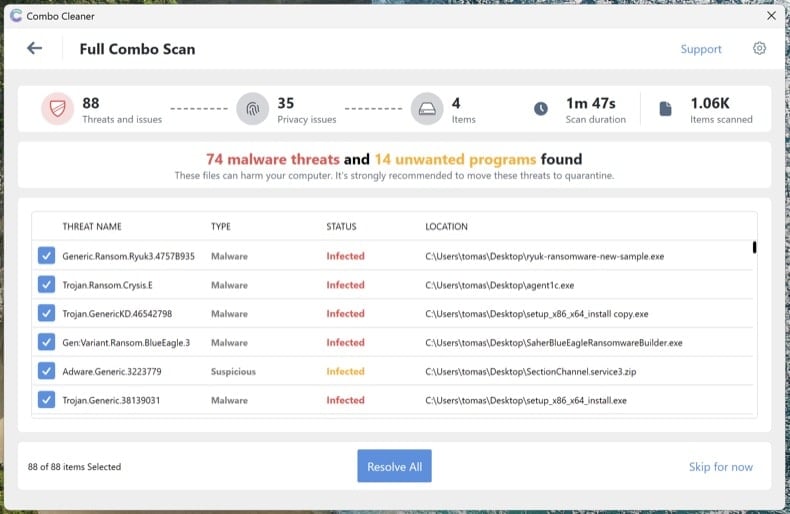
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
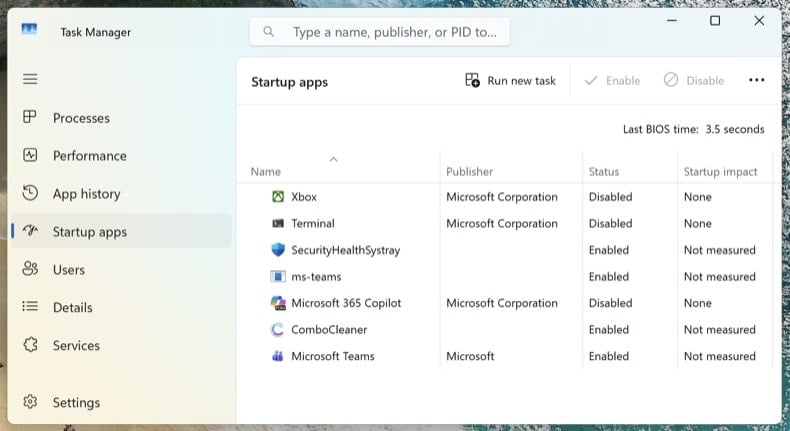
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware msaRAT, devo formatar o meu dispositivo de armazenamento para me livrar dele?
Formatar o seu dispositivo de armazenamento irá remover o msaRAT, mas também eliminará todos os ficheiros da unidade. Executar um programa de segurança de confiança como o Combo Cleaner é o melhor primeiro passo, já que pode eliminar a infeção sem apagar os seus dados.
Quais são os maiores problemas que o malware msaRAT pode causar?
O msaRAT dá aos atacantes controlo remoto sobre a máquina infetada, permitindo-lhes capturar capturas de ecrã, executar comandos e roubar ficheiros. Uma vez que opera dentro do ecossistema de ransomware Chaos, uma infeção também pode servir como precursor da implementação de ransomware, colocando em risco todos os dados armazenados.
Qual é o objetivo do malware msaRAT?
O msaRAT foi concebido para dar ao grupo de ransomware Chaos acesso remoto encoberto a computadores infetados. Os operadores podem executar comandos, capturar capturas de ecrã e exfiltrar ficheiros, e a ligação persistente pode ser utilizada para entregar payloads adicionais a qualquer momento.
Como é que o malware msaRAT se infiltrou no meu computador?
O msaRAT foi observado a espalhar-se como uma atualização falsa do Windows - um ficheiro de instalador MSI enviado através de um comando curl. O grupo Chaos também utiliza e-mails de spam e phishing por voz para obter acesso inicial. De forma mais ampla, ameaças deste tipo chegam às vítimas através de e-mails de phishing, sites de descarregamento falsos e software pirateado.
O Combo Cleaner protege-me do malware?
Sim. O Combo Cleaner pode detetar e remover a maioria do malware conhecido, incluindo Trojans de acesso remoto. Como as ameaças sofisticadas podem incorporar-se profundamente num sistema, executar uma análise completa é a melhor forma de garantir que a infeção é totalmente eliminada.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários