Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

MAIN Ransomware
Ransomware

MAIN Ransomware

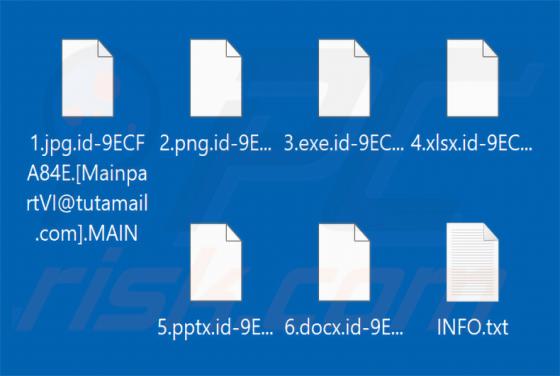
MAIN é um ransomware pertencente à família de ransomware Dharma. A nossa equipa descobriu-o durante uma inspeção de rotina de novas submissões ao VirusTotal. Encripta ficheiros, acrescenta uma extensão complexa aos seus nomes e cria duas notas de resgate - uma janela pop-up e um ficheiro de texto c
Vendor Registration And Partnership Process golpe de e-mail
Phishing/Fraude

Vendor Registration And Partnership Process golpe de e-mail

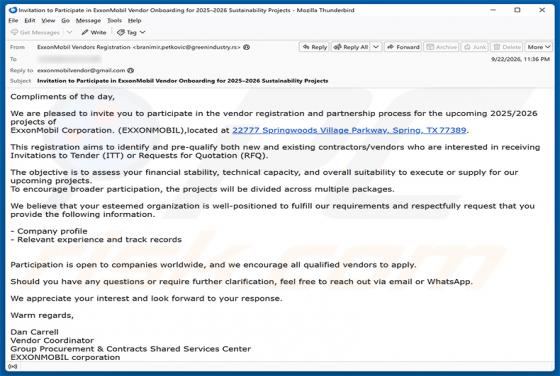
Examinámos este e-mail e determinámos que se trata de um golpe. Está disfarçado como um convite de integração de fornecedores da ExxonMobil Corporation, visando empresas e profissionais em todo o mundo. O objetivo é envolver os destinatários numa troca de correspondência prolongada que acaba por co

cPanel Policy Update golpe de e-mail
Phishing/Fraude

cPanel Policy Update golpe de e-mail

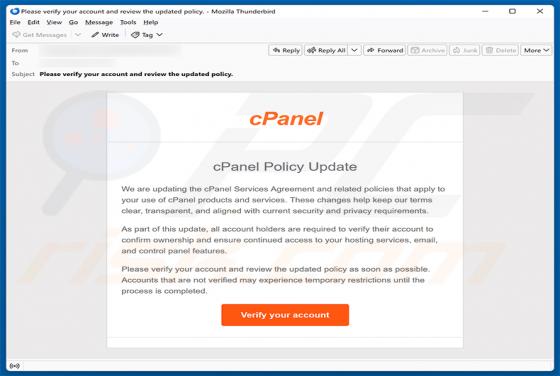
Inspecionámos este e-mail e descobrimos que se trata de um golpe de phishing. A mensagem foi concebida para parecer um aviso oficial do cPanel, alegando falsamente que os titulares de contas têm de verificar as suas contas devido a uma atualização de políticas. Os golpistas por detrás dela pretende

BambooToken Malware
Trojan

BambooToken Malware

O BambooToken é um malware do tipo backdoor que concede aos atacantes acesso remoto e encoberto a sistemas Windows e Linux infetados. Foi descoberto pelos Black Lotus Labs, a divisão de investigação de ameaças da Lumen, e provavelmente está ativo desde pelo menos fevereiro de 2023. O malware é util

KREMLIN Banking Trojan
Trojan

KREMLIN Banking Trojan

O KREMLIN Banking Trojan é um trojan bancário de múltiplas fases que adiciona secretamente uma extensão de navegador maliciosa ao Google Chrome e ao Microsoft Edge. A extensão espia sessões de banca online, regista o que a vítima digita, rouba cookies e palavras-passe guardadas e pode até alterar o

SparroWocky Backdoor
Trojan

SparroWocky Backdoor

O SparroWocky é um backdoor escrito em C++ e implementado pelo FamousSparrow, um grupo de ciberespionagem alinhado com a China. Estabelece acesso encoberto e persistente a computadores infetados e permite aos operadores executar comandos, transferir ficheiros, capturar capturas de ecrã e encaminhar

ChainScript RAT
Trojan

ChainScript RAT

O ChainScript é um Trojan de Acesso Remoto (RAT) escrito em Node.js que permite aos atacantes controlar secretamente computadores Windows infetados. Pode executar comandos, manipular ficheiros, tirar capturas de ecrã, procurar carteiras de criptomoedas e instalar outro malware. O RAT foi documentad

ClosedQuorum Malware
Trojan

ClosedQuorum Malware

O ClosedQuorum é um implante para Windows classificado como um trojan que combina funcionalidades de Remote Access Trojan (RAT) com o roubo de credenciais e de criptomoedas. O que o distingue é a sua utilização de modelos de linguagem de IA comerciais para decidir autonomamente qual a próxima ação

IMAP Sync Failure golpe de e-mail
Phishing/Fraude

IMAP Sync Failure golpe de e-mail

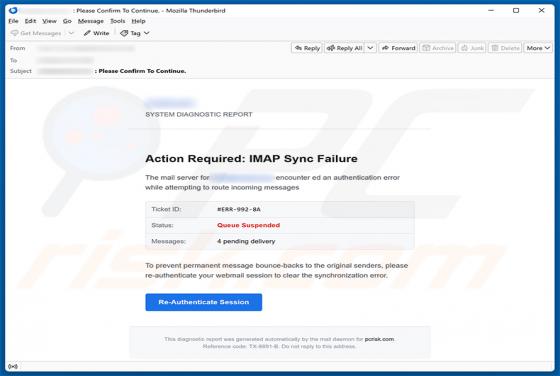
Examinámos este e-mail e concluímos que se trata de um golpe de phishing. A mensagem está disfarçada de alerta automático de diagnóstico do servidor de correio, alegando que a conta de e-mail do destinatário encontrou uma falha de sincronização IMAP. O seu objetivo é enganar os destinatários para q

RIED Ransomware
Ransomware

RIED Ransomware

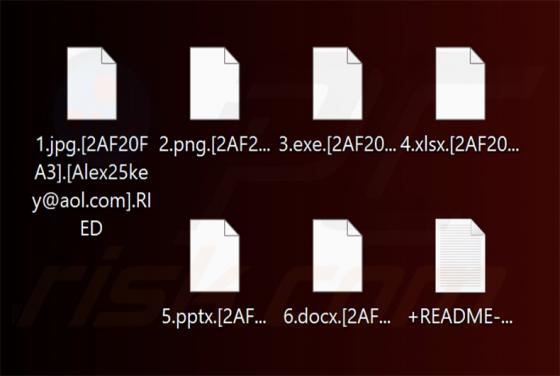
O RIED Ransomware é ransomware que descobrimos ao examinar novos ficheiros submetidos no VirusTotal. Pertence à família de ransomware Makop. Tal como outros membros deste grupo, encripta ficheiros, adiciona uma extensão distintiva aos nomes dos ficheiros, deixa uma nota de resgate e altera o papel