Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

KarryTech Ransomware
Ransomware

KarryTech Ransomware

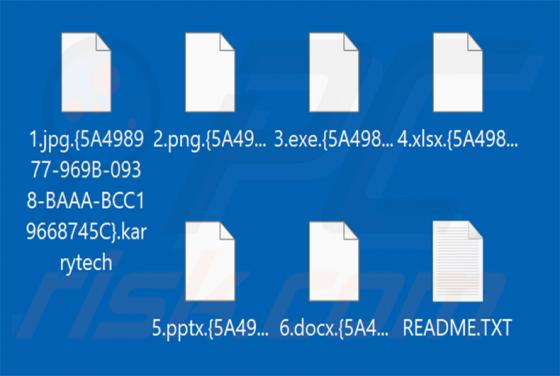
O KarryTech é um ransomware que os nossos investigadores descobriram ao examinar novos ficheiros submetidos no VirusTotal. Encripta ficheiros armazenados na máquina da vítima e exige um pagamento em troca de uma ferramenta de desencriptação. Na nossa máquina de teste, o KarryTech acrescentou a cada
Betelgeuse Ransomware
Ransomware

Betelgeuse Ransomware

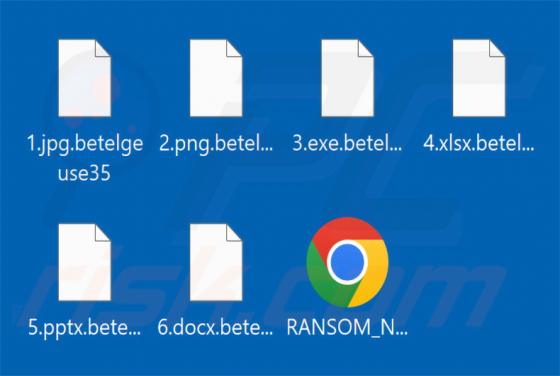
Betelgeuse é um ransomware que a nossa equipa descobriu durante uma inspeção de rotina a novas submissões ao site VirusTotal. Tem como alvo redes empresariais, encripta ficheiros e exige pagamento em troca de uma chave de desencriptação. Também alega exfiltrar dados sensíveis antes da encriptação,

MAJINAHANASHI Ransomware
Ransomware

MAJINAHANASHI Ransomware

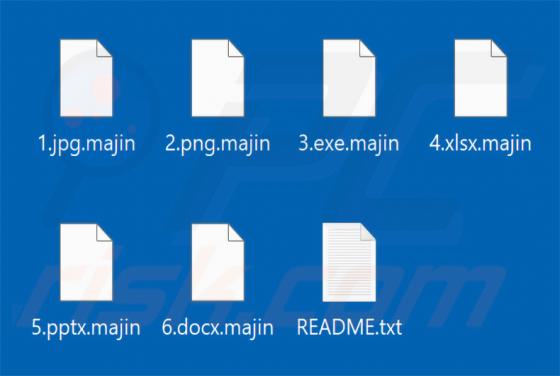
O MAJINAHANASHI é um ransomware que os nossos investigadores descobriram ao examinar novas amostras de malware submetidas ao VirusTotal. Encripta ficheiros, acrescenta a extensão .majin aos seus nomes e deixa uma nota de resgate num ficheiro de texto chamado README.txt. Os atacantes também afirmam

Fake Xeno Malware
Trojan

Fake Xeno Malware

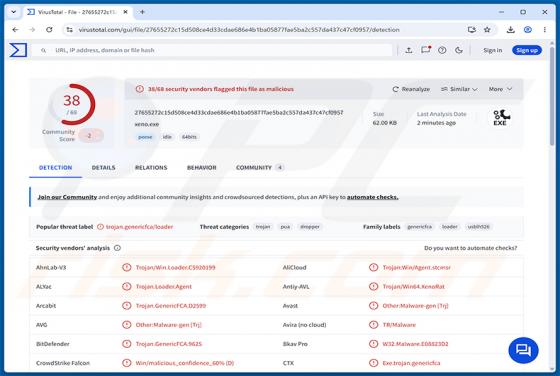
O falso Xeno é um trojan de múltiplas fases que entrega um stealer de informações combinado com um Remote Access Trojan (RAT). Está disfarçado como um executor de scripts "Xeno" para Roblox - uma ferramenta de batota promovida através de fóruns de jogos e servidores Discord. Conforme documentado pe

Mandatory Verification/Update Process golpe de e-mail
Phishing/Fraude

Mandatory Verification/Update Process golpe de e-mail

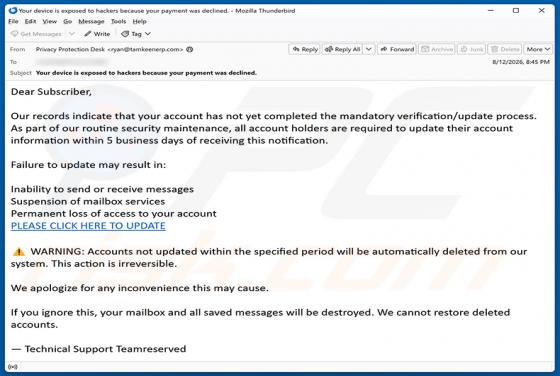
Analisámos este e-mail e determinámos que se trata de um golpe de phishing. Faz-se passar por um aviso urgente de segurança de um fornecedor de serviços de e-mail, pressionando os destinatários a clicar numa ligação que conduz a uma página de início de sessão falsa. Quem submeter as suas credenciai

Invoice Payment Is Past Due golpe de e-mail
Phishing/Fraude

Invoice Payment Is Past Due golpe de e-mail

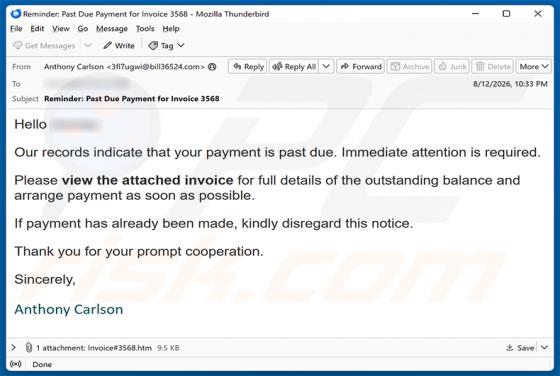
Analisámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem faz-se passar por um lembrete de faturação e utiliza um ficheiro anexo HTML que, quando aberto, apresenta uma página de início de sessão falsa da Microsoft concebida para roubar as credenciais da conta. O e-mail

ChatGPT Payment Reminder golpe de e-mail
Phishing/Fraude

ChatGPT Payment Reminder golpe de e-mail

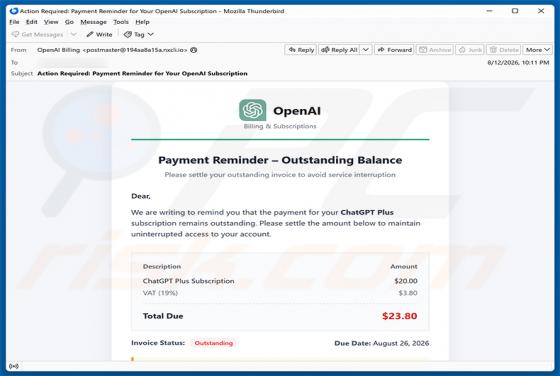
Examinámos este e-mail e determinámos que se trata de um golpe. A mensagem foi concebida para parecer uma notificação de faturação oficial da OpenAI, alegando que o destinatário tem um pagamento pendente da sua subscrição ChatGPT Plus. Trata-se de um e-mail de phishing destinado a enganar os destin

WindRelay Malware (Android)
Trojan

WindRelay Malware (Android)

O WindRelay é um malware especializado de retransmissão NFC que tem como alvo utilizadores de Android em toda a Europa Central. Trabalhando em conjunto com o SpyNote, um Remote Access Trojan, captura dados de cartões de pagamento sem contacto e transmite-os aos atacantes em tempo real. De acordo co

FLocker Ransomware
Ransomware

FLocker Ransomware

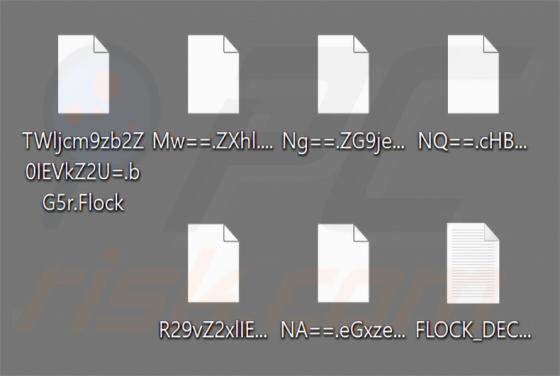
O FLocker é um programa do tipo ransomware que os nossos investigadores analisaram ao examinar amostras de malware submetidas ao VirusTotal. Encripta os ficheiros das vítimas, renomeia-os utilizando a codificação Base64, anexa a extensão .Flock e altera o papel de parede do ambiente de trabalho. Na

ZAWOOO Ransomware
Ransomware

ZAWOOO Ransomware

ZAWOOO é um ransomware que a nossa equipa de investigação descobriu ao examinar novas amostras de malware submetidas ao VirusTotal. Encripta os ficheiros das vítimas e renomeia-os para cadeias de caracteres aleatórias, substituindo tanto o nome de ficheiro original como a extensão por caracteres al