Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

PollCat RAT
Trojan

PollCat RAT

O PollCat é um Remote Access Trojan (RAT) escrito em JavaScript ofuscado. Concede aos atacantes controlo remoto sobre computadores infetados, permitindo-lhes executar comandos, roubar ficheiros, gerir processos e executar código adicional. O PollCat é multiplataforma e funciona em Windows, Linux e
NodeRabbit RAT
Trojan

NodeRabbit RAT

O NodeRabbit é um Trojan de Acesso Remoto (RAT) escrito em Node.js. Permite aos atacantes executar comandos secretamente, gerir ficheiros, recolher informações sobre o dispositivo e a rede, e carregar código adicional em computadores infetados. O malware é multiplataforma e funciona em Windows, Lin

Official Purchase Order golpe de e-mail
Phishing/Fraude

Official Purchase Order golpe de e-mail

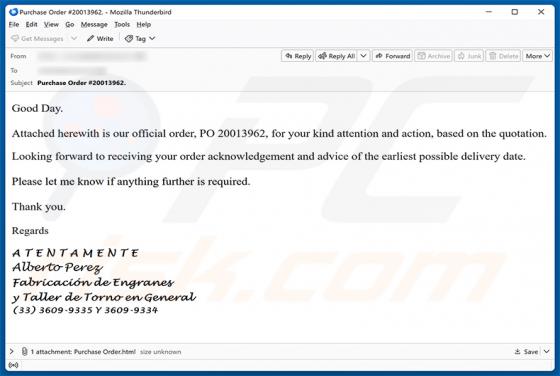
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem está disfarçada como uma ordem de compra empresarial legítima e contém um ficheiro HTML anexado. Ao abrir o anexo, é revelada uma interface falsa de documento bloqueado da Adobe, concebida para roubar a palavra-p

Notice Of Payment Email Virus
Phishing/Fraude

Notice Of Payment Email Virus

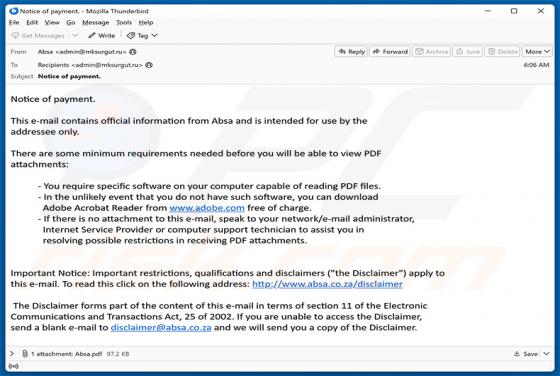
Inspecionámos este e-mail e determinámos que se trata de malspam. A mensagem faz-se passar por correspondência oficial do banco Absa para enganar os destinatários e levá-los a abrir um ficheiro PDF anexado. Esse PDF contém uma ligação que descarrega um script malicioso concebido para injetar malwar

Overbridgenet.com Adware
Outro

Overbridgenet.com Adware

Overbridgenet.com é um domínio contactado em segundo plano por uma extensão de navegador do tipo adware. Analisámos a campanha depois de esta ter sido documentada pelo Qi'anxin Threat Intelligence Center, que designou a extensão responsável por "Ghost Extension". A extensão adiciona resultados de c

Document Has Been Shared You Via Dropbox golpe de e-mail
Phishing/Fraude

Document Has Been Shared You Via Dropbox golpe de e-mail

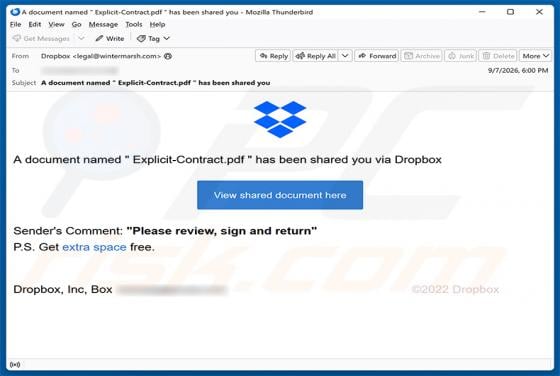
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem está disfarçada de notificação de partilha de ficheiros do Dropbox, alegando falsamente que um documento PDF foi enviado ao destinatário. O seu objetivo é atrair as pessoas a visitar um site fraudulento e a entre

qTox Ransomware
Ransomware

qTox Ransomware

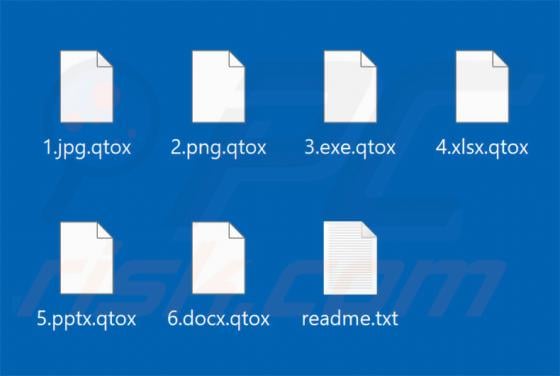
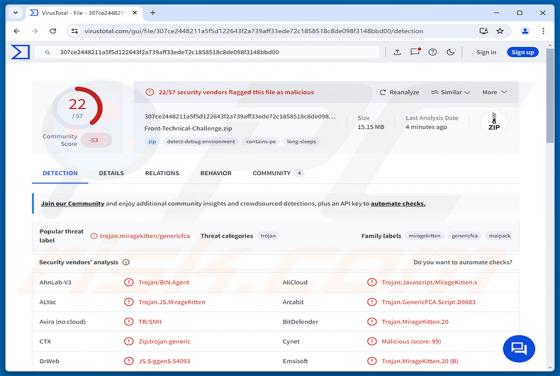
O qTox Ransomware é um programa do tipo ransomware descoberto pelos nossos investigadores durante a análise de novos ficheiros submetidos ao website VirusTotal. Encripta os ficheiros das vítimas, acrescenta uma nova extensão aos seus nomes e afirma roubar dados sensíveis da rede infetada antes da e

Self-Custody Crypto Staking golpe de e-mail
Phishing/Fraude

Self-Custody Crypto Staking golpe de e-mail

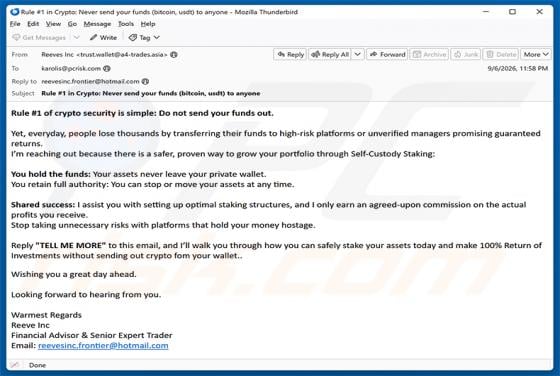
Examinámos este e-mail e determinámos que se trata de um golpe. A mensagem está disfarçada de aconselhamento de investimento de um autoproclamado especialista financeiro, prometendo retornos garantidos em criptomoeda através de um serviço de staking falso. Não existe qualquer oportunidade legítima

Review The Invoice And Confirm The Payment golpe de e-mail
Phishing/Fraude

Review The Invoice And Confirm The Payment golpe de e-mail

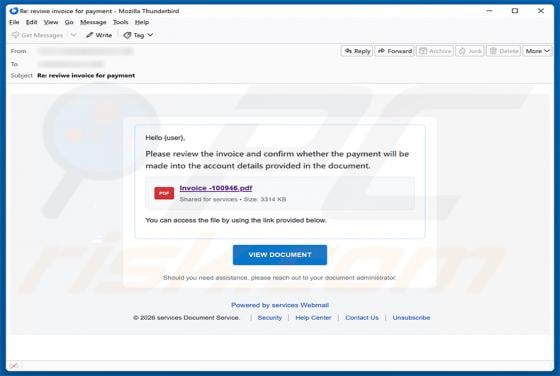
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem está disfarçada de notificação de partilha de documento sobre uma fatura, incentivando os destinatários a clicar numa ligação e a rever o ficheiro. A ligação leva a uma página falsa de início de sessão de webmail

Card Authorization Form golpe de e-mail
Phishing/Fraude

Card Authorization Form golpe de e-mail

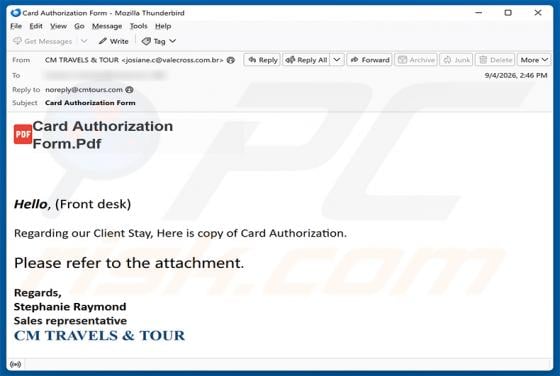
Analisámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem apresenta-se como uma comunicação empresarial de uma empresa de viagens que partilha um formulário de autorização de cartão, mas clicar na ligação incorporada leva a um website fraudulento que rouba as credenciai